#1

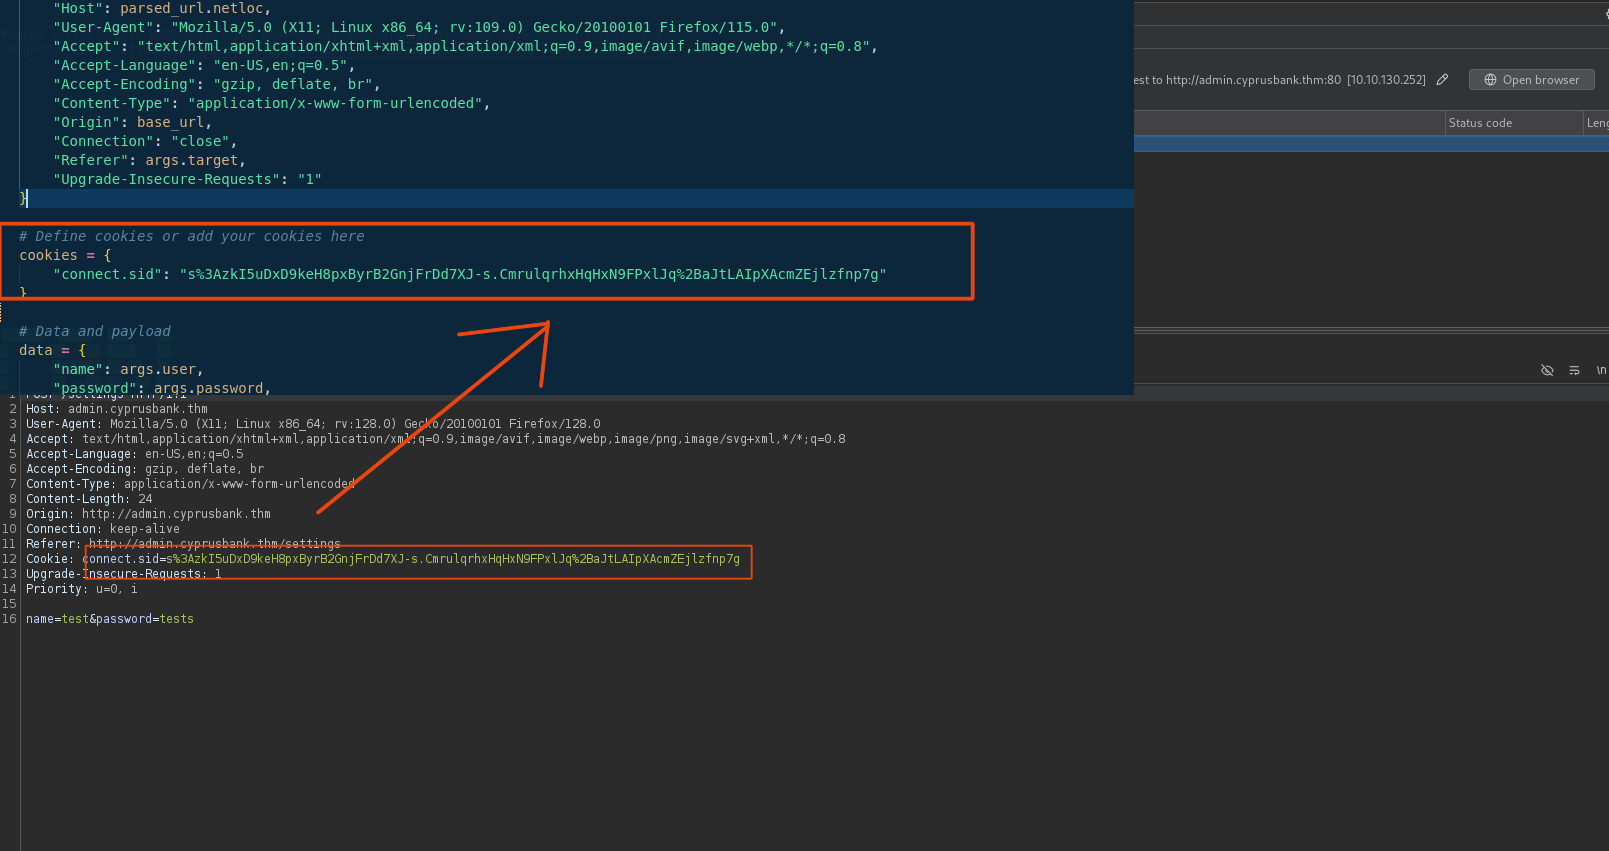
 vanhari/cve-2026-39987
marimo のターミナル WebSocket エンドポイントにおける認証バイパスの概念実証エクスプロイトであり、0.23.0 より前のバージョンで未認証のコマンド実行を可能にします。
 lucifer0xf/wp2shell-wordpress-town
WordPress Coreにおける非認証のリモートコード実行(RCE)では、攻撃者がCVE-2026-63030とCVE-2026-60137を連鎖させることで、ログインせずに任意のコードを実行でき、サイト全体が完全に侵害される可能性があります。
 jroo1053/grafanadirinclusion
Grafanaのディレクトリトラバーサルエクスプロイト(CVE-2021-43798)を実証するスクリプト。
 revshellxd/lfi-destruction
このプログラムは、Local File Inclusion(LFI)情報を入力するよう促し、自動的に /etc/passwd を検索し、見つかったユーザー名を使用してSSHキーまたはそのバリエーションを検索し、ローカルコンピュータにダウンロードします。また、このプログラムはCVE-2021-4177…
 vulnquest58/vq-refluxcore
は、カーネルレベルのレースコンディションおよびファイルシステム構造の脆弱性 (CVE-2026-64600 / RefluXFS) に関連するローカル権限昇格 (LPE) のメカニズムをモデル化・分析・実証するために設計された高度なセキュリティ研究フレームワークです。
 r4y-br/cve-2022-22963
CVE-2022-22963を再現するPython自動化スクリプト。Spring Cloud Functionにおける重大なSpELインジェクションであり、認可されたラボ環境でリバースシェルを可能にします。
 fernandocassiodev/cve-2015-1328
CVE-2015-1328(OverlayFS)を悪用して、Ubuntu 14.04 上で低権限ユーザーから root への権限昇格を行うためのステップバイステップの手順解説。列挙、エクスプロイトのコンパイル、実行を含みます。
 6t2kydmp8k-jpg/cve-2025-55182-vulnerability-proof-of-concept-group-project-
CVE-2025-55182の概念実証エクスプロイト。教育およびペネトレーションテスト目的の脆弱性悪用技術を示します。
 ahmetaltuntas/cve-2023-28467
MyBB 1.8.33 ユーザーCPにおける持続的XSS脆弱性の概念実証で、認証済みユーザーがメールフィールドを介してHTMLを注入できることを示し、修正ガイダンスを提供します。
 d1se0/cve-2024-10924-bypass-mfa-wordpress-lab
CVE-2024-10924のラボ環境とエクスプロイトスクリプト。Really Simple SSLプラグインのskip_onboardingエンドポイントを介したWordPressのMFAバイパスを実証します。
 joaovicdev/exploit-cve-2026-63030
Dockerベースの脆弱なWordPressラボ。Pythonエクスプロイトにより認証前のルート混乱とSQLインジェクションの連鎖(CVE-2026-63030 + CVE-2026-60137)を実証し、資格情報の抽出とRCEを実現します。
 horkimhab/cve-2026-74469
CVE-2026-74469(DiagSpill)の概念実証および教育研究リポジトリであり、許可されたラボテスト向けの脆弱性分析資料を提供します。
 gh0stuncle/cve-2018-16763_fuel_cms_exploit
A fuel CMS exploit based on Python for RCE mentioned in CVE-2018-16763.
 cves-labs/cve-2026-21877
Docker化された脆弱性ラボ環境で、Pythonベースのネットワークモニターと専用エクスプロイトスクリプトを備え、実践的なエクスプロイト、権限チェック、フラグ取得を可能にします。
 cyb3rk0ala/thm-magnusbilling-cve-2023-30258-exploit
TryHackMeラボでCVE-2023-30258(MagnusBilling RCE)を悪用し、fail2banの設定ミスを利用して権限昇格するステップバイステップの解説。Web列挙、Metasploitエクスプロイト、Linux権限昇格を示す。
 adfortunato/metasploitable3-pentest-writeup
Metasploitable3のホームラボペネトレーションテストレポート。Nmap偵察、Drupalgeddon RCE、SQLインジェクション、SSH認証情報の再利用、sudo権限昇格、リバースシェルを網羅。