
 #1
キャプチャーザフラッグプラットフォーム、チャレンジ作成、解決ツール、競技サイバーセキュリティフレームワーク。
Kitploit おすすめ

 ggfuchsi-oss/spectrida-reverse_engineering_stack
並列IDA Proバイナリ解析、AI駆動の関数命名機能、Neo4j知識グラフ、およびphantomrtエミュレーション/フッキング/ファジングエンジンを統合し、PE、ELF、NSO形式のリバースエンジニアリングを自動化します。
 nirvanaon/now
NØWは、生のシェルコードバイトを自然な英語の散文に変換する、単語ベースのシェルコードエンコード・難読化ツールです。
 owasp/owaspbugbounty
これは、OWASP Bug Bounty for Projects と連携するウェブアプリケーションを格納したコンテナです。
 cipherspy/cve-2026-42945-poc
CVE-2026-42945のエクスプロイト
 brnpl/flutter-reverse-engineering-labs
Flutterアプリケーションのリバースエンジニアリングを学ぶための実践的なチャレンジ問題集。
 hac01/owasp-top-10-k8s-2025
OWASP Kubernetes Top 10 (2025) 向けのハンズオン・キャプチャ・ザ・フラッグラボ。11の実際のクラスタの脆弱性を悪用し、フラッグを取得し、修正を適用して自動チェッカーで検証します。ローカルでkind上で動作します。
 duriantaco/ravage
制御され認可されたターゲットに対する、証拠を優先した自律的なWebセキュリティテスト。再現可能なラボ、監査証跡、レポート、XBENベンチマークを備えています。
 ruia-ruia/cve-2022-29582-exploit
CVE-2022-29582を標的としたGoogleのKernel CTF向けエクスプロイト
 securelayer7/promptpurify
LLMアプリケーション向けのプロンプトインジェクション防御(ガードレール)。より大規模なオープンソースのガードを凌駕するコンパクトなモデル。正規表現もシグネチャも不要。デモ: anton.securelayer7.net
 kali-mx/cve-2023-38408
OpenSSH 9.3p2 未満に影響する最近の重大な脆弱性の PoC
 kaist-hacking/cve-2023-6702
Chrome Renderer の1day RCE:非同期スタックトレースの型の混乱による(v8ctf submission)
 th3xace/offport_killer
このツールは、手動スキャンやローカルで実行中のサービスを介して手動で特定されたポートの背後で動作している可能性のあるサービスを自動的に識別することを目的としています。このツールは、nmapやその他のスキャンツールが利用できない場合や、手動でポートスキャンを実行した後に特定されたポートの背後で動作して…
 gmh5225/awesome-web3-security
ペンテスターとバグハンター向けのWeb3セキュリティ資料・リソースの厳選リスト。
 sobri3195/pegasus-pentest-arsenal
10の強力な侵入テスト機能を1つのツールに統合した、包括的なウェブアプリケーションセキュリティテストツールキット。
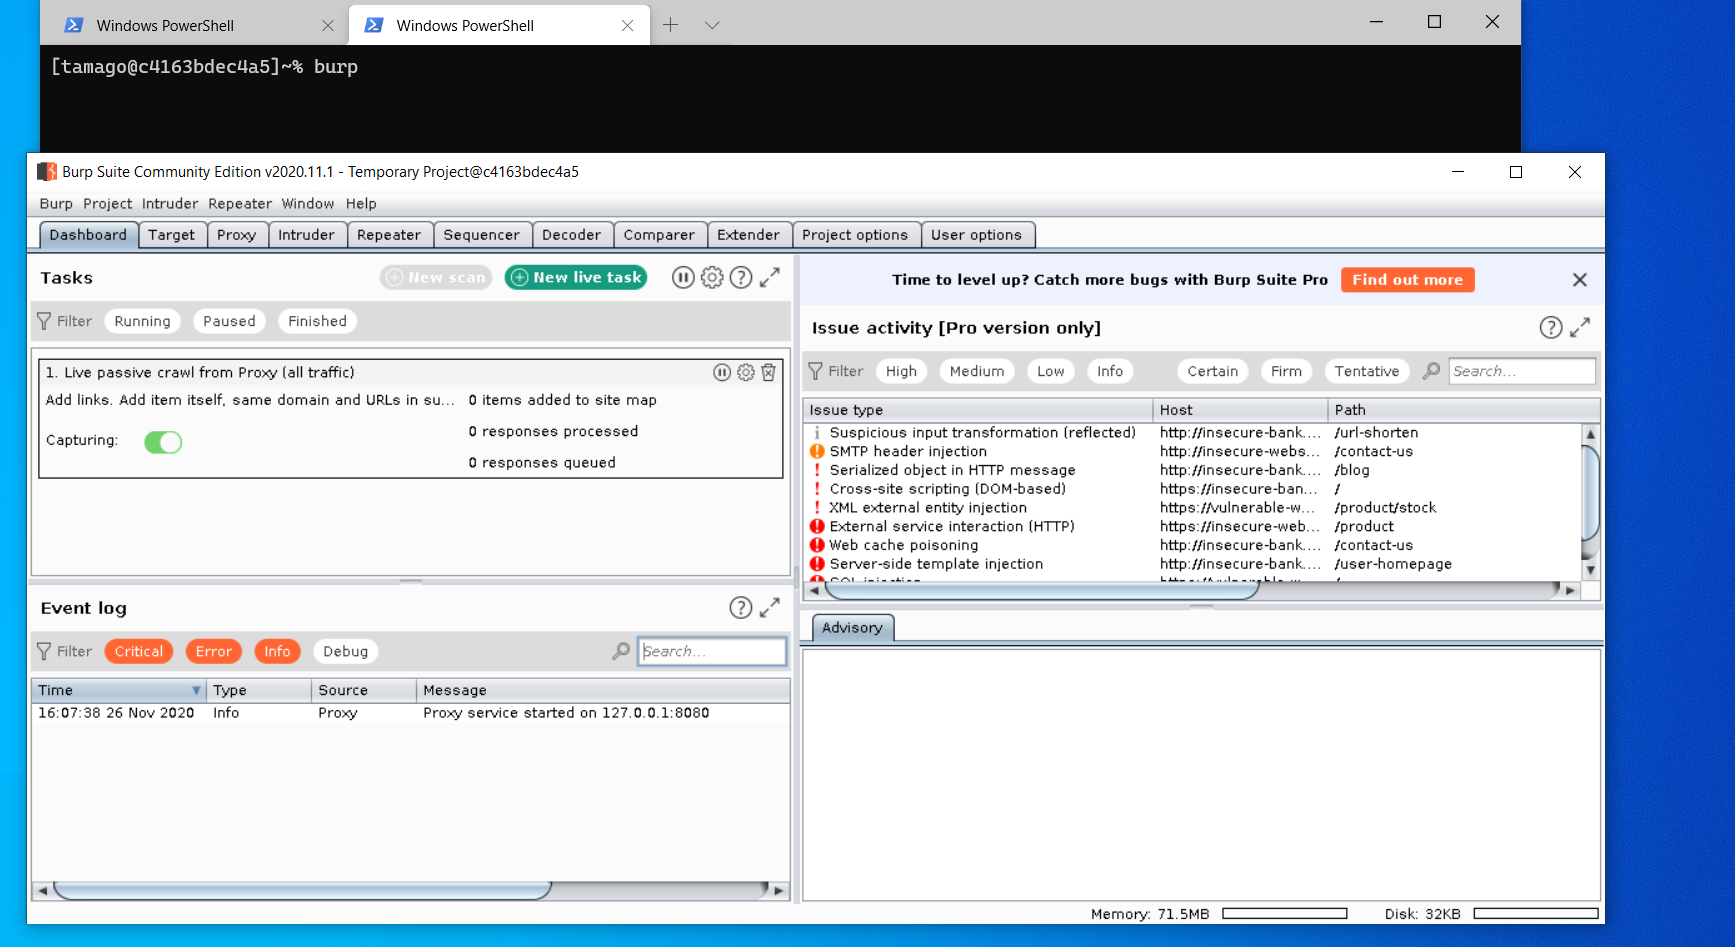 himazawa/bento
Bento Toolkitは、ペネトレーションテストやCTFのための最小限のFedoraベースのコンテナであり、GUIアプリケーションが追加されているのが特徴です。
 spyboy-productions/spyboy-productions
サイバーセキュリティツール、情報収集、コミュニティ主導のリソースを提供するDiscordボット。セキュリティ愛好家やCTF参加者向け。
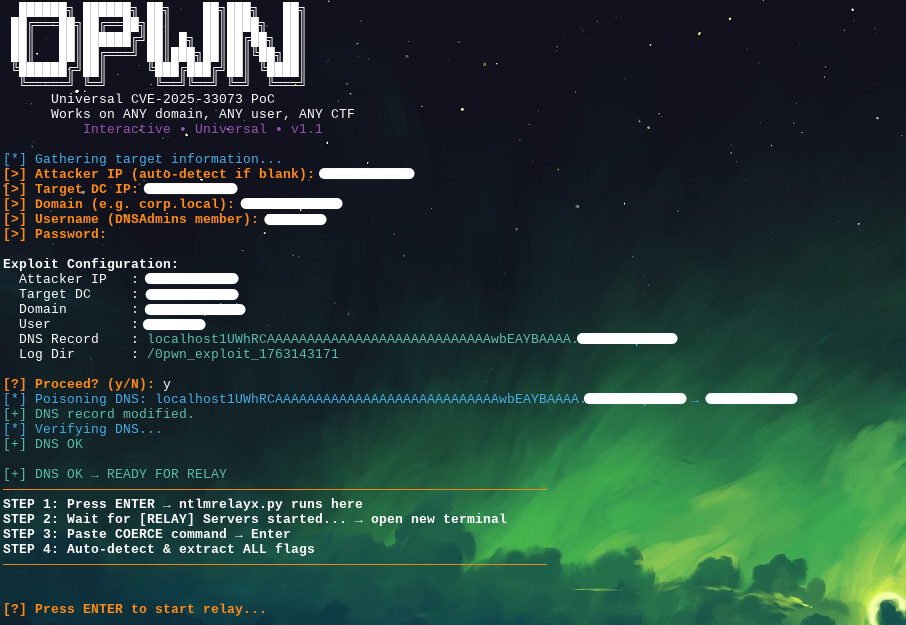 uziii2208/cve-2025-33073
CVE-2025-33073 向けの汎用エクスプロイトツール。DNSAdmins 権限を持ち、WinRM が有効な Windows ドメインコントローラーを標的とします。








