#1

 dopaminauta/onetwoseven-writeup
HTB OneTwoSeven 完全ウォークスルー:決定論的認証情報、chroot シンボリックリンクエスケープ、リライトルールバイパス RCE、CVE-2024-1086 による root 権限取得
 softdeadlock/voron-crypto
Voron メッセンジャー暗号/プロトコルライブラリ(X3DH-lite + Double Ratchet、グループセンダーキー、オニオン転送)— 外部レビュー依頼中
 looky243/cve-2025-24071-poc
CVE-2025-24071 概念実証
 lva/infineon-cve-2017-15361
コンピューターがCVE-2017-15361に対して脆弱なInfineon TPMチップを使用しているかどうかを確認するシンプルなPowerShellスクリプト。
 gardeniawhite/fuzzing
libFuzzer によるファジング、openssl heartbleed (CVE-2014-0160) を含む
 insider77circle/ai-password-testing-agent
AIがどのようにパスワード攻撃を盲目的な総当たりから適応型キャンペーンへと変貌させるのか、そしてそれを阻止する検知ルールと対策について。研究と防御の内容であり、動作する攻撃コードは含みません。
 laplace1002/tamarinagent
自然言語またはC/C++プロトコル記述をレビュー可能なProtocol IRに変換し、形式セキュリティ検証用のSapic+/Tamarinモデルを生成するHuman-in-the-loop UI。
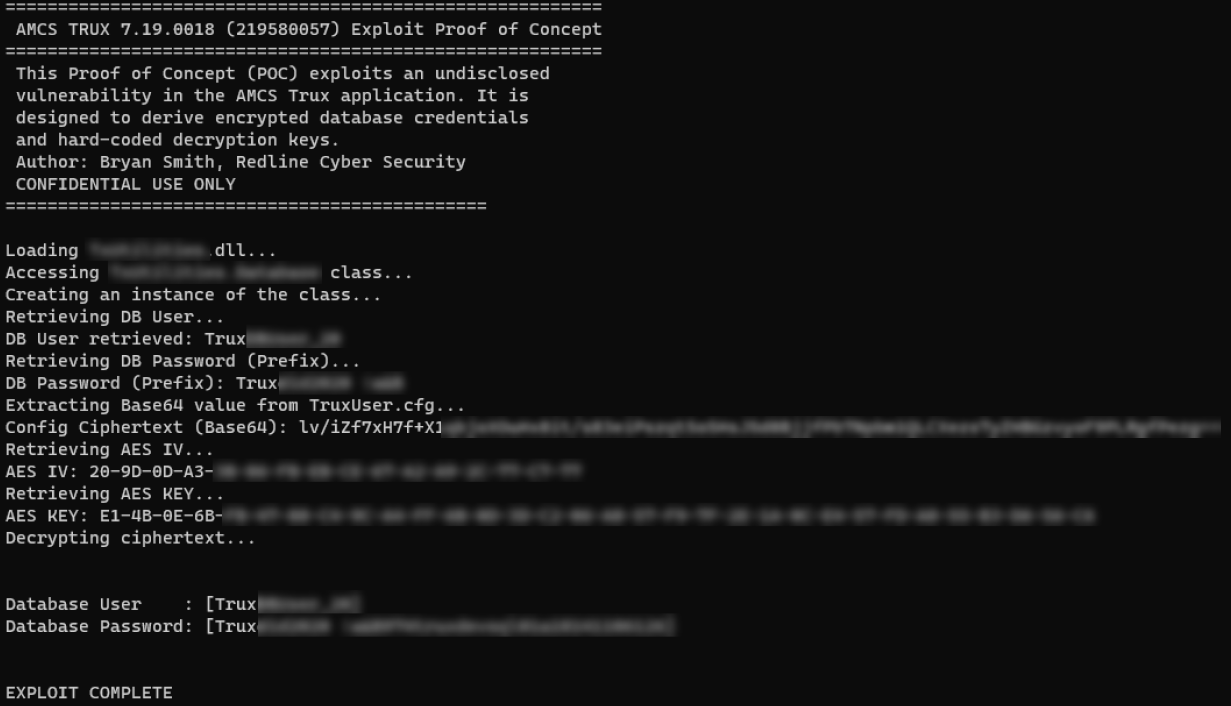 securekomodo/cve-2024-22734
AMCS Trux Software に影響する CVE-2024-22734 のエクスプロイト PoC
 gmikisilva/cve-2024-33901-proofofconcept
脆弱性CVE-2024-33901を実証するKeePassXCバージョン2.7.7用の短いプログラム
 thanhuutuan/cve_2019_18935
このプロジェクトは CVE-2019-18935 用
 yanghaoi/cve-2020-0601
CVE-2020-0601 の PoC - Windows CryptoAPI (Crypt32.dll) POC: https://github.com/ollypwn/CurveBall
 okymi-x/cve-2021-43798
CVE-2021-43798 Grafana のパストラバーサルを認可されたテストで検証するための Python ツールキット。任意ファイル読み取り PoC、シークレットの復号、セキュリティ評価のためのユーザーハッシュのエクスポートを備えています。
 kkirsche/slae
SecurityTube Linuxアセンブリエキスパート x86試験
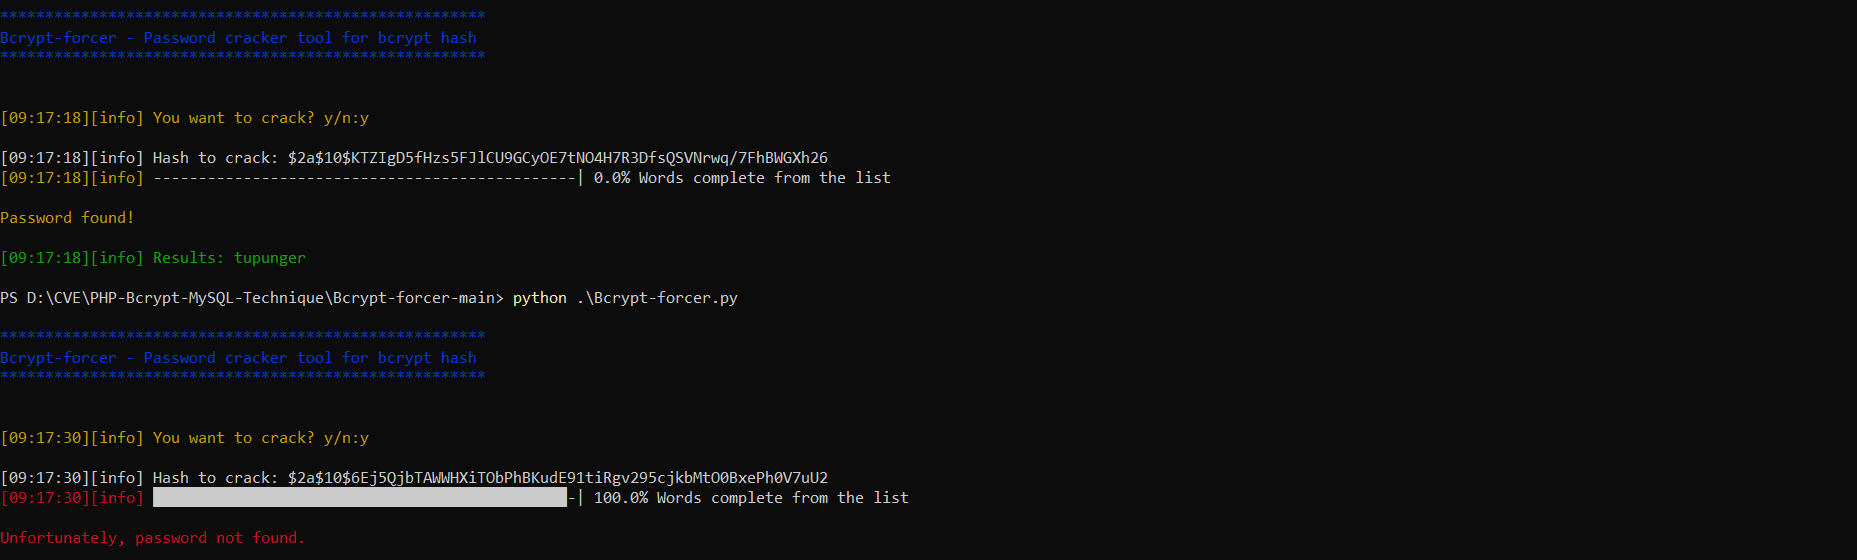 nu11secur1ty/bcrypt-forcer
ペネトレーションテストとパスワード回復のためのBcryptハッシュクラッカー。辞書またはブルートフォース方式を使用してBcryptハッシュを復号化する。
 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
CVE-2026-3180 - WordPress Contest Gallery SQL Injection 脆弱性のための完全なエクスプロイトツールキット。自動データ抽出、WAFバイパス、リバースシェル、SQLMap統合、Burp拡張機能の生成、ペネトレーションテストおよびセキュリティ研究のため…
 ibm/pgp-client-checker-cve-2021-33560
PGPクライアントがCVE-2021-33560の影響を受けるかどうかを確認するツール
 jmiettinen/cve-2022-21449-vuln-test
CVE-2022-21449 ECDSA署名検証の脆弱性用のJavaベースのテスター。JVMのPsychic Signaturesバグをチェックし、脆弱またはパッチ適用済みのステータスを報告します。