
 #1

 0xblackash/cve-2026-45585
CVE-2026-45585
 dim0x69/cve-2022-25640-exploit
scapyを使用したCVE-2020-256480の悪用
 m1kb0k/cve-2022-25012-dvr4-weak-password-encryption
CVE-2022-25012を介してArgus Surveillance DVRシステムの弱い暗号化パスワードを復号し、DVRParams.iniの暗号文から平文の認証情報を再構築します。
 ayham-megdadi/zero-day-legacy
脆弱なBoot-to-Root CTFラボマシン。病院環境をシミュレート。SQLインジェクション、XSS、セッションハイジャック、SSHアクセス、パスワードクラッキング、CVE-2021-3493による権限昇格、完全なroot権限の奪取を含む、現実的な17ステップの攻撃チェーンを搭載。Ajloun…
 jorianwoltjer/shodan-favicon-preimage
Shodan上で任意のターゲットハッシュを生成するfaviconを作成する
 trustedsec/lazzzy_dump
laZzzyでラップされたPEバイナリから、シグネチャマッチングとRIP相対アドレス解決により、AES-CBC/XORで難読化されたシェルコードを実行やエミュレーションなしで静的に抽出・復号します。
 george0papasotiriou/cve-2026-22016-ipfs-cid-spoofing-via-multihash-length-extension
multihash の長さ拡張による IPFS CID スプーフィングを実証する Python 製概念実証コード。コンテンツアドレス検証の欠陥を浮き彫りにし、IPFS ゲートウェイを汚染する可能性があります。
 murrez/cve-2026-97657
CVE-2026-97657 の Python PoC:XOR の可鍛性を利用して AES-CTR リカバリトークンを偽造し、Abandoned Cart Pro ≤10.8.0 で認証をバイパスして WordPress アカウントを乗っ取ります。
 george0papasotiriou/cve-2026-23006-kyber-ciphertext-length-side-channel
CVE-2026-23006 の Python PoC。可変長出力の統計解析により秘密鍵のビットを漏洩させる、Kyber 暗号文長のサイドチャネルを実証します。
 george0papasotiriou/cve-2026-22020-weak-seed-in-quantum-key-distribution-error-correction
CVE-2026-22020 を実証する Python PoC: 量子鍵配送のプライバシー増幅において悪用可能な弱いシードにより、最終鍵のエントロピーが低下します。
 aetherai3/aether-protocol-p
動作する実装: AIの意思決定認証のための暗号学的に検証された短命アイデンティティ — CVE-2025-59536 (特許出願中 US 64/006,746)
 george0papasotiriou/cve-2026-21009-ecdsa-nonce-reuse-in-iot-firmware-signing
ECDSAノンス再利用を実証する教育用Pythonシミュレーションです。IoTファームウェア署名において、攻撃者が同じkを共有する2つの署名から秘密鍵を復元できる方法を示します。
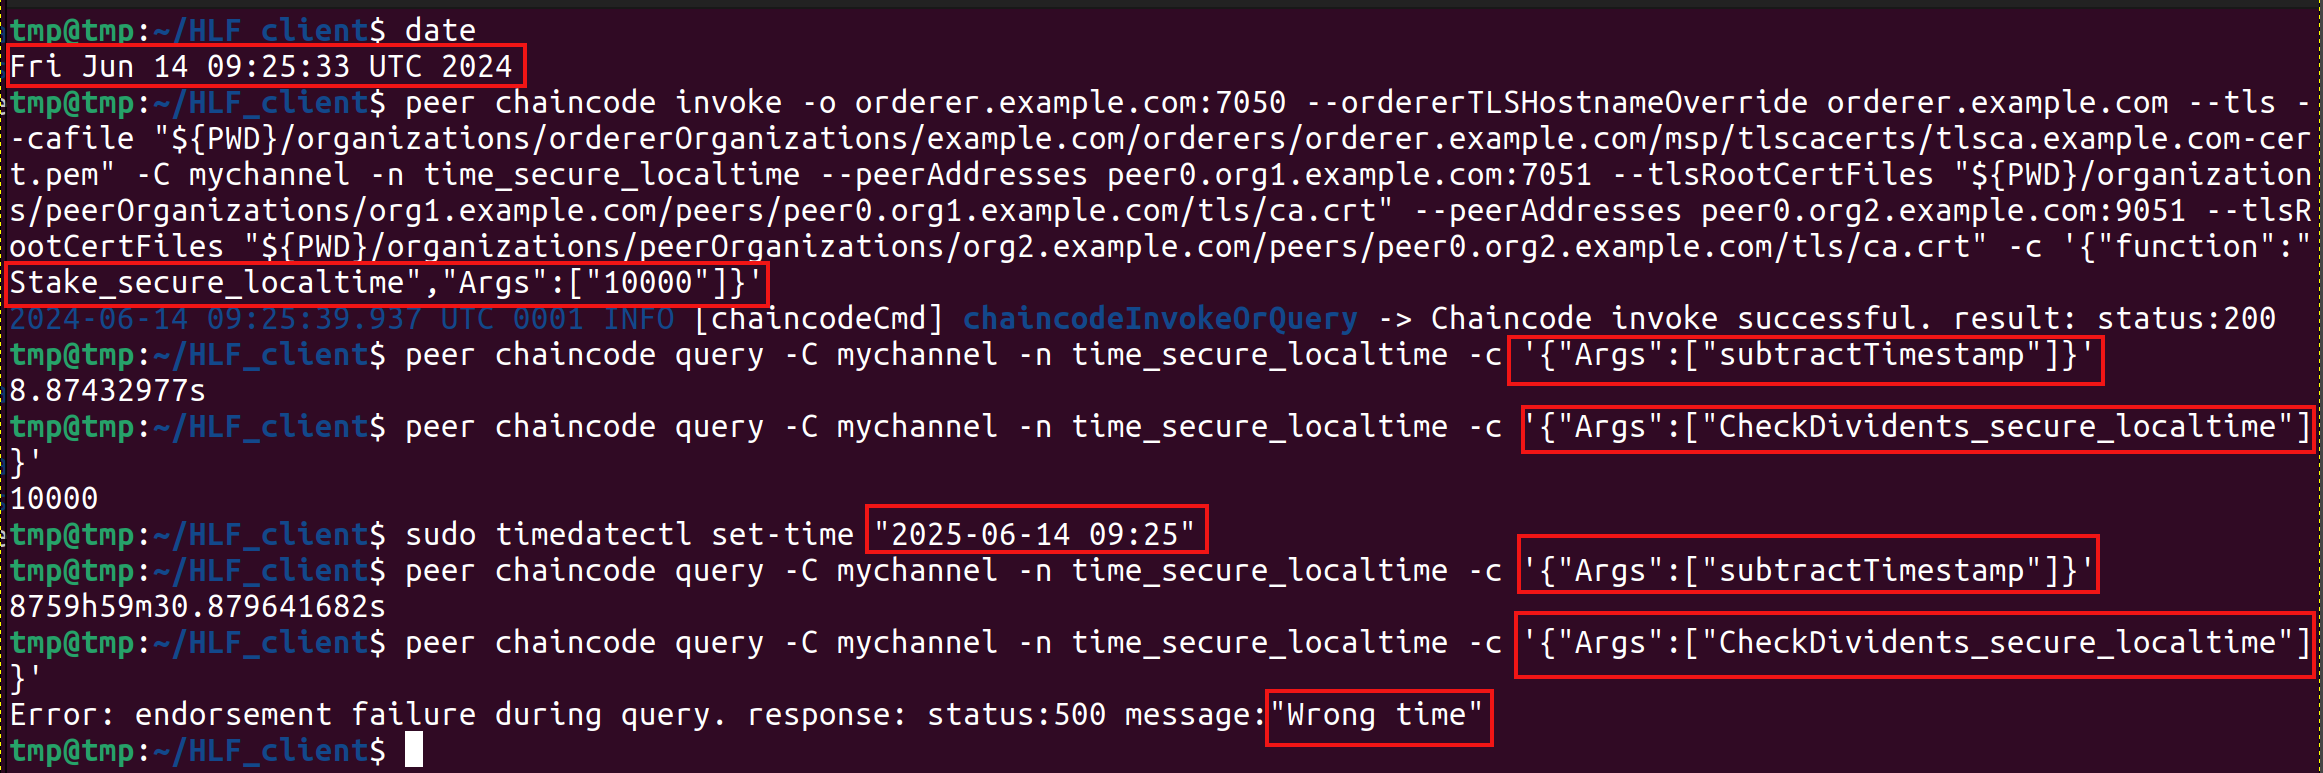 shanker-sec/hlf_txtime_spoofing
Hyperledger Fabric ブロックチェーンにおけるトランザクション時間操作の問題(CVE-2024-45244)を扱うPoC。
 synacktiv/lehack-2026-challenge
SynacktivのleHack 2026チャレンジのソース
 alex-seymour/cve-2020-10560-key-recovery
OSSN 5.3以降でsite_keyを復元する概念実証エクスプロイト。CVE-2020-10560の任意ファイル読み取りの脆弱性を悪用します。
 philippeabraxas-jpg/tbp-network
TBPプロトコルの理論と実装による、小規模ネットワークからオープンWebネットワークにおけるネットワーク化されたAIの保護

 roxanne_ardary/real-estate
自己主権型で暗号化された不動産データ管理のための仕様書とオープンソースプラットフォーム。ブロックチェーンに着想を得た検証を備え、ローカル管理、改ざん耐性のある記録、および構成可能な不動産インテリジェンスを実現します。









