#1

 zayan-mohamed/orb
Orbは、エンドツーエンド暗号化を使用してローカルフォルダをインターネット経由で共有できる、セキュアなターミナルファーストのユーティリティです。アカウント不要、クラウドストレージ不要、ポートフォワーディング不要。
 al1ex/php_mt_seed
php_mt_seed は、PHP の mt_rand() シードクラッカーです。
 eliavila10/win32_hash
Windows向けのパスワードハッシュ化および検証ライブラリ。Ada/SPARKで記述され、Windows CNG API(bcrypt)を使用し、GNATproveで証明されています。
 regent8sh/panosexploitmultitool
Palo Alto PAN-OSシステム(脆弱性CVE-2024-0012およびCVE-2024-9474の影響を受けるシステム)向けエクスプロイテーションおよびポストエクスプロイテーション用マルチツール
 mlgradish/cve-2021-3345
libgcrypt バージョン 1.9.0 の脆弱性である CVE-2021-3345 の POC エクスプロイト
 b4shfire/stegcrack
CVE-2021-27211用のエクスプロイトスクリプト
 thomasarmel/rollback_car_attack_proverif
ProVerif による車のキーフォブへのロールバック攻撃の概念実証(CVE-2022-37418、CVE-2022-36945、CVE-2022-37305)
 thegaminggallifreyan/liberationplay-cve-2025-24132-airbourne-poc
CVE-2025-24132 (AirBourne) の POC。現在はオーバーフローをトリガーし、クラッシュを引き起こすだけです。
 j-baines/even-you-brutus
Mikrotik RouterOS 6.x Webインターフェースの辞書ブルートフォース
 bishopfox/you-re-doing-iot-rng
DEF CON 29のプレゼンテーション"You're Doing IoT RNG"の結果とデバイスコード
 kaandemir993/malwareforge---advanced-static-malware-analyzer
高度な静的マルウェア解析ツールで、8種類のインジェクション技術、重要なAPI呼び出し、隠された文字列を明らかにし、PEセクション(.text、.rdata)を.binとしてエクスポートします。PE/ELF/Mach-O/スクリプトをサポートし、VirusTotal経由で60以上のAVエンジンと統合し…
 gteissier/cve-2016-6271
CVE-2016-6271の概念実証エクスプロイト。libbzrtpのハッシュコミットメントバイパスによるZRTP中間者攻撃を示し、DockerベースのシミュレーションとSASブルートフォーサーを備えています。
 mohamedation/pwnedcheck
Have I Been Pwned(HIBP)APIを使用して、パスワードがデータ侵害で漏洩したかどうかを確認するコマンドラインツール。
 faceless0x7/cve-2026-89012
CVE-2026-89012 用の Python エクスプロイト。Dolibarr の SQL フィルタ拒否リストをバイパスし、ブラインドブールオラクルを用いて REST API 経由でパスワードハッシュと API キーを抽出します。
 hellgatecorp/docxnginxfx
Deep File Forensic。テキスト文書からワードリストを作成または操作します(例:ブルートフォース用)。行ごとにバイナリ.BINファイルまたは通常のテキストファイルとして保存します。👁🌪🛠
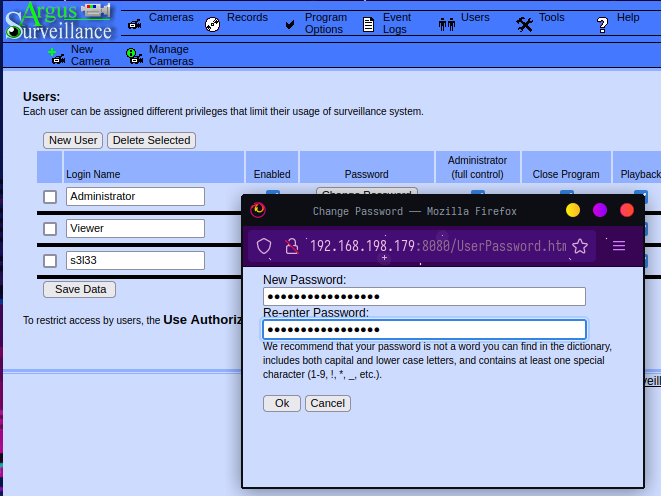 s3l33/cve-2022-25012
この脆弱なパスワード暗号化スクリプトの更新版
 wiire-a/cve-2017-9476
固定認証情報を使用する隠れAP