
 #1
暗号システムとアルゴリズムを実装、分析、解読、および実装するためのツール。
Kitploit おすすめ

 ricardojoserf/cve-2026-63286
AXIS Camera Stationの認証情報(Firebirdデータベースに保存)をオフラインで復号するための概念実証ツール。鍵導出に使用されるNTFSボリュームシリアル番号をCPU/GPUでブルートフォースします。
 ekomssavior/wp2shell
CVE-2026-63030 (RCE) + CVE-2026-60137 (SQLi)
 z1ph1us/milksad-mnemonic-generator
このツールは、Unixタイムスタンプから派生したBIP-39ニーモニックフレーズを生成し、'Milk Sad'脆弱性(CVE-2023-39910)の影響を探ります。
 aimoda/hitron-cfg-decrypter
CVE-2014-10069
 jm00nj/sha256-cdp
CDP(Cyclic Digit-sum Projection)構造解析に基づくGPUアクセラレーションSHA-256レインボーテーブル実装。AMD RX 9070 XT、OpenCL + Vulkan。
 nccgroup/fips203
サーバー、デスクトップ、ブラウザ、および組み込みアプリケーション向けの、(ドラフト版) FIPS 203 Module-Latticeベース鍵カプセル化メカニズム標準のPure Rust実装。
 cenobyte-vincit/encrypted-linux-kernel-modules
encrypted-linux-kernel-modules
 gmh5225/packer-payload-entropyreducer
シリアライズされたリンクリストでペイロードのエントロピーを削減し難読化する
 eugexo/security-baseline-ubuntu
Ubuntu 24.04/26.04 LTS向けの本番環境グレードのセキュリティベースライン&ハードニングガイド。カーネル分離、緊急パニックボタン、カスタムAppArmor/Firejail 0.9.80とBubblewrap、Rootless…
 badkeys/debianopenssl
Debian OpenSSL のバグ (CVE-2008-0166) に対して脆弱な秘密鍵
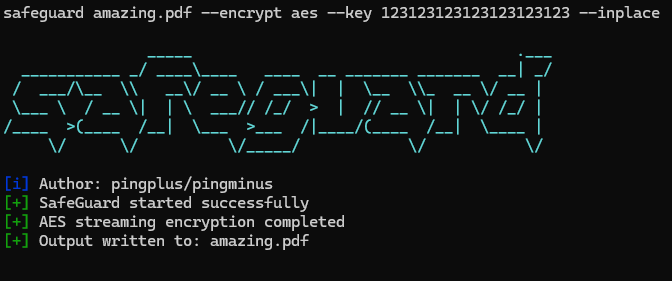 pingpongplus/safeguard
CLI Encryption tool written in Go only for learning purposes and demonstration of encryption (not secure)
 davidcarliez/mythic_telegram_profile
AthenaおよびApolloエージェントのトラフィックをTelegramのbot-to-botメッセージ経由でトンネリングし、暗号化されたペイロードをMythicのPush C2 gRPCサービス経由でMythicにブリッジするMythic C2プロファイル。
 hikame/cve-2018-17144_poc
bitcoinソースコードのtest/functionalフォルダに*.pyファイルを置いてください (commit: 4901c00792c1dabae4bb01e6373c9b1ed9ef3008)
 ronf98/cve-2024-43451-poc
CVE-2024-43451 は Windows NTLM の脆弱性であり、攻撃者が悪意のあるショートカットを使用して認証を強制し、NTLM ハッシュを取得することを可能にします。
 commonguy25/authproof-sdk
AIエージェント向けの暗号署名付き委任レシート。AIが実行できること、できないことを正確に定義 — 署名済み、検証可能、改ざん防止。
 synacktiv/cve-2020-9289
FortiAnalyzer/FortiManager の CVE-2020-9289 に関連するデフォルトのハードコードキーで暗号化された可逆シークレットを復号化します(CVE-2019-6693 との唯一の違いは暗号化ルーチンです)。









