#1
 abraxas/spark-proxyuser-classpath
Apache Spark 4.2.0 - 高 - リモート - 権限の残存 - proxy-user defaultExtraClassPath
 fabriziosalmi/tanstack-compromise-checker
TanStack npm サプライチェーン攻撃の兆候(CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)を検出するシェルスクリプト
 apaonum/brotli-cve-check
Agent スキル + スクリプトでプロジェクトをスキャンして CVE-2026-111497(Brotli)を検出し、重大度を評価して修正案を提示します
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Linuxカーネルゼロデイ攻撃に対するゼロダウンタイム防御のケーススタディ。自動化CLIとデュアルウィットネス公証フレームワークについては、mc493/kshieldを参照してください。

 kavryxdev-group/sandboxed-untrusted-code-execution-runner
信頼できない Python、JavaScript、Bash を、5秒・128 MB・0.5コア・PID・出力制限付きの堅牢化された jail 内で実行します。
 discordianfish/cve-2022-0185-crash-poc
CVE-2022-0185(Linuxカーネルの脆弱性)のクラッシュPoCを実行するDockerコンテナ。非特権実行でコンテナエスケープの条件をテストするために設計されています。
 ashardev002/cve-2025-32463_chwoot
🔍 CVE-2025-32463のsudoのchroot機能における権限昇格の脆弱性を、この最小限かつ再現可能な概念実証環境で実演します。
 v0wkeep3r/cve-2024-21626-runcpoc
CVE-2024-21626(runcコンテナエスケープの脆弱性)の概念実証。検証スクリプト、2つの悪用手法(cronリバースシェルとコマンド置換)、および根本原因とパッチの分析を含みます。
 nu0l/nginx-rift
CVE-2026-42945 NGINX ヒープオーバーフロー脆弱性スキャン・検証ツール
 r0binak/cve-2024-0132
CVE-2024-0132 – 完全に武器化された NVIDIA Container Toolkit エクスプロイト
 thodoristsampouris/agentguard
AIエージェント向けのゼロトラストサンドボックス。カーネルレベルのファイルシステム隔離、透過的なネットワークプロキシ、YAMLベースのポリシーエンジンを備え、シェルコマンド、ファイル操作、ネットワークリクエストをインターセプトして制御します。
 cdxiaodong/cve-2024-21626
CVE-2024-21626用の概念実証エクスプロイト。漏洩したファイル記述子とprocess.cwd操作によるruncコンテナブレイクアウトで、ホストファイルシステムへのアクセスを可能にします。
 cyberhades/hardening-k8s-containers
デフォルトのデプロイとセキュリティ強化されたデプロイを比較することで、脆弱なメモ作成アプリケーションのKubernetesコンテナ硬化を実演するハンズオンラボ。
 j3r1ch0123/cve-2025-9074
Docker で新たな脆弱性が発見されました。脆弱性の発見者は Felix Boulet です。
 leitwacht/leitwacht
Leitwacht control plane — GitLab Runner CI/CD 向けのランタイムセキュリティ: ポリシー作成、マルチテナント、監査、GitLab 統合
 aquasecurity/trivy-module-wordpress
WordPress向けTrivyサンプルモジュール
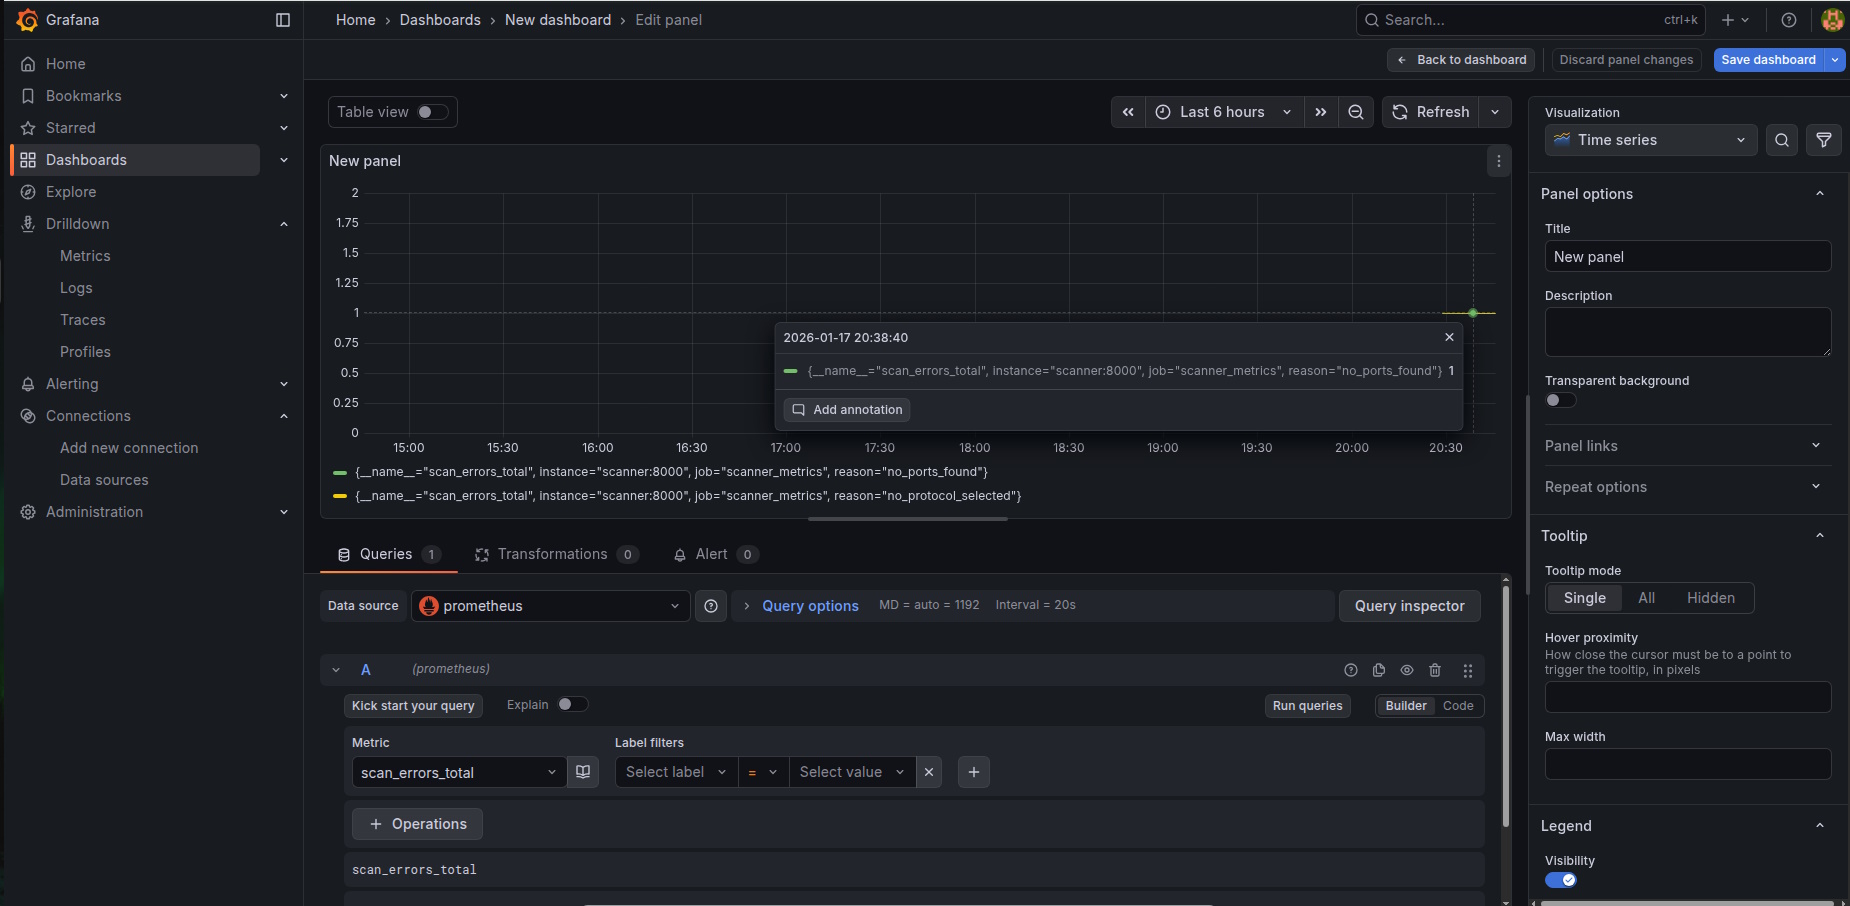 znakar/sharktooth
Docker & Prometheus + Grafana統合を備えたポートスキャナ。マルチスレッド対応とリアルタイム監視を備えたネットワーク監査ツール。