#1
 joaovicdev/exploit-cve-2026-87902
Dockerによる脆弱性ラボ + CVE-2026-87902のPoC Python — WordPress Coreにおける未認証のパストラバーサル(page-template -> LFI -> 条件付きRCE)。教育・許可された用途向け。
 atlasvector/kestra-cve-2026-53576
Kestraにおける未認証RCEであるCVE-2026-53576のエンドツーエンドの再現とクロスレイヤー検出 - 基本的なPoCを超えて、よくあるDockerソケットの設定ミスがどのようにコンテナrootをホスト全体の侵害へと発展させるかを示します。
 cmnatic/dockerized-cve-2019-14287
CVE-2019-14287脆弱性のコンテナ化およびデプロイ可能な利用。詳細はREADME.mdを参照してください。
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Kubernetes上の15のAIサービング、ベクトルデータベース、MCP Helmチャートのセキュリティデフォルトに関するSoramiテクニカルレポートのためのエビデンスとデータ。
 damnkrishna/cve-2025-32433-lab
Erlang/OTP SSHサーバーにおけるSSHプロトコルのメッセージ処理の欠陥により、悪意のある攻撃者が有効な認証情報なしで影響を受けるシステムへ不正アクセスし、任意のコマンドを実行する可能性があります
 murrez/cve-2026-100835
CVE-2026-100835 の Python PoC: Contrast マニフェストの AllowedChipIDs/AllowedPIIDs を監査し、バージョンを検出し、Coordinator エンドポイントをプローブして aTLS アテステーションリレーのリスクを評価します。
 abhaybansal16/cve-2025-55182-lab
Dockerベースのラボで、React Server Components Flight Protocolにおける未認証RCEであるCVE-2025-55182(React2Shell)を再現し、PoCエクスプロイトとパッチ適用済みの比較を提供します。
 cirocosta/lighty-sqlinj-demo
lighttpdのmod_mysql_vhostにおけるCVE-2014-2323 SQLインジェクションの教育用エクスプロイトデモ。Dockerベースのラボで実践的な脆弱性分析とパッチ適用を提供。
 sdodson/cve-2026-46595-proof
golang.org/x/crypto/ssh における CVE-2026-46595 を実証する Go の概念実証。ストリップされたバイナリのシンボル検査とイメージスキャンを用いて、脆弱な NewServerConn の使用を検証する。
 grepular/foxcage
Run Firefox in a rootless Podman container with dropped capabilities, isolated networking, and ephemeral storage to contain sandbox escapes and…
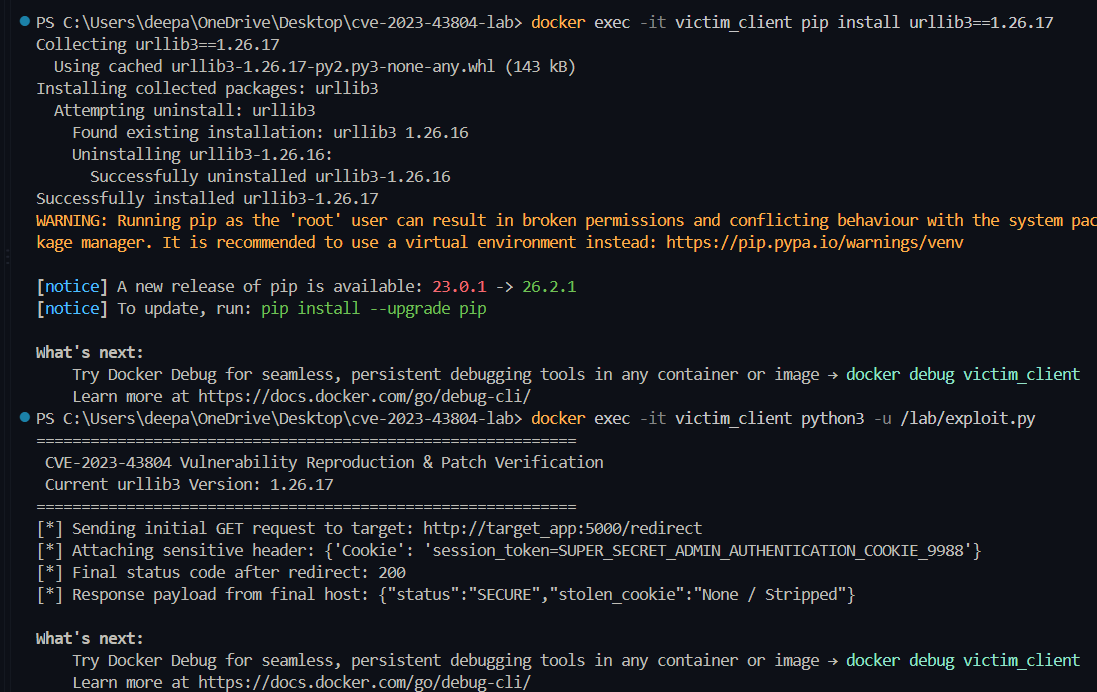 deepanshu-khurana/cve-2023-43804
CVE-2023-43804 urllib3のクロスオリジンリダイレクトによるCookie漏洩を再現するコンテナ化された3層ラボ。エクスプロイトスクリプトとパッチ検証付き。
 ankur-katiyar/log4j-docker
Log4j脆弱性POC用のDockerイメージとk8s YAML (Log4j (CVE-2021-44228 RCE脆弱性))
 shambhavim18/cve-2019-15107-lab
Dockerベースのラボで、Webminの認証不要RCEであるCVE-2019-15107を実演し、デプロイ、悪用、検出、および修復を扱います。
 pbxqdown/portclue
LinuxのTCPポートが到達可能かどうかの理由を説明する
 amulyakaushik/cve-2023-27163-lab
Dockerベースのラボで、Request-BasketsにおけるCVE-2023-27163 SSRFを再現し、悪用検証、検出スクリプト、ネットワーク分離による緩和策を提供します。
 cgwalters/container-cve-2021-22555
CVE-2021-22555 Linux権限昇格のためのコンテナ化された再現ツール。seccomp緩和プロファイルと、KubernetesおよびOpenShiftクラスター向けのデプロイメントガイドを提供します。
 saina15/cve-2020-14343-lab
PyYAMLにおけるCVE-2020-14343の制御された脆弱性研究および再現ラボ