
 #1
コンテナブレイクアウト技術、特権昇格、サンドボックスエスケープテストツール。
Kitploit おすすめ
 epsteina16/docker-escape-miner
CVE-2019-5736エクスプロイトを使用して、元のコンテナやユーザーと関連付けずにbitcoinをマイニングするコードサンプル。
 h-wookie/cve-2019-5736-poc
CVE-2019-5736の概念実証エクスプロイト。runCの脆弱性を介したDockerコンテナエスケープとリバースシェルペイロード注入の実証。
 hikame/docker_escape_pwn
Dockerからの脱出(CVE-2017-1000112 および CVE-2017-18344 使用)。root権限の獲得、全ケイパビリティの取得、名前空間の回復、ファイルシステムの回復、cgroup制限のバイパス、seccompバイパスを含む。
 ryanngwh/cve-2019-5736-poc
runCを介してDockerから脱出するための概念実証コード
 milloni/cve-2019-5736-exp
CVE-2019-5736 runc 脆弱性のエクスプロイト
 beelzebruh/cve-2019-5737
CVE-2019-5737のエクスプロイトで、Docker runcコンテナエスケープの脆弱性であり、LinuxとWindows向けのビルドおよび実行手順を含みます。
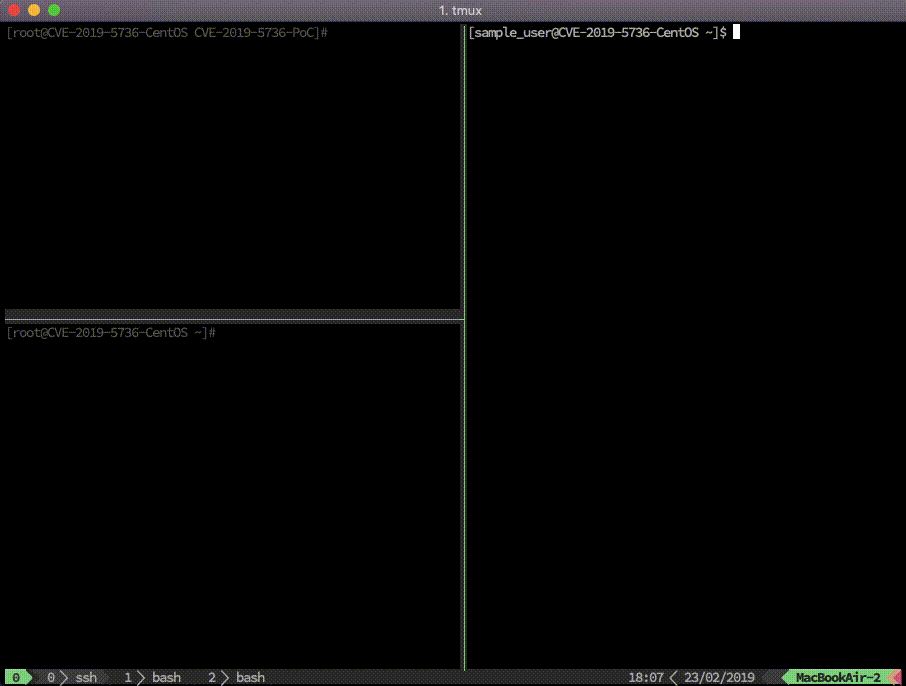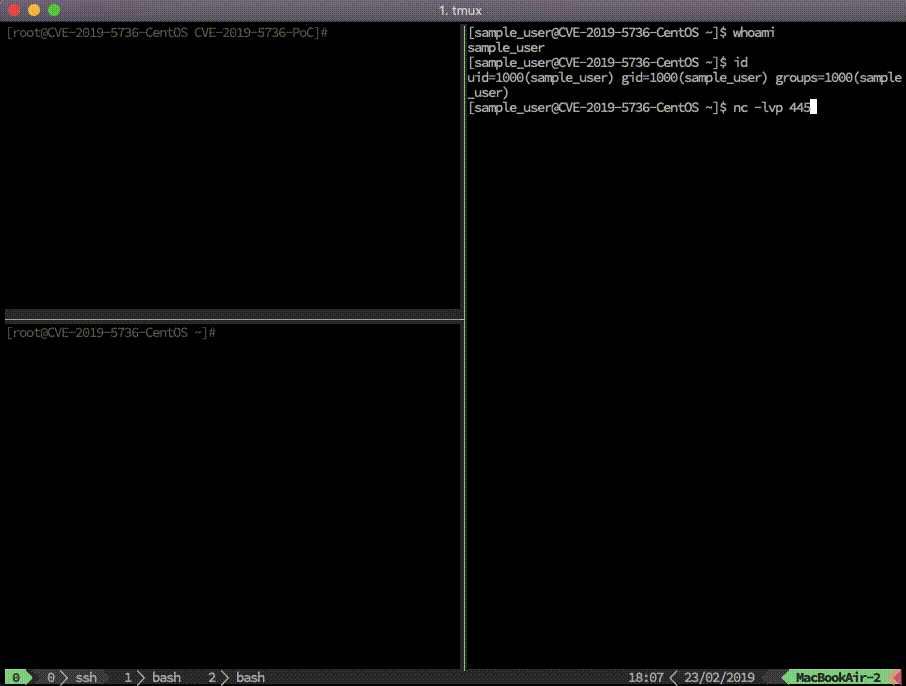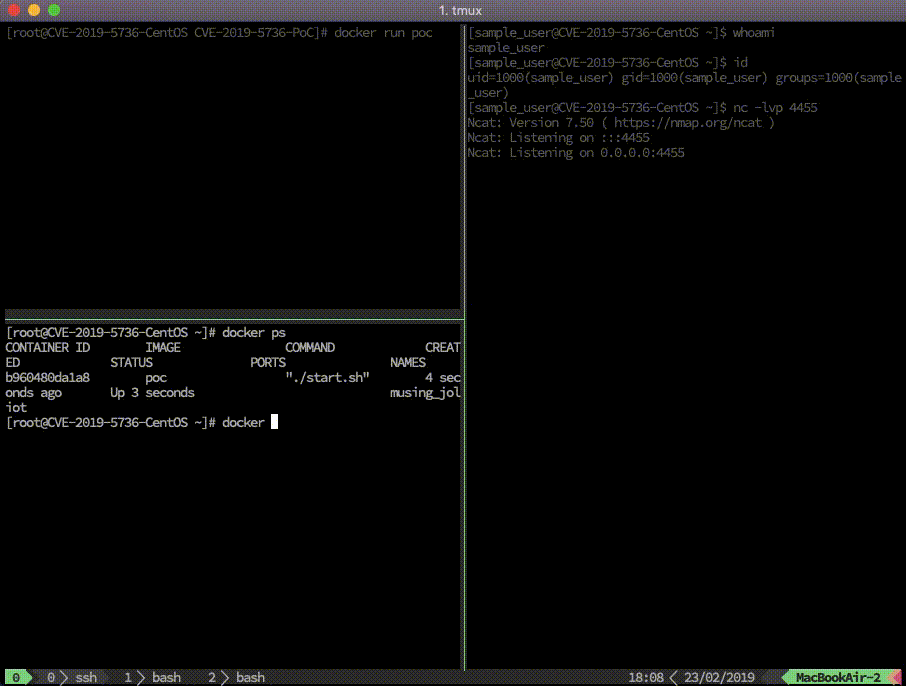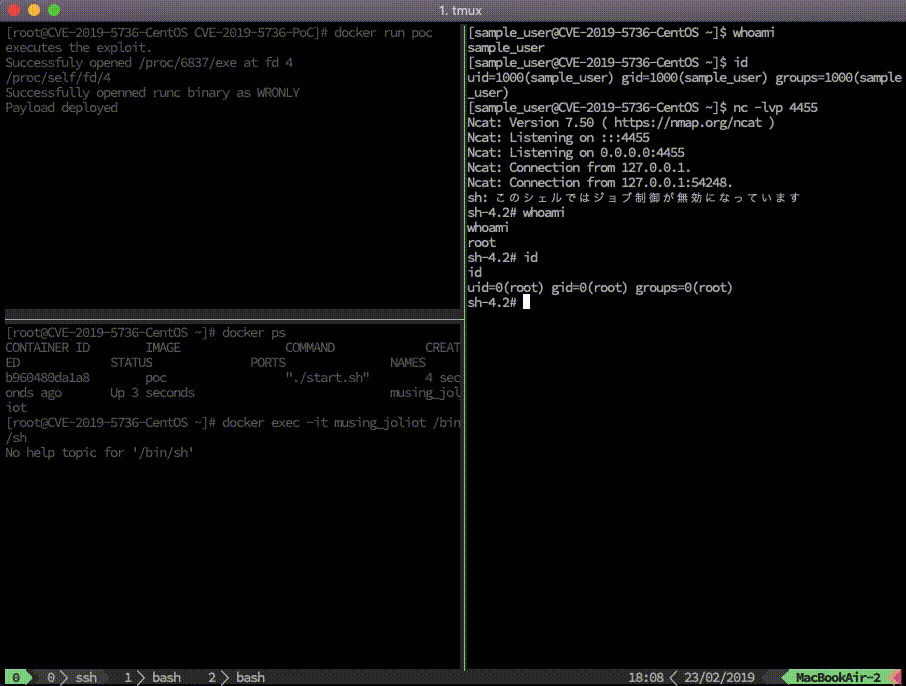 yyqs2008/cve-2019-5736-poc-2
Proof-of-concept exploit for CVE-2019-5736, a container escape vulnerability in runc, enabling host shell access via Docker container breakout.
 q3k/cve-2019-5736-poc
CVE-2019-5736(Dockerエスケープ)の非武装化された概念実証(PoC)
 b3d3c/poc-cve-2019-5736
CVE-2019-5736の概念実証エクスプロイト。runcのコンテナエスケープ脆弱性で、攻撃を実証しセキュリティテストを可能にします。
 agppp/cve-2019-5736-poc
getshell テスト
 likekabin/cve-2019-5736-poc
CVE-2019-5736の概念実証エクスプロイト。Dockerコンテナエスケープを介してホストのruncバイナリにペイロードを追加します。
 likekabin/cve-2019-5736
破壊的なDockerコンテナエスケープエクスプロイト(CVE-2019-5736)で、docker execを介してトリガーされるペイロードでホストの/usr/bin/docker-runcを上書きします。
 jas502n/cve-2019-5736
CVE-2019-5736のエクスプロイト:runcコンテナエスケープ。ホストのdocker-runcバイナリをペイロードで上書きし、docker execを介してトリガーされます。
 teawater/cve-2017-5123
CVE-2017-5123カーネル脆弱性の再現。waitid syscallメモリ書き込みを介したローカル権限昇格を可能にし、Linux 4.13でのDockerコンテナエスケープで実証。
 bgeesaman/subpath-exploit
CVE-2017-1002101の解説 - サンプルの「エクスプロイト」/エスケープ付き
 ricterz/pie-stack-clash-cve-2017-1000253
コンテナ内でCVE-2017-1000253をデモする
 kagami/docker_cve-2015-2925
Docker + CVE-2015-2925 = --volume からのエスケープ








