
 #1
コンテナブレイクアウト技術、特権昇格、サンドボックスエスケープテストツール。
Kitploit おすすめ
 khaclep007/cve-2022-0185
CVE-2022-0185(Linuxカーネルのヒープバッファオーバーフロー)のデモエクスプロイト。FUSEベースの権限昇格と、Kubernetesを標的としたカーネル空間ROPチェーンによるroot RCEを実現するkctf版を含む。
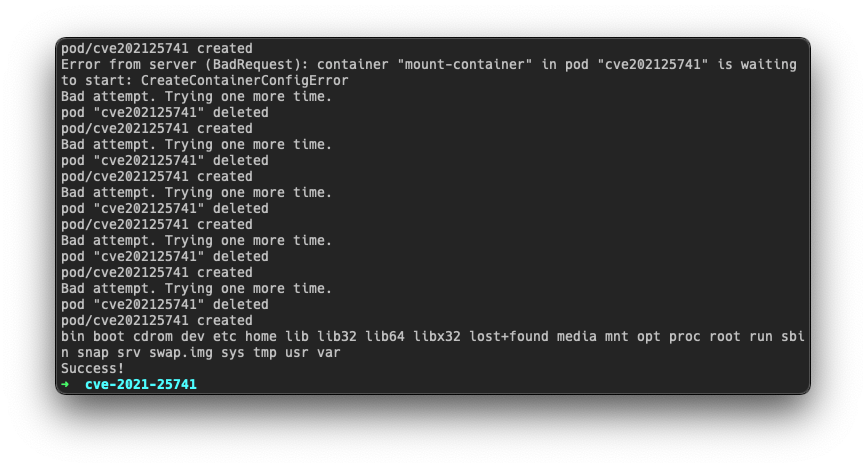 betep0k/cve-2021-25741
CVE-2021-25741 Kubernetes脆弱性のエクスプロイト。レースコンディションを介してホストファイルシステムをポッドにマウントすることを可能にし、デプロイスクリプトと技術的詳細を含む。
 nccgroup/insject
insjectはコンテナを調べるためのツールです。コンテナまたはLinux名前空間の任意の組み合わせで任意のコマンドを実行できます。
 frichetten/cve-2019-5736-poc
CVE-2019-5736 の PoC
 megadimenex/megahidocker
このプロジェクトは、脆弱性コードCVE-2020-35191に類似したいくつかのDockerコンテナを対象としたエクスプロイトです。
 brompwnie/botb
ペンテスターやエンジニア向けのコンテナ分析・悪用ツール。
 metarget/k0otkit
k0otkitは、Kubernetesクラスタに対するペネトレーションで使用できる汎用的なポストペネトレーション手法です。
 fahmifj/docker-breakout-runc
FrichettenによるCVE-2019-5736-PoCの修正版
 greyorder/cve-2021-21978
CVE-2021-21978 エクスプロイト
 nccgroup/abstractshimmer
containerd における CVE-2020-15257 の概念実証(PoC)
 zakariamaaraki/dirty-cow-cve-2016-5195-
dirtycow脆弱性を悪用してrootとしてログインする
 twistlock/runc-cve-2019-5736
CVE-2019-5736 の概念実証コード
 bbrathnayaka/poc-cve-2019-5736
CVE-2019-5736の概念実証エクスプロイト。runCコンテナエスケープの脆弱性で、悪意のあるイメージとexecコマンドによるコンテナブレイクアウトを実証します。
 billith/cve-2019-5736-poc
CVE-2019-5736の概念実証エクスプロイト。runcコンテナエスケープにより、ホストのruncバイナリを上書きして、ホスト上でrootコード実行を達成します。
 giverofgifts/cve-2019-5736-custom-runtime
CVE-2019-5736 を自作のコンテナランタイムに実装し、エクスプロイトを理解する。
 ol0273st-s/cve-2017-1000112-adpated
CVE-2017-1000112用のPOEコード。特定のVM上で機能し、かつDockerエスケープを行うように適応された。
 geropl/cve-2019-5736
CVE-2019-5736 用の概念実証エクスプロイト。runC のコンテナエスケープの脆弱性であり、ホストの runC バイナリを上書きしてホスト上で root アクセスを取得できるようにするものです。








