
 #1
コンテナブレイクアウト技術、特権昇格、サンドボックスエスケープテストツール。
Kitploit おすすめ
 t1erno/cve-2022-0492-docker-breakout-checker-and-poc
CAP_SYS_ADMIN およびユーザー名前空間を介した Docker ブレイクアウトチェッカーと PoC (CVE-2022-0492)
 bishopfox/asminject
David Buchananのdlinjectプロジェクトの大幅に修正されたフォーク。ptraceを使用せずに/proc/<pid>/memにアクセスすることで、x86-64、x86、ARM32…
 wavestone-cdt/defcon-cicd-pipelines-workshop
オフェンシブセキュリティトレーニング向けのハンズオンCI/CDパイプラインセキュリティワークショップ。Terraformラボ、AWSエクスプロイテーション、Kubernetesエスケープ、アーティファクトバックドアリングの演習を含む。
 thekevinday/docker_lightman_exploit
Docker CVE-2022-37708
 kianabin/cve-2022-0492-container-escape
CVE-2022-0492-Container-Escape
 kianabin/cve-2022-0847-container-escape
コンテナエスケープを実現するために使用されるCVE-2022-0847 CVE-2022-0847 (Dirty Pipe) を利用してコンテナエスケープを実現する
 greenhandatsjtu/cve-2022-0847-container-escape
CVE-2022-0847 はコンテナエスケープを達成するために使用される CVE-2022-0847 (Dirty Pipe) を利用してコンテナエスケープを実現
 chenaotian/cve-2022-0185
CVE-2022-0185 POC、Docker、分析レポート
 crusaders-of-rust/cve-2022-0185
CVE-2022-0185
 jpts/cve-2022-0847-dirtypipe-container-breakout
CVE-2022-0847(DirtyPipe)の概念実証エクスプロイト。カーネルの権限昇格を介してコンテナからの脱出を可能にします。デモと技術ブログの参照を含みます。
 datadog/dirtypipe-container-breakout-poc
CVE-2022-0847 'DirtyPipe' のコンテナエスケープ PoC
 veritas501/pipe-primitive
DirtyPipeに触発されたLinuxカーネルのエクスプロイトプリミティブ
 scumjr/dirtycow-vdso
Dirty COW (CVE-2016-5195) の PoC
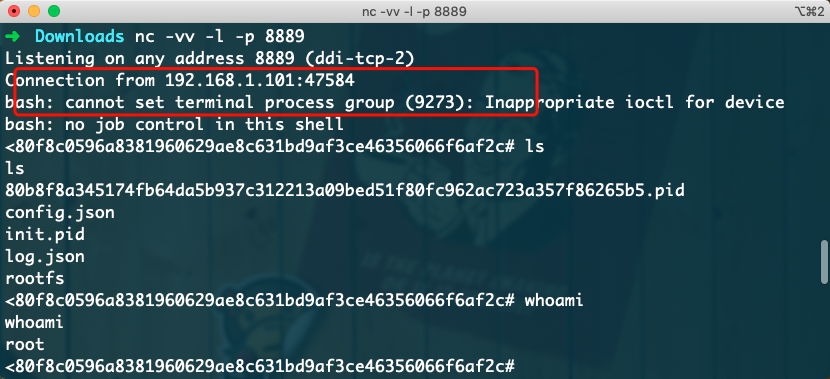 si1ent-le/cve-2019-5736
runcバイナリの上書きによるDockerコンテナエスケープを実証するCVE-2019-5736の概念実証エクスプロイト。libseccomp操作によるホストシェルアクセスを可能にする。
 sofianehamlaoui/cve-2022-0492-checker
CVE-2022-0492によるコンテナエスケープに対してコンテナ環境が脆弱かどうかをチェックするスクリプト
 chenaotian/cve-2022-0492
CVE-2022-0492 Linuxカーネルコンテナエスケープの詳細な技術分析と動作するエクスプロイト。cgroup release_agentを介したもので、ステップバイステップのラボセットアップと緩和ガイダンスが含まれています。
 paloaltonetworks/can-ctr-escape-cve-2022-0492
CVE-2022-0492を介したコンテナエスケープに対してコンテナ環境が脆弱かどうかをテストする
 takumak/cve-2019-5736-reproducer
CVE-2019-5736(RunCコンテナエスケープ脆弱性)の再現ツール。脆弱なDockerパッケージに対してエクスプロイトを確認するためのビルドスクリプトとKVMベースのラボを提供します。








