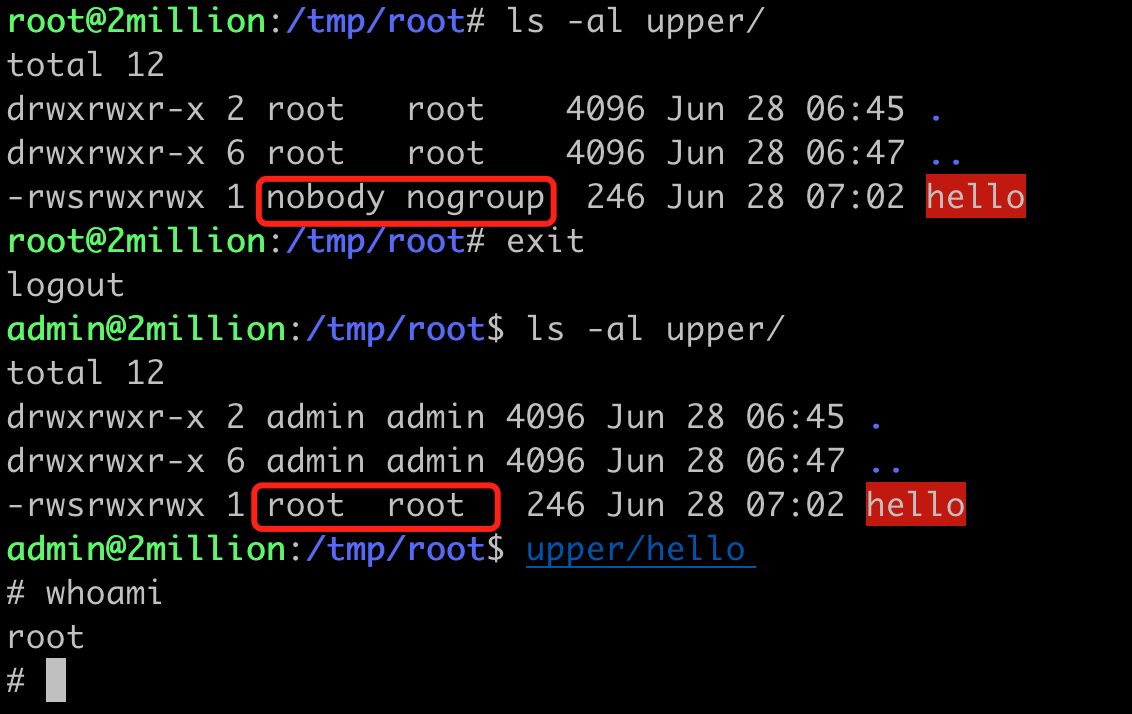
#1

 sgkdev/ptrace_may_dream
CVE-2026-31431-killed page-cache exploit — 同じイメージレイヤーを共有するコンテナへのコード実行
 zenzue/cve-2025-9074
CVE-2025-9074 の概念実証エクスプロイト。Windows 上の露出した Docker Engine API を介してコンテナからホストへのファイル書き込みを実証します。許可されたテストおよび教育目的に限ります。
 ssst0n3/docker-cve-2022-39253-poc
CVE-2022-39253に対する概念実証エクスプロイト。悪意のあるGitリポジトリのビルドを介してDockerコンテナエスケープを実証し、ホストファイルシステムの読み取りアクセスを可能にします。
 cdxiaodong/cve-2024-21626
CVE-2024-21626用の概念実証エクスプロイト。漏洩したファイル記述子とprocess.cwd操作によるruncコンテナブレイクアウトで、ホストファイルシステムへのアクセスを可能にします。
 zhangguanzhang/cve-2024-21626
CVE-2024-21626の概念実証エクスプロイト、Dockerコンテナ内で細工された作業ディレクトリを介してホストファイルシステムへのアクセスを許可するruncコンテナエスケープの脆弱性。
 b3d3c/poc-cve-2019-5736
CVE-2019-5736の概念実証エクスプロイト。runcのコンテナエスケープ脆弱性で、攻撃を実証しセキュリティテストを可能にします。
 1neptune/dirtyfrag
Add go CVE-2026-43284 / CVE-2026-43500 (dirtyfrag) ローカル権限昇格エクスプロイト
 perimora/cve_2022_0492
CVE-2022-0492 の PoC
 hulnothutu/cve-2026-31431
CVE-2026-31431 の再現分析、C で改編した exp。
 h-wookie/cve-2019-5736-poc
CVE-2019-5736の概念実証エクスプロイト。runCの脆弱性を介したDockerコンテナエスケープとリバースシェルペイロード注入の実証。
 karazajac/dirtyfail
Linux page-cache 書き込み脆弱性の Detector + PoC: Copy Fail (CVE-2026-31431) および Dirty Frag (CVE-2026-43284/43500)。認可されたセキュリティ研究のみ。
 jas502n/cve-2019-5736
CVE-2019-5736のエクスプロイト:runcコンテナエスケープ。ホストのdocker-runcバイナリをペイロードで上書きし、docker execを介してトリガーされます。
 r0binak/cve-2024-0132
CVE-2024-0132 – 完全に武器化された NVIDIA Container Toolkit エクスプロイト
 666asd/cve-2024-23653
CVE-2024-23653 を実証する概念実証コード。悪意のある Dockerfile フロントエンドによる BuildKit コンテナエスケープであり、buildctl を使用してプロセスのケーパビリティを検査します。
 laysakura/cve-2024-21626-demo
CVE-2024-21626コンテナエスケープエクスプロイトのデモ。悪意のあるDockerイメージを介してホストのルートアクセスを可能にし、教育目的のステップバイステップの攻撃シナリオを提供します。
 alicey0719/docker-poc_cve-2024-1086
Docker化されたCVE-2024-1086の概念実証。Linuxカーネルの権限昇格エクスプロイトであり、細工されたバイナリを介してrootアクセスを付与します。
 louisliunova/cve-2019-14271_exploit
環境構築とそのエクスプロイトを自動化する、便利で時間を節約できるスクリプト。