#1
 otrf/set-auditrule
保護可能オブジェクトのシステムアクセス制御リスト(SACL)における有用なアクセス制御エントリ(ACE)を見つけて、潜在的な敵対的活動を特定する
 owasp/kubelight
OWASP Kubernetesセキュリティおよびコンプライアンスツール [WIP]
 appliscale/cloud-security-audit
AWS(Amazon Web Services)向けのコマンドラインセキュリティ監査ツール
 owasp/open-sammy
OWASP SAMMおよびDSOMMモデルを用いてソフトウェアセキュリティの成熟度を評価・追跡するウェブベースのツール。Docker対応で自動メール送信機能を備えています。
 blacksky-algorithms/atproto
AT Protocol参照実装のフォークで、パフォーマンス最適化されたAppView、Rustベースのfirehoseインデクサー、Redisキャッシング、そして大規模な自己ホスト型ソーシャルネットワーキングのためのコミュニティ機能を備えています。
 ustayready/thunderstorm
環境をマッピングし、実効権限と信頼関係を評価し、完全な攻撃グラフを単一の .rage.ndjson ファイルとして書き出すコレクター兼導出エンジン。他のすべての入力となる。
 nccgroup/conmachi
コンテナブラックボックスセキュリティ監査ツール:ターゲットコンテナ内からセキュリティ設定を列挙します
 kiprotect/kodex
プライバシーとセキュリティエンジニアリングツールキット:機密データや個人データを発見、理解、仮名化、匿名化、暗号化、安全に共有する:コードとしてのプライバシーとセキュリティ。
 c0axx/canaryhunter
Canary Hunterは、canarytokens.org上で無料で生成されたさまざまな形式の一般的なカナリーをチェックするための、手軽なPowerShellスクリプトを目指しています。
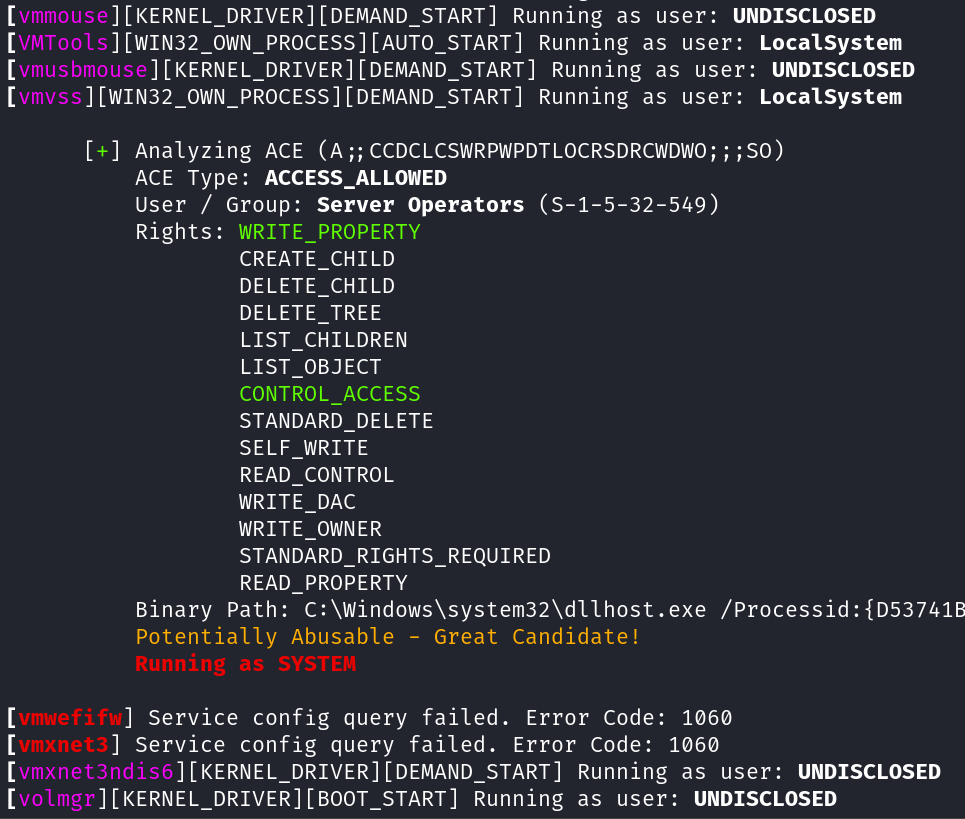 t3l3machus/aceshark
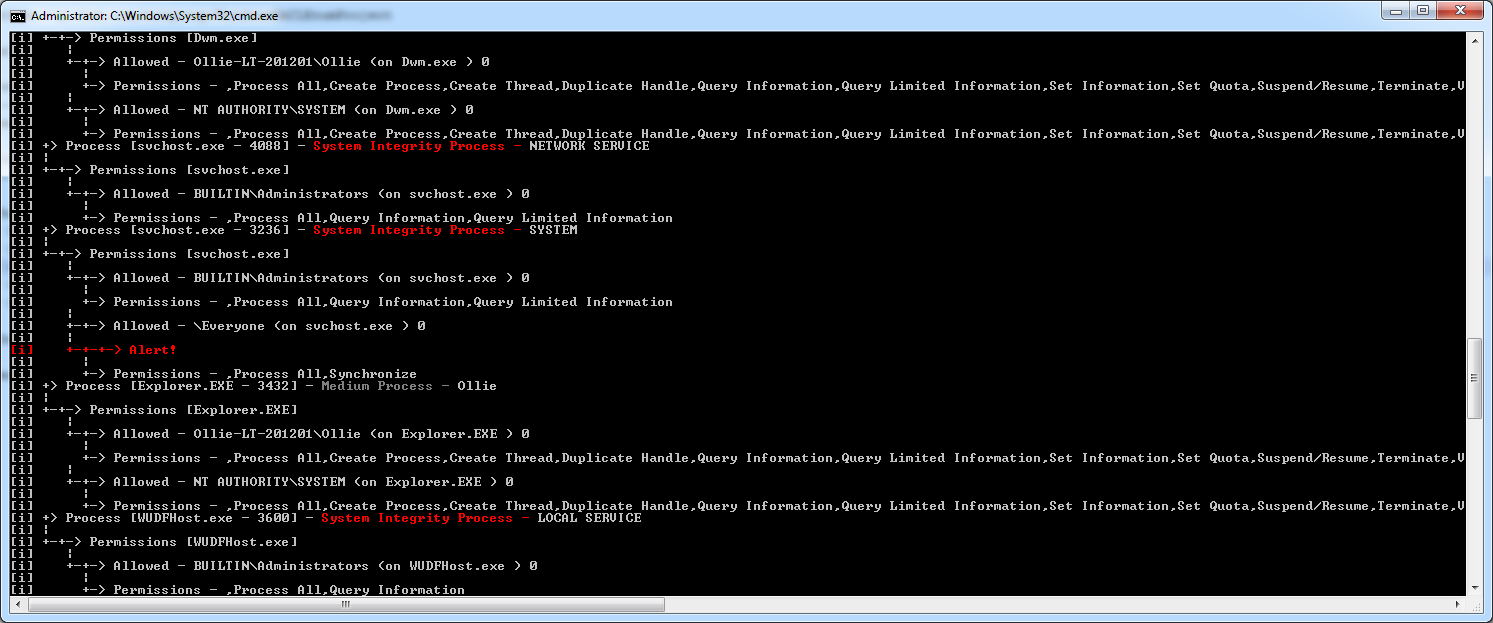
ACEsharkは、Windowsサービスの構成とアクセス制御エントリを迅速に抽出および分析するためのユーティリティです。accesschk.exeやその他の非ネイティブバイナリなどのツールが不要になります。
 owasp/packman
パッケージ管理システムをより安全にすることを目的としたドキュメントと追跡プロジェクト。
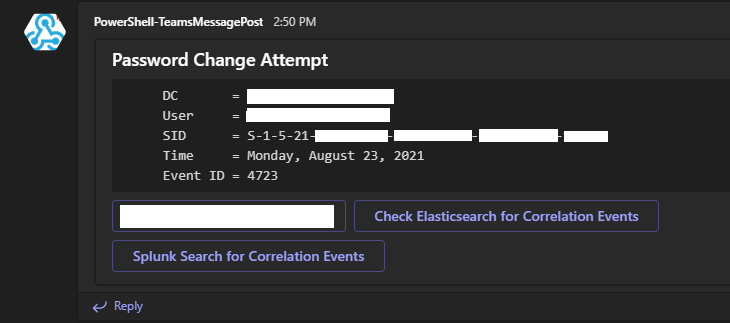 osbornepro/btps-secpack
PowerShellベースのセキュリティツールキット。中小企業向けに設計され、自動アラート、Active Directoryの強化、Windowsイベント転送、Sysmon統合、インシデント対応スクリプトを提供し、可視性と防御力を向上させます。
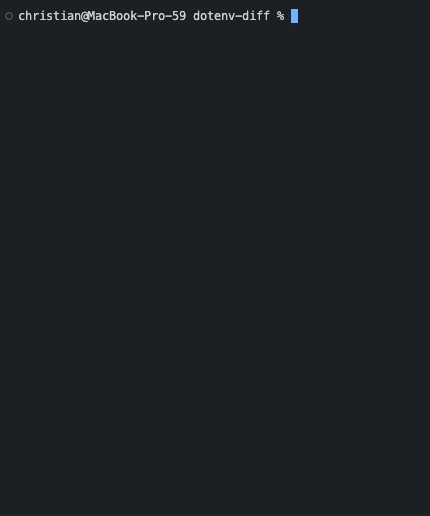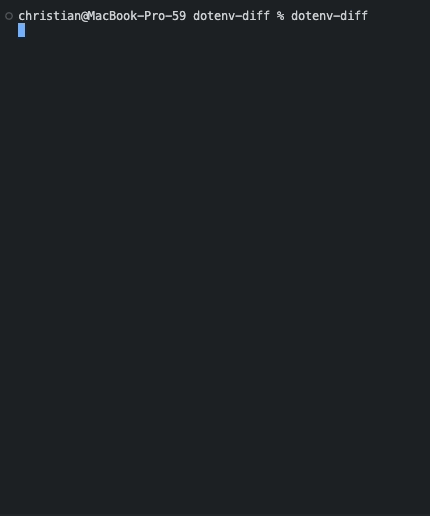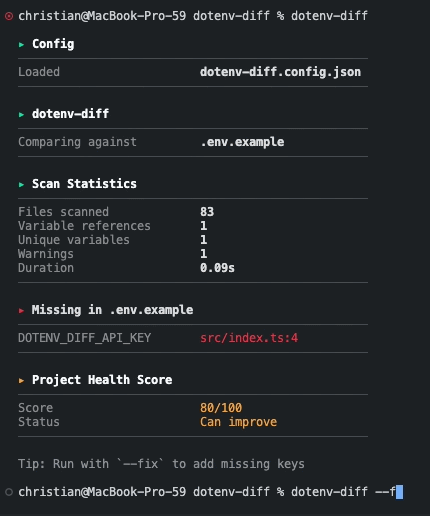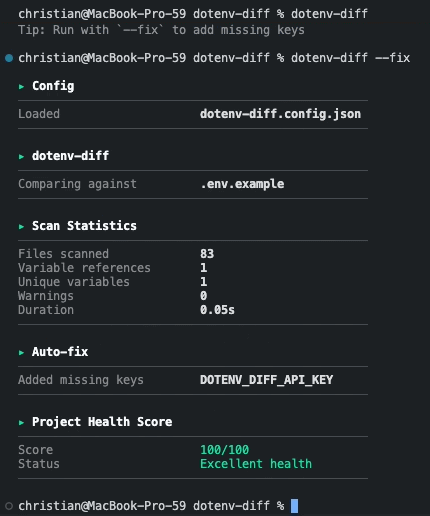 chrilleweb/dotenv-diff
コードベース内での環境変数の使用を検証する
 nicholasjackson/cnitch
Container Snitchは、Docker Engine上で実行中のプロセスをチェックし、ルートとして実行されているプロセスが見つかった場合に警告を発します。
 synacktiv/shh
Systemd Hardening Helper - https://github.com/desbma/shh のミラー