
 #1
C2フレームワーク、リダイレクタ、リスナー、コマンドインフラストラクチャツール。
Kitploit おすすめ

 synacktiv/cve-2025-47227_cve-2025-47228
ScriptCase 事前認証なしリモートコマンド実行のエクスプロイトスクリプト (CVE-2025-47227, CVE-2025-47228).
 johanneslks/cve-2025-14558
FreeBSD rtsold DNSSL コマンドインジェクション (RCE)
 gh-ost00/cve-2024-7120
RAISECOMゲートウェイデバイスのCVE-2024-7120コマンドインジェクション脆弱性用の概念実証エクスプロイト。悪用の詳細、影響を受けるモデル、およびセキュリティテスト用のcurlベースの攻撃例を提供します。
 cybersecurityworks553/log4j-shell-csw
CVE-2021-44228脆弱性に対する概念実証エクスプロイト。
 richard-tang/sscms-pluginshell
CVE-2022-28118
 mattimustang/firepwner
CVE-2015-6357 Cisco FireSIGHT Management Center 証明書検証の脆弱性のエクスプロイト
 machine1337/smtpshell
Gmail SMTPやその他のSMTPを介して通信し、ネットワーク制限を回避するシンプルなリバースシェル
 dntaskmehow/neo-defender
このフレームワークは**再兵器化(RE-WEAPONIZED)**されており、アクセス制御の粒度が不十分なことに起因するMicrosoft Defenderのローカル権限昇格(LPE)脆弱性であるCVE-2026-33825を悪用します。そのエクスプロイト手法は次のとおりです:
 p0dalirius/cve-2020-8813-cacti-rce-in-graph_realtime
CVE-2020-8813 - Cacti 1.2.8 の graph_realtime.php を介した RCE
 b4sh2/cve-2025-57819-poc
CVE-2025-57819 -> rce
 avento/cve-2023-0669
GoAnywhere MFT CVE-2023-0669 LicenseResponseServlet Deserialization Vulnerabilities Python RCE PoC(Proof of Concept)
 rmhowe425/poc-cve-2026-93674
CVE-2026-93674のPython概念実証エクスプロイト。Langflowにおける認証済みブラインドコマンドインジェクションであり、細工されたリクエストを介したリモートシェルコマンド実行を可能にします。
 teycir/skillsguard
Static security scanner for AI agent skill packages. Detects malicious SKILL.md files and bundled scripts before they run.
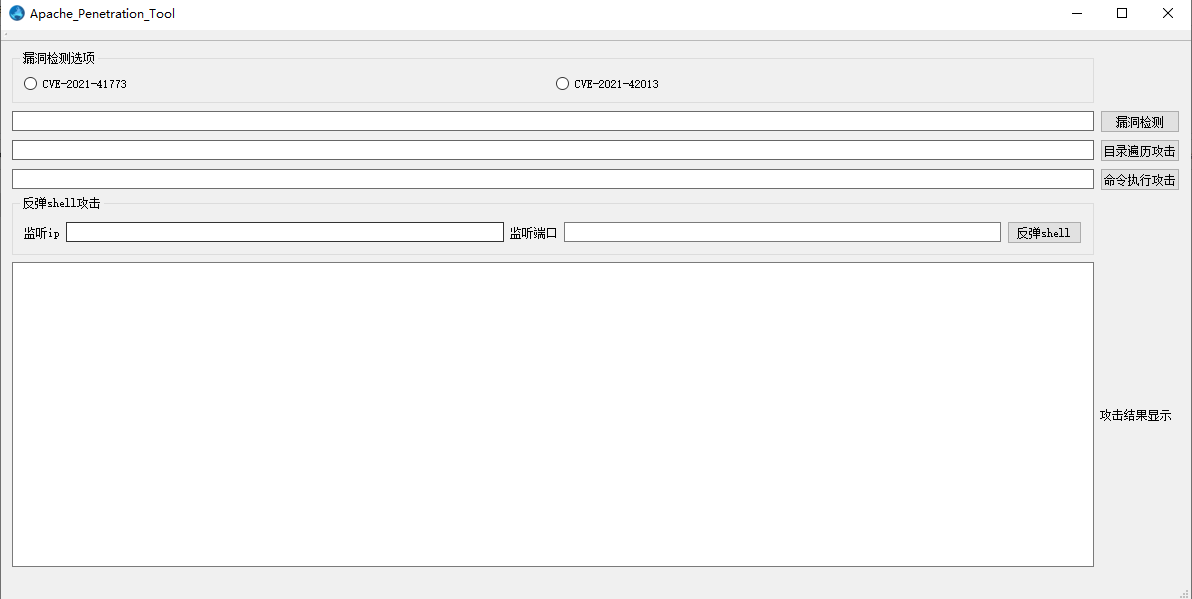 wangfly-me/apache_penetration_tool
CVE-2021-41773&CVE-2021-42013 グラフィカル脆弱性検出・悪用ツール
 seep1959/njutils
njrat 0.6.4, 0.7d、および0.7d golden edition用のクライアント兼チャットプログラム
 kagura-maru/cve-2021-40444-poc
Microsoft MSHTML リモートコード実行 (RCE) 脆弱性の再現試行と、Metasploit Framework の使用。
 exploit-install/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v2.0 は、Microsoft RTF RCE を迅速かつ効果的に悪用するための便利な Python スクリプトです。複雑な設定を必要とせず、悪意のある RTF ファイルを生成し、メタスプロイト / メータープリター /…
 killswitch-gui/flask_heroku_redirector
flask heroku C2 リダイレクタ テンプレート








