
 #1

 hussein-aitlahcen/blackhole
C# RAT(リモート管理ツール)
 codextf2/screenshotbof
Cobalt Strike向けの代替スクリーンショット機能で、WinAPIを使用し、fork & runを行いません。スクリーンショットはメモリ内にダウンロードされます。
 panagiks/rspet
RSPET(リバースシェルおよびポストエクスプロイテーションツール)は、ポストエクスプロイテーションシナリオを支援する機能を備えたPythonベースのリバースシェルです。
 telefonica/ibombshell
任意のタイミングでポストエクスプロイテーションのプロンプトを展開するツール
 ccob/volumiser
レッドチームによるデータ持ち出し(exfiltration)を目的として、VMディスクイメージ(VHDX、VMDK、EBSスナップショット、rawディスク)からファイルを一覧表示、閲覧、抽出するためのCLIおよび対話型コンソール。
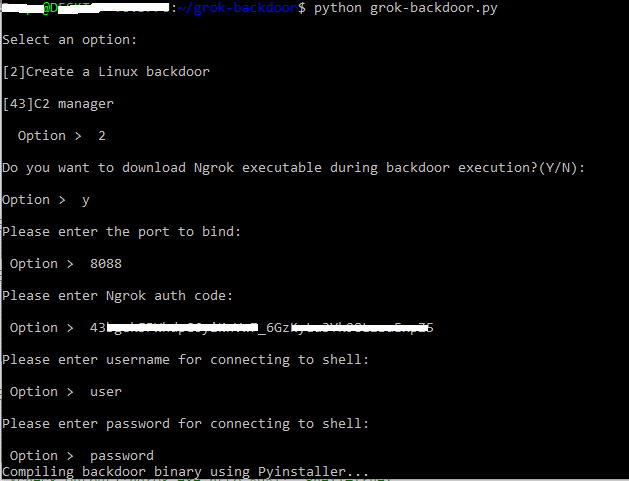 deepzec/grok-backdoor
シンプルなPythonバックドア、Ngrokトンネル対応
 its-arun/cve-2022-39197
CVE-2022-39197の概念実証エクスプロイト。HTTP経由で配信される悪意のあるSVGペイロードを介して、CobaltStrike <= 4.7.1に対するリモートコード実行を可能にします。
 whispergate/infraguard
InfraGuard は、Command & Control リダイレクション プロキシおよびマネージャーであり、あなたの Red Team インフラストラクチャを脅威の帰属から保護します。
 yaxser/cobaltstrike-bof
WindowsとCobalt Strikeを学ぶために書かれたBeacon BOFのコレクション
 r00t-3xp10it/trojanizer
ペイロードのトロイの木馬化 - WinRAR (SFX) 自動化 - Linuxディストリビューション上
 joelgmsec/http-shell
マルチプラットフォーム対応のHTTPリバースシェルで、HTTP上でシェルライクなインターフェースを提供します。ファイルのアップロード/ダウンロード、コマンド履歴、自動再接続、sudo対応を備え、Microsoft Dev Tunnelsとの併用を想定して設計されています。

 matheuzsecurity/ringreaper
io_uringを使用して従来のsyscallを回避することで、EDRの検出をステルス的にバイパスするLinuxポストエクスプロイテーションエージェント。
 them4hd1/vayne-rat
高度なC# .NET RAT、安定しており多くの機能を備えています。
 hoodoer/js-tap
XSSペイロードやポストエクスプロイテーションインプラントとして使用されるJavaScriptビーコンとC2。ウェブアプリサーバーやデスクトップソフトウェア上でユーザーを監視し、永続性を維持するために使用します。ブラウザ拡張機能、Electronアプリ、Node/Bunアプリのインプラントが含まれま…
 r00t-3xp10it/meterpreter_paranoid_mode-ssl
Meterpreter Paranoid Mode - SSL/TLS接続
 idov31/venom
Venom は、盗まれたブラウザソケットを使用して回避的通信を実行することを目的としたライブラリです









