
 #1

 r00t-3xp10it/meterpeter
C2 Powershell コマンド&コントロールフレームワーク(内蔵コマンド付き)
 trustedsec/tap
TrustedSec Attack Platformは、組織への確立された接続を確保するために、インフラストラクチャ上でドロッパーを展開する信頼性の高い手法です。
 3v4si0n/http-revshell
HTTP/Sプロトコルを使用したPowerShellリバースシェル(AMSIバイパス、プロキシ対応)
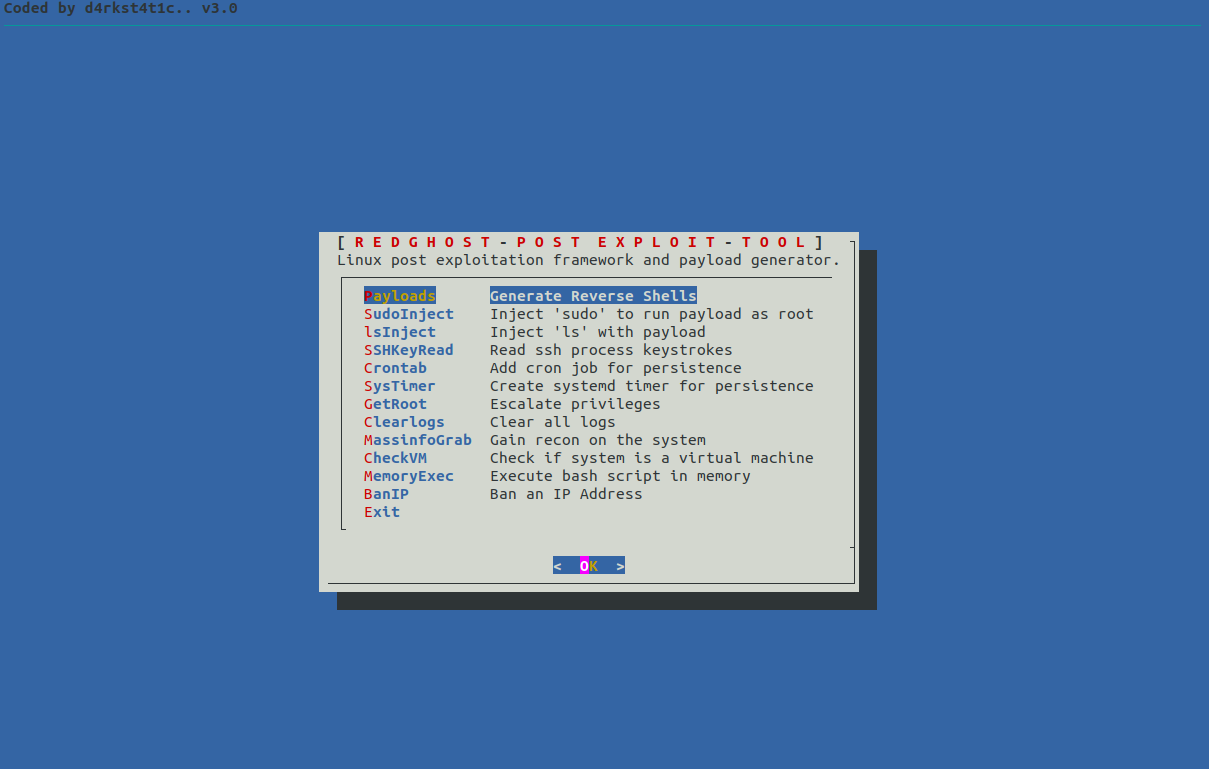 d4rk007/redghost
bashで書かれたLinuxポストエクスプロイテーションフレームワークで、レッドチームによる永続化、偵察、権限昇格、および痕跡を残さない活動を支援するために設計されています。
 tamim1089/hikvisionexploiter
HikvisionExploiterは、HikvisionネットワークカメラのWebインターフェース(バージョン3.1.3.150324)におけるエクスプロイト実行とディレクトリアクセス可能性のチェックを自動化し、CVE-2021-36260の検出も行うPythonベースのユーティリティです。
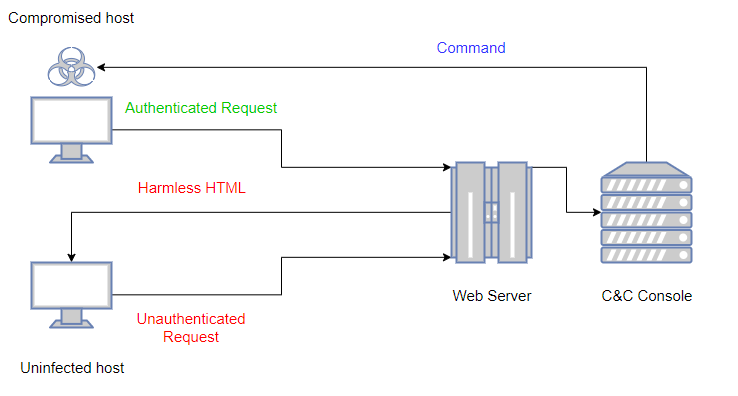 kudaes/lolbits
** 開発終了 ** 通信プロトコルとしてBackground Intelligent Transfer Service (BITS)を使用し、EDRのユーザーモードフッキング回避のためにDirect Syscalls + Dinvokeを採用したC2フレームワーク。
 globalpolicy/phonemonitor
Androidデバイス向けリモート管理ツール
 panagiks/rspet
RSPET(リバースシェルおよびポストエクスプロイテーションツール)は、ポストエクスプロイテーションシナリオを支援する機能を備えたPythonベースのリバースシェルです。
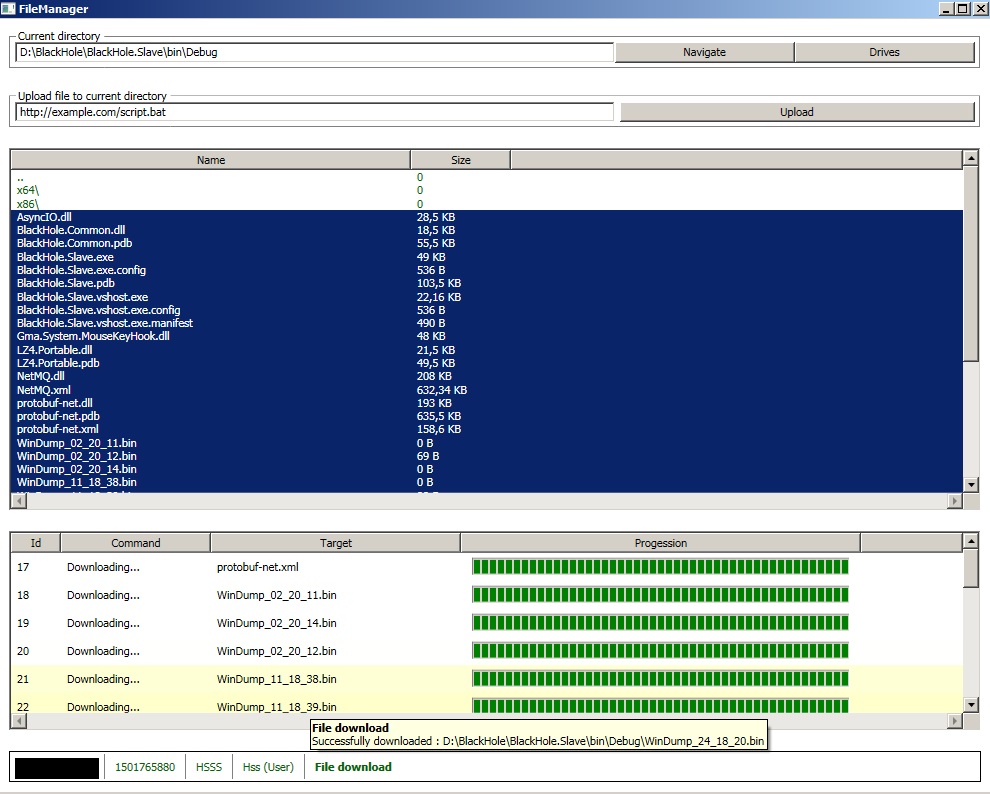 hussein-aitlahcen/blackhole
C# RAT(リモート管理ツール)
 28zaaky/khaos-c2
KHAOS は、エージェントのトラフィックをエンタープライズネットワークがすでに信頼しているクラウドサービス経由でルーティングする、モダンな C2 フレームワークです。
 codextf2/screenshotbof
Cobalt Strike向けの代替スクリーンショット機能で、WinAPIを使用し、fork & runを行いません。スクリーンショットはメモリ内にダウンロードされます。
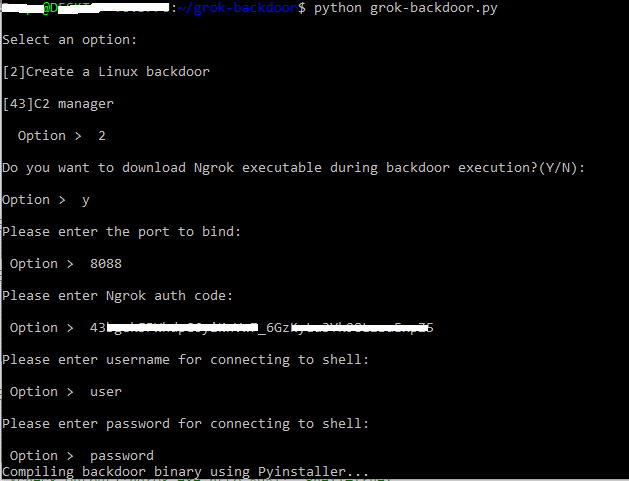 deepzec/grok-backdoor
シンプルなPythonバックドア、Ngrokトンネル対応
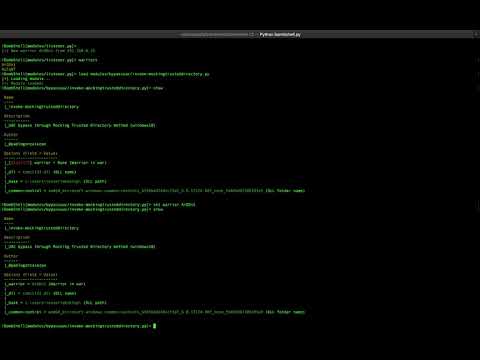 telefonica/ibombshell
任意のタイミングでポストエクスプロイテーションのプロンプトを展開するツール
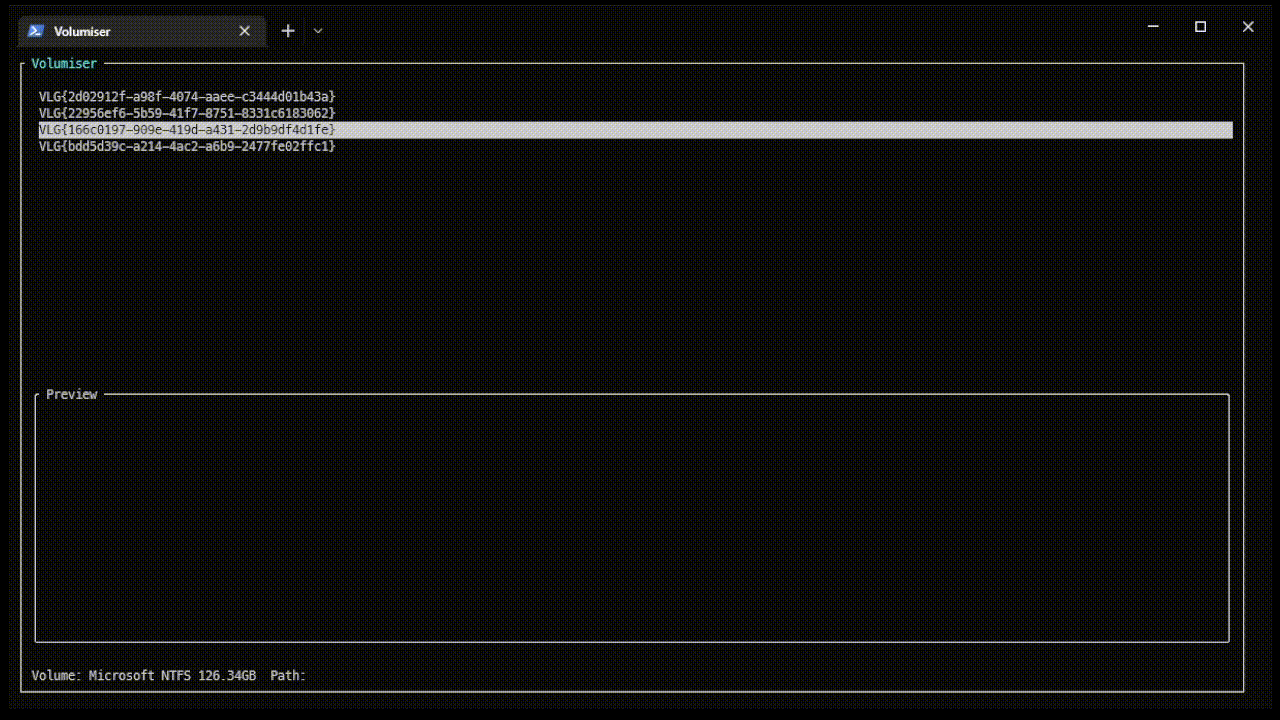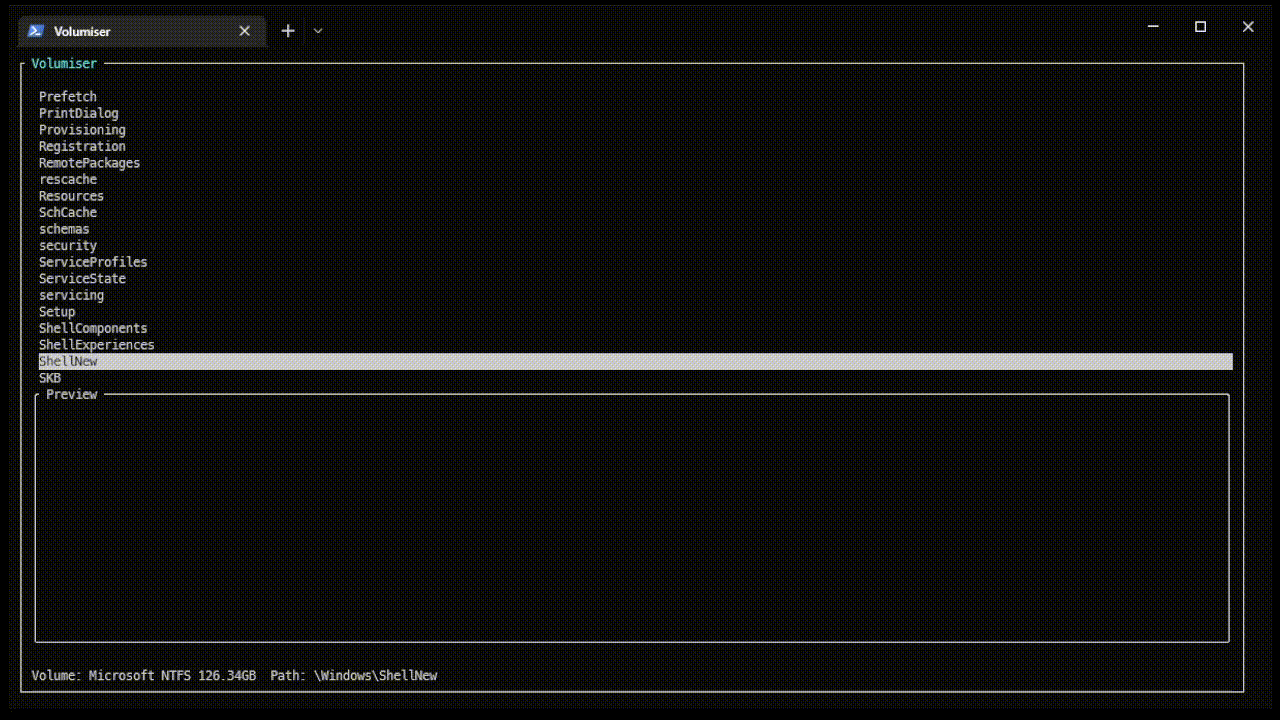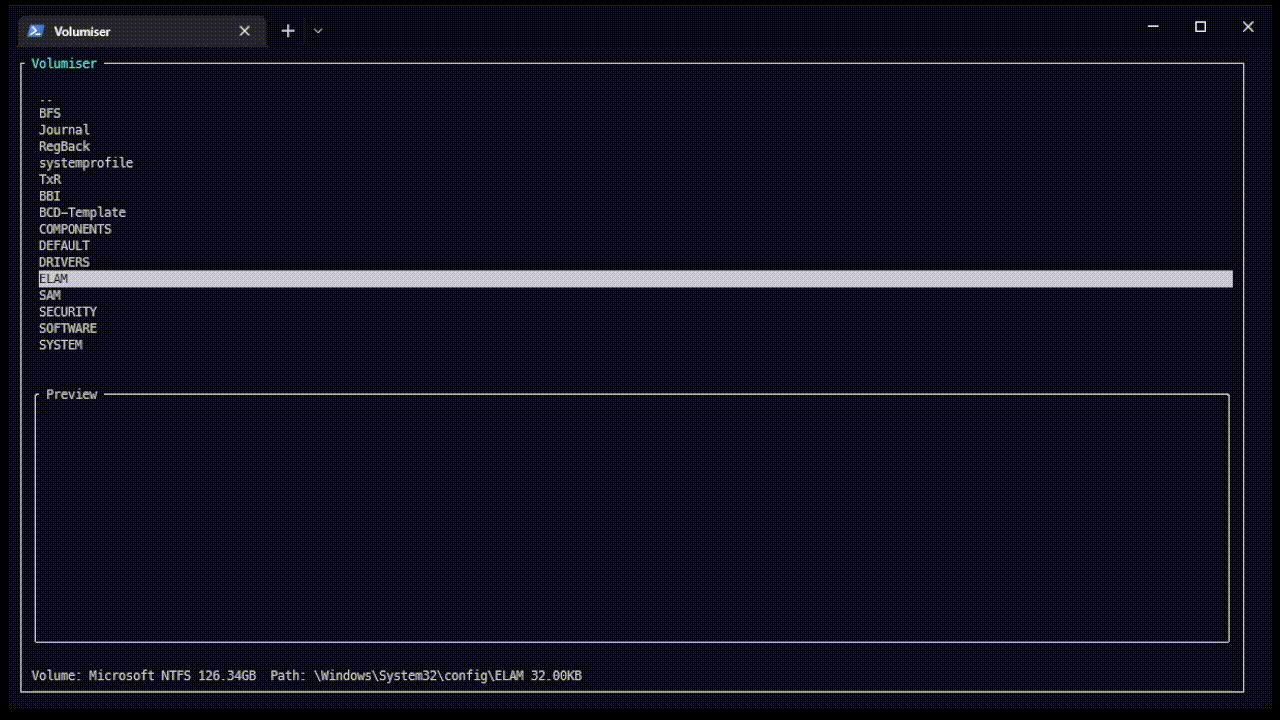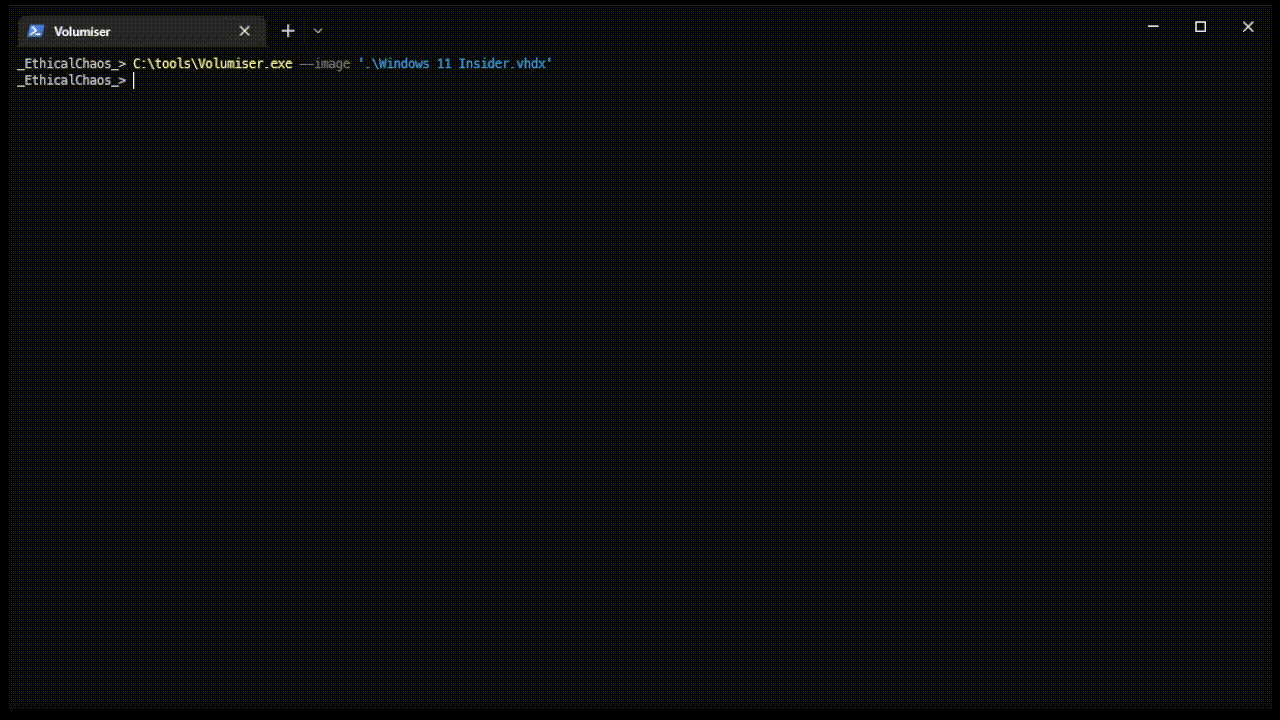 ccob/volumiser
レッドチームによるデータ持ち出し(exfiltration)を目的として、VMディスクイメージ(VHDX、VMDK、EBSスナップショット、rawディスク)からファイルを一覧表示、閲覧、抽出するためのCLIおよび対話型コンソール。
 yaxser/cobaltstrike-bof
WindowsとCobalt Strikeを学ぶために書かれたBeacon BOFのコレクション
 r00t-3xp10it/trojanizer
ペイロードのトロイの木馬化 - WinRAR (SFX) 自動化 - Linuxディストリビューション上









