#1
 pazhanivelmani/webp_android10_r33_cve-2023-1999
CVE-2023-1999 を対象とした概念実証エクスプロイトで、Android 10 (r33) の WebP コーデックライブラリを標的としています。libwebp ライブラリのヒープバッファオーバーフローの脆弱性を実証し、細工された WebP 画像を介してリモートコード実行を可能にします。
 sanupl/vehicle-service-management-system-category-list-stored-cross-site-scripting-xss
CVE-2021-46071 - Vehicle Service Management System 1.0 のログインパネルにあるカテゴリ一覧セクションには、格納型クロスサイトスクリプティング (XSS) の脆弱性が存在します。
 ztgrace/cve-2019-5418-rails3
CVE-2019-5418 の Rails 3 PoC
 30579096/confluence-cve-2021-26084
Confluenceサーバー バージョン < 7.12.5 における OGNL Injection
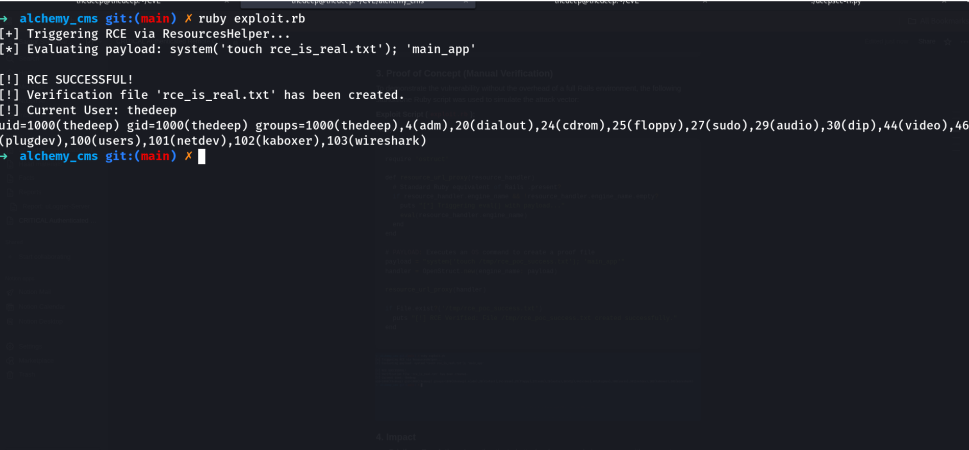 thedeepopc/cve-2026-23885
CVE-2026-23885の概念実証エクスプロイト。AlchemyCMSにおけるeval()インジェクションを介した認証済みRCEであり、技術的分析と修復ガイダンスを含む。
 rooootdev/cve-2019-5784-poc
CVE-2019-5784の概念実証
 shan0ar/cve-2025-32756
CVE-2025-32756用の概念実証エクスプロイトです。脆弱性を実証し、セキュリティテストと是正検証の基盤を提供します。
 shoucheng3/apache__sling-org-apache-sling-xss_cve-2016-5394_1-0-8
Javaライブラリ。XSSエスケープおよびフィルタリングサービス(XSSAPI、XSSFilter)を提供し、ユーザーが送信したコンテンツをサニタイズして、Webアプリケーションにおけるクロスサイトスクリプティング(XSS)の脆弱性を防止します。
 r2c-cse/multer-sca-rule-test_cve-2025-7338
CVE-2025-7338 を検証するためのテスト https://semgrep.dev/orgs/-/advisories?f=CAAQGRoTCg1jdmUtMjAyNS03MzM4GgAiAA%3D%3D
 shoucheng3/dspace__dspace_cve-2022-31194_5-10
DSpaceリポジトリソフトウェアのセキュリティパッチは、CVE-2022-31194(Javaベースのデジタル資産管理プラットフォームの脆弱性)に対応します。
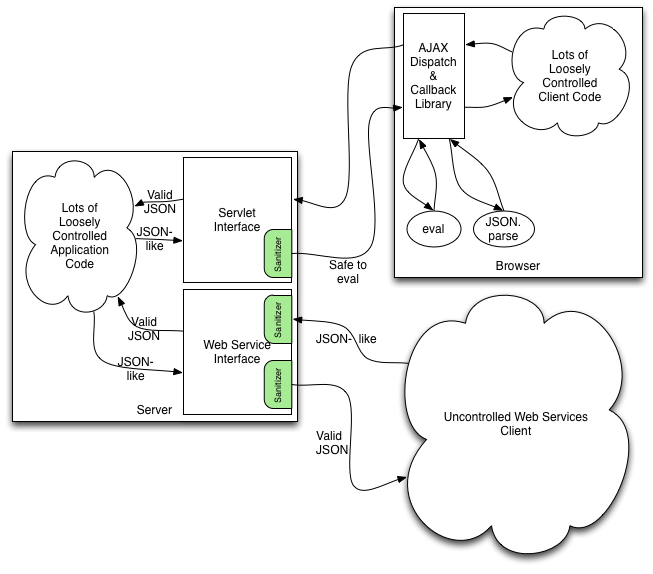 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
Javaライブラリ。不正な形式のJSONライクなコンテンツを標準準拠で安全なJSONに変換し、コードインジェクションを防止し、HTML/XMLコンテキストへの埋め込みを保証します。
 r3dkn33-zz/cve-2013-0156
任意のデシリアライゼーションにより、SQLインジェクションやコード実行を引き起こすことが可能です。
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0506
 shoucheng3/dspace__dspace_cve-2022-31195_5-10
CVE-2022-31195に対処するDSpaceリポジトリのパッチ適用版。Webベースの機関リポジトリ向けに強化された脆弱性緩和策を備えた安全なデジタル資産管理プラットフォームを提供。
 harry1080/cve-2020-10673
CVE-2020-10673
 shoucheng3/cov-int
Coverity 解析用 XWiki Commons CVE-2023-31126 v14.10.3