#1
 subc0ol/cve-2015-0235
Rubyベースのエクスプロイト。CVE-2015-0235 (Ghost) を標的とし、glibcのgethostbynameバッファオーバーフローを利用して脆弱なシステム上でリモートコード実行を実現します。
 shoucheng3/jeremylong__dependencycheck_cve-2018-12036_3-1-2
CPEマッチングを使用してプロジェクトの依存関係で公開された脆弱性を検出するソフトウェア構成分析ツール。CI/CD統合のためのCVEリンクを含む詳細なレポートを生成します。
 rxerium/cve-2025-4427-cve-2025-4428
CVE-2025-4427 および CVE-2025-4428 の検出
 shoucheng3/apache__sling-org-apache-sling-servlets-resolver_cve-2024-23673_2-10-0
CVE-2024-23673の分析と悪用コード。Apache Sling Servlet Resolverの脆弱性で、SlingベースのWebアプリケーションの標的型セキュリティテストを可能にします。
 shoucheng3/esapi__esapi-java-legacy_cve-2022-24891_2-2-3-1
OWASP Enterprise Security API ライブラリは、Java Web アプリケーション向けにセキュリティ制御を提供し、認証、アクセス制御、入力検証、暗号化、エンコーディングを含み、脆弱性リスクを低減します。
 nayankadamm/cve-2022-24434_poc
CVE-2022-24434 を対象とし、Dicer npm パッケージ v0.3.1 を標的にした概念実証(PoC)エクスプロイト。提供されたサーバースクリプトと PoC ペイロードを用いて、サーバーサイドの脆弱性の悪用を示します。
 shoucheng3/nahsra__antisamy_cve-2016-10006_1-5-3
高速で設定可能なHTMLサニタイズライブラリ。信頼できないユーザー入力からのXSSや悪意あるコード注入を防止します。永続化前にHTML、CSS、JavaScriptをクレンジングするためのポリシー駆動型APIを提供します。
 kaylertee/computer-security-equifax-2017
CVE-2017-5638(Apache Struts2 RCE)の実践的なシミュレーション。エクスプロイトの再現、OSレベルのコマンド実行、および入力サニタイズやエンドポイント監視などの対策を紹介。Python/FlaskとJupyterノートブックのデモで構築。
 r00t4dm/jenkins-cve-2015-8103
Jenkins CVE-2015-8103のエクスプロイト。Jenkins CLIのリモートコード実行脆弱性で、認証された攻撃者が脆弱なJenkinsサーバーで任意のコマンドを実行できるようにします。
 uriyahav/tough-cookie-2.5.0-cve-2023-26136-fix
tough-cookie 2.5.0 の CVE-2023-26136 に対するセキュリティパッチ - 後方互換性を備えたプロトタイプ汚染の脆弱性修正
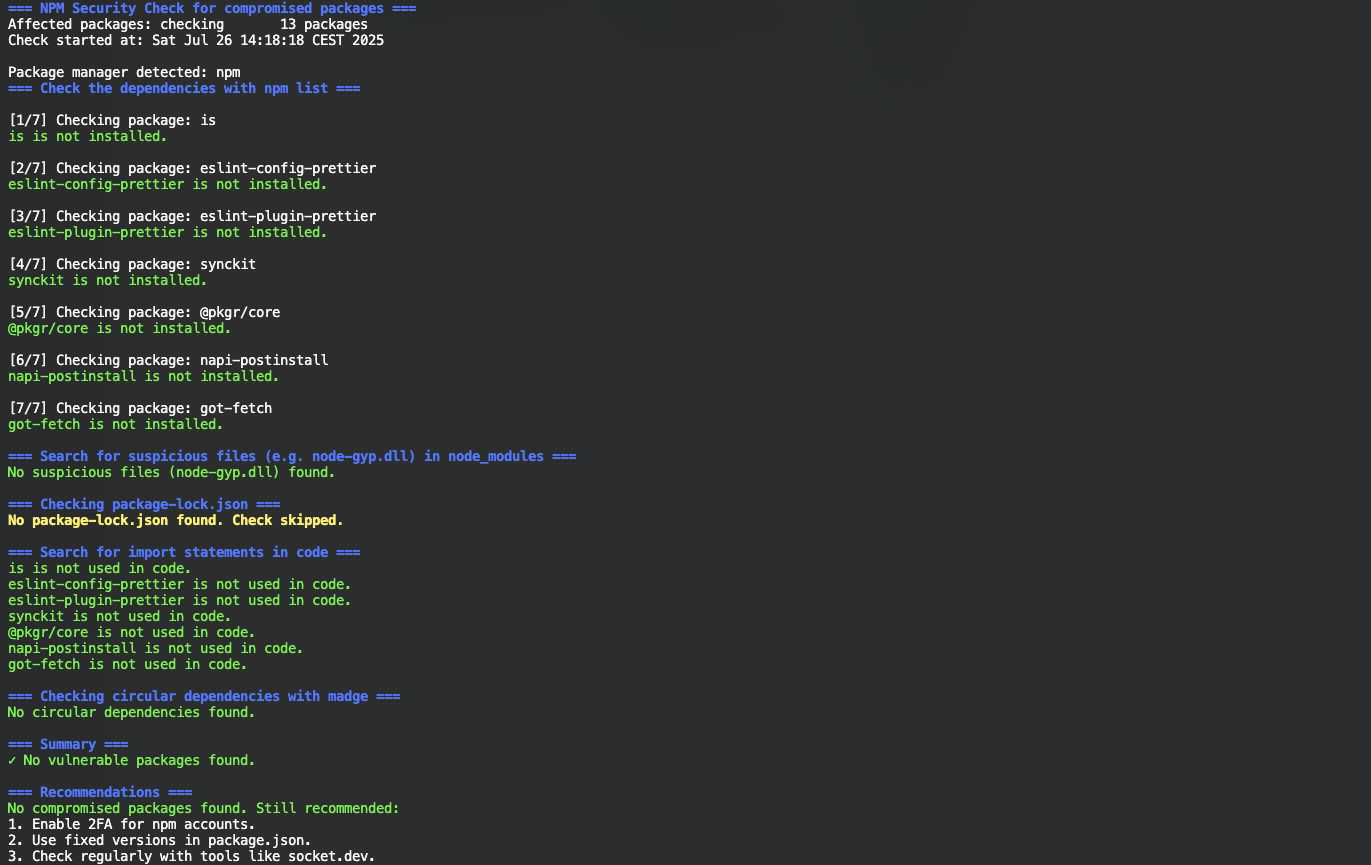 nihilor/cve-2025-54313
プロジェクト内の侵害されたパッケージ、不審なファイル、およびインポート文をチェックします。
 shaikusaf/external_v8_aosp10_r33_cve-2020-0240
V8 JavaScriptエンジンのCVE-2020-0240の研究リポジトリ。脆弱性の理解と悪用のためのソースコードと分析を提供します。
 s0/rsyslog-librelp-cve-2018-1000140-fixed
rsyslogのlibrelpライブラリにおけるCVE-2018-1000140のパッチ。信頼性のあるイベントログプロトコルの実装におけるリモートコード実行の脆弱性を修正します。
 iris-sast/zip4j
CWE-Bench-Java CVE-2018-1002202 versions 1.3.2, 1.3.3
 gmh5225/malicious-code-detection-bugu
AIベースの悪意あるコード検出および難読化システム。検出、パッキング、コード難読化のためのマイクロサービスに加え、ユーザーサービスと管理者サービスを備えています。
 pierdipi/unicode-control-characters-action
Red Hat診断ツール(https://access.redhat.com/security/vulnerabilities/RHSB-2021-007)を使用してUnicode制御文字を検出し、RHSB-2021-007トロイの木馬ソース攻撃(CVE-2021-42574、CVE-2021-42…
 njawalkar/apache-commons-lang2
Apacheのcommons-lang2 v2.6にCVE-2025-48924のバックポート修正を適用