
 #1
静的および動的コード分析、SAST、DAST、コードレビューツール。
Kitploit おすすめ
 sassoftware/jackson
このリポジトリは、CVE-2025-52999、GHSA-2m67-wjpj-xhg9、および sonatype-2022-6438 で報告された、サービス拒否(DoS)およびリソースの無制限・スロットリングなし割り当てに関するセキュリティ脆弱性に対する包括的なセキュリティ修正を提供しつつ、jack…
 kang8/cve-2021-43503
LaravelのデシリアライゼーションRCE脆弱性であるCVE-2021-43503の概念実証エクスプロイト。テスト用にPHP POPチェーンの生成とHTTPベースのペイロード配信を含む。
 timtimxs/cve-2026-51947-advisory
Pivotal CRMの初期の逆シリアル化脆弱性に対するパッチは不完全でした。この修正はBinaryFormatterからJSON.NETへの切り替えを行いましたが、SerializationBinderを実装せずにTypeNameHandlingを4に設定したままにしたため、攻撃者が悪意のある$t…
 shadowsock5/shardingsphere_cve-2020-1947
CVE-2020-1947を標的としたApache ShardingSphereのエクスプロイトで、細工されたYAML設定のデシリアライゼーションを介してリモートコード実行を可能にします。
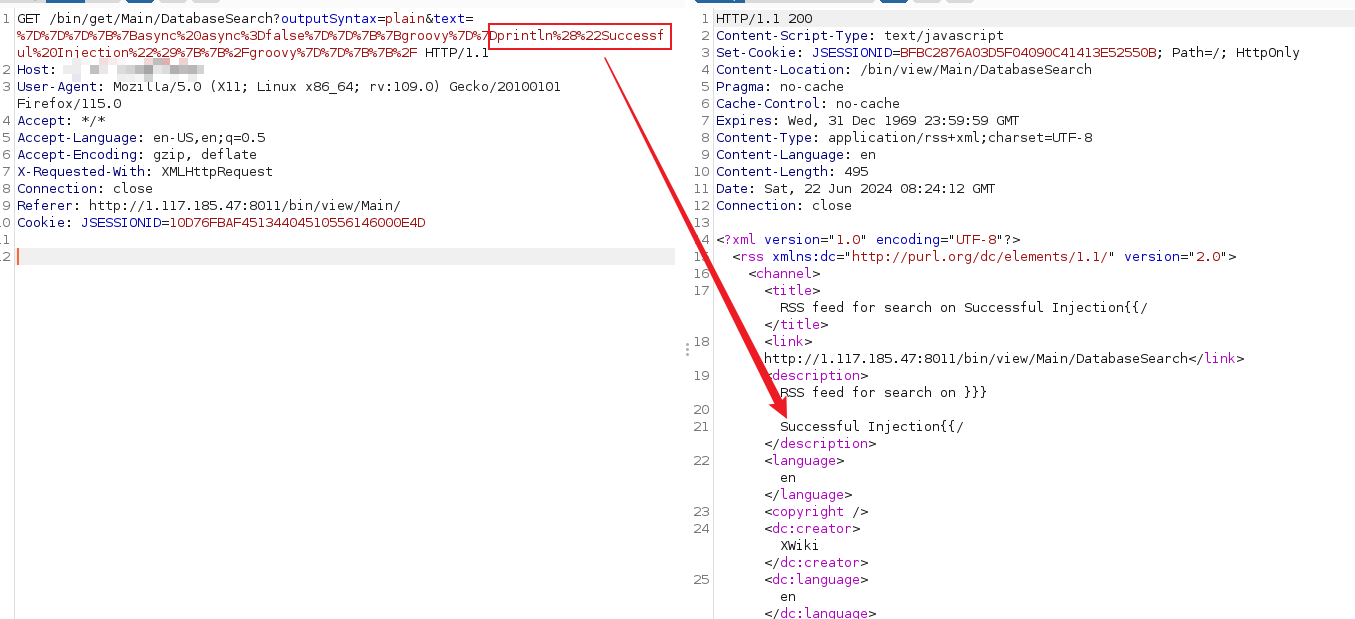 nanowraith/cve-2024-31982
CVE-2024-31982の概念実証エクスプロイト: Groovyペイロード注入によるリモートコード実行につながるJavaサーバーサイドテンプレートインジェクション(SSTI)。
 vm2mv/tinyxml
TinyXML 2.6.2 (CVE-2021-42260 および CVE-2023-34194 の修正を含む)
 ahmedreda38/cve-2025-47273-poc
CVE-2025-47273 は、setuptools ライブラリ、具体的にはバージョン 78.1.0 における、深刻度の高いパストラバーサル (path traversal) の脆弱性です。
 y0s9/cve-2021-3129
CVE-2021-3129-Laravel デバッグモード リモートコード実行の脆弱性
 zhixiangyao/cve-2025-66478-exploit-poc
Node.js を使用した CVE-2025-66478 の概念実証エクスプロイトデモ
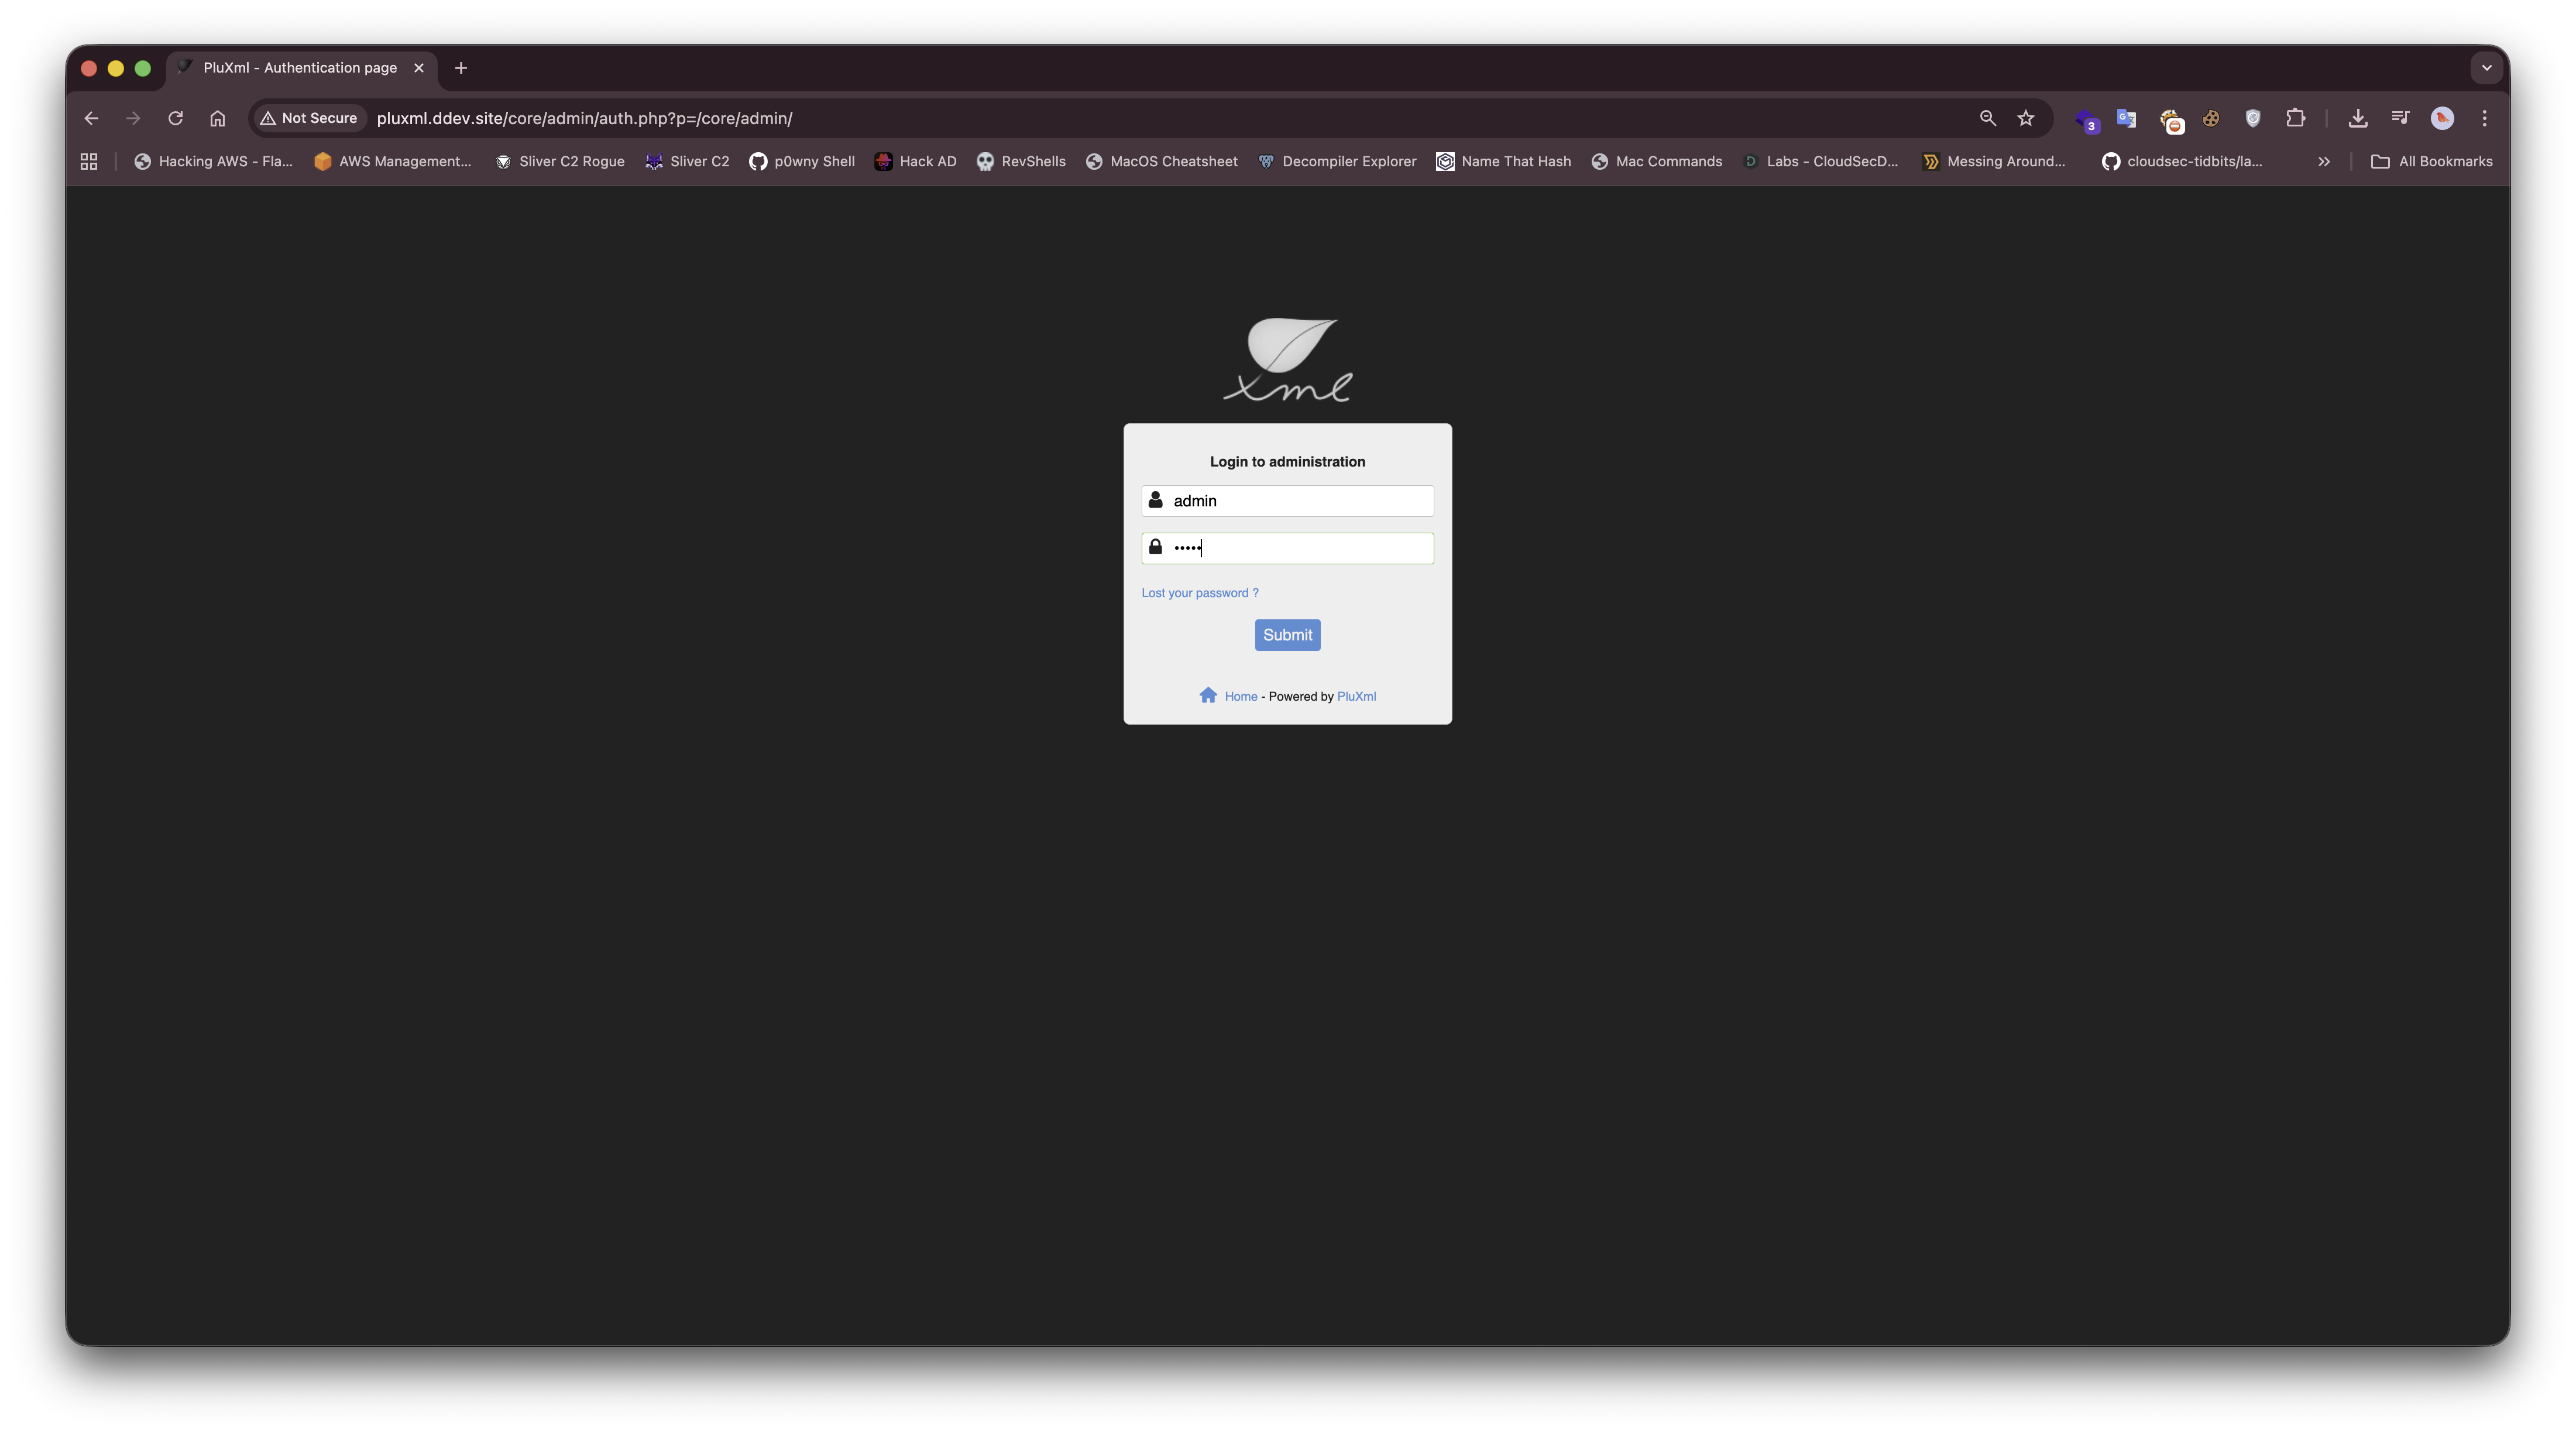 rajchowdhury240/cve-2025-67435
PluXML CMS バージョン 5.8.22 に深刻なリモートコード実行(RCE)の脆弱性が確認されました。この脆弱性により、認証済み管理者がテーマエディター機能を介して悪意のあるPHP Webシェルをアップロードし、Webサーバー上で任意のPHPコードを実行できる可能性があります。
 mehdiboukhobza/sandbox_cve-2021-23358
CVE-2021-23358の概念実証エクスプロイト。Node.jsのunderscoreライブラリにおけるプロトタイプ汚染脆弱性。サンドボックスエスケープとコード実行を示します。
 at190510-cuong/cve-2025-64087-ssti-
CVE-2025-64087 (SSTI)
 ronf98/cve-2024-11972-poc
CVE-2024-11972 in Hunk Companion <1.9.0 allows unauthenticated attackers to exploit insecure REST API endpoints and install vulnerable plugins,…
 randomrobbiebf/cve-2024-56058
VRPConnector <= 2.0.1 - 認証されていないPHPオブジェクトインジェクション
 jvr2022/cve-2026-29786
Proof-of-concept demonstrating a hardlink path traversal in the tar npm package, allowing overwrite of files outside the extraction directory via…
 fatkz/cve-2025-24813
CVE-2025-24813 の概念実証エクスプロイト。セッションデシリアライゼーションと部分的な PUT リクエストを介して Apache Tomcat でリモートコード実行を実現します。
 halcy0nic/cve-2023-40296
CVE-2023-40296 の概念実証
 randomrobbiebf/cve-2024-3553
CVE-2024-3553: Tutor LMS <= 2.6.2 - 認証された攻撃者がユーザー登録を有効にできるようにする認可欠落の脆弱性








