#1

 bohemianhacks/cve-2024-21534-poc
CVE-2024-21534の概念実証エクスプロイト。jsonpath-plusにおける重大なRCEであり、VMモジュールを介した任意のコード実行を実証し、緩和策を提供します。
 cn016/dedecms-getshell-cve-2023-2928-
DedeCMS ファイルインクルード脆弱性によりバックエンドgetshell (CVE-2023-2928) 再現
 trinadh465/openssl-1_0_1g_cve-2015-3194
OpenSSL 1.0.1gソースコードスナップショット。SSL/TLSおよび汎用暗号ライブラリを提供し、暗号、ダイジェスト、X.509証明書処理を含みます。
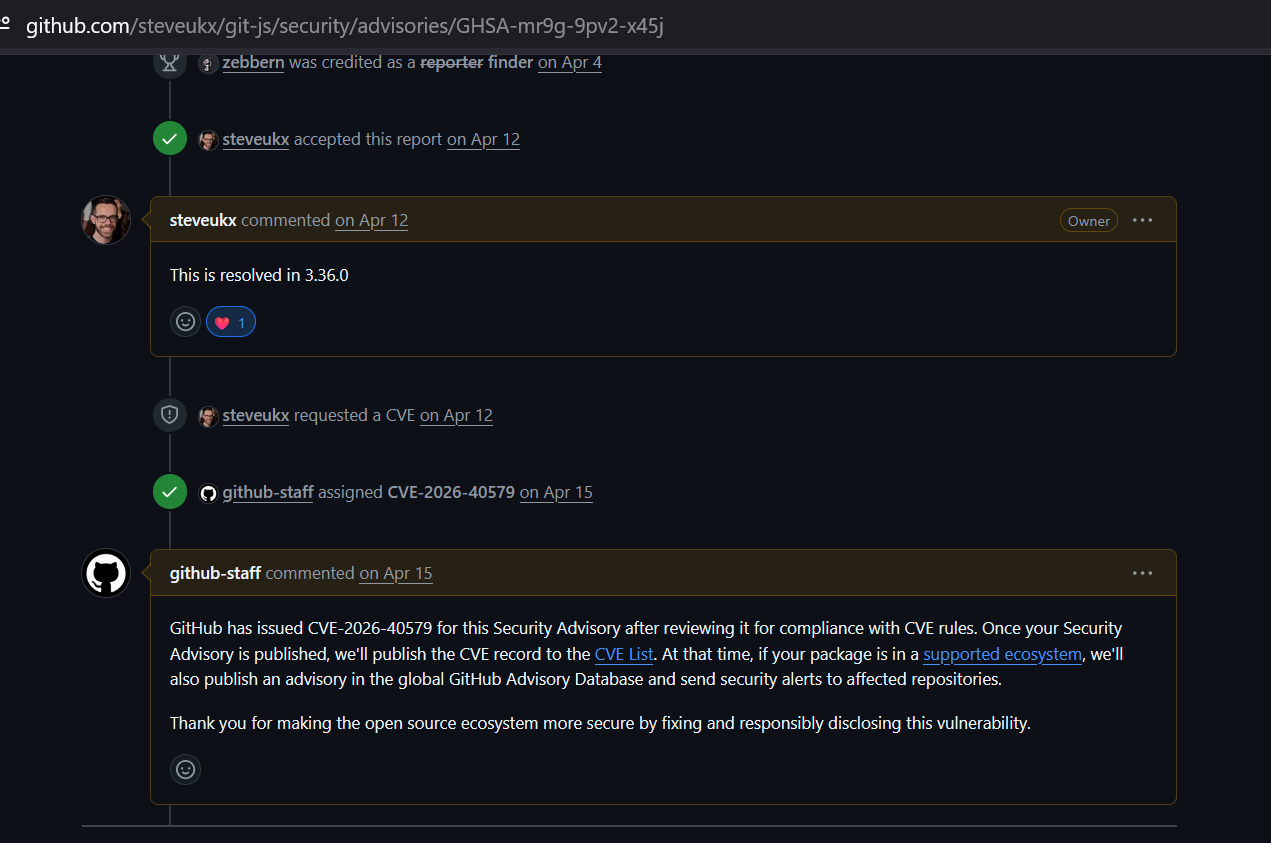 zebberncve/cve-2026-40579
git-js ⌯⌲ 11百万週間ダウンロード数に関するアドバイザリ
 meslimohamedm22005188/path-traversal-cve-2026-14628
CVE-2026-14628 パストラバーサル脆弱性の教育用再現です。脆弱なコード例と安全なコード例、修正の解説、CWE-22 を学習するための実行可能なデモが含まれています。
 az9713/cve-lite-on-pi
OWASP cve-lite-cli を pi monorepo に対して実行する: スキャンの流れと重要な発見 (vitest CVE-2026-47429)
 trinadh465/frameworks_minikin_aosp10_r33-cve-2022-20473
AndroidのMinikinライブラリの脆弱性であるCVE-2022-20473に特化したリポジトリで、AOSP 10向けのパッチ適用済みソースコードを提供します。
 hiteshgorana/susvibes-jupyter-server-cve-2026-35397
Jupyter Serverにおけるマスクされたパス解決修正の再実装のためのベンチマークタスク。ルートディレクトリ境界の強制を評価する機能テストと非公開セキュリティテストを含む。
 danieltangnes/cve-2026-3888
CVE-2026-3888用の概念実証エクスプロイト、Cで記述。セキュリティ研究およびテストのための脆弱性悪用とバイナリレベルの攻撃手法を示します。
 dannyendortest/node-vulnerable
EXPOSURE 用の合成デモターゲット — CVE-2018-21268 (traceroute) + CVE-2018-3757 (pdf-image)
 quyt0/cve-2019-18935-exploit-study
Telerik UI for ASP.NET AJAX に影響を与える CVE-2019-18935 の詳細な調査。.NET の逆シリアル化の脆弱性、RadAsyncUpload ハンドラー、ガジェットチェーン、mixed-mode アセンブリの悪用、および緩和策を網羅しています。
 azilrababe/cve-2025-68613
CVE-2025-68613の技術的分析:n8nにおける重大なExpression Injectionの脆弱性であり、認証された攻撃者がリモートコード実行(RCE)を達成することを可能にします。
 gogooma125732/cve-2016-5195
非武器化された CVE-2016-5195 (Dirty COW) の解析および検証ハーネス。根本原因の調査、アップストリームパッチのレビュー、確認済みカーネル向けの安全なラボ専用 PoC を備えています。
 r00tpgp/cve-2018-6574
CVE-2018-6574 の概念実証エクスプロイト。Go ベースのアプリケーションにおけるリモートコード実行の脆弱性を悪用する実演。
 cyberdefenseinstitute/poc_cve-2016-2098_rails42
CVE-2016-2098(rails4.2.5.1 / view render)のPoC
 helsecert/cve-2023-50164
Apache Struts2のCVE-2023-50164用検出スクリプト。PowerShellとBashツールを提供し、ファイルシステムとアーカイブ全体で脆弱なバージョンをスキャンします。
 helsecert/cve-2022-22965
CVE-2022-22965(Spring4Shell)のSpring Framework脆弱性に関する検出スクリプトとガイダンス。脆弱なJAR/WARファイルをスキャンするPowerShellおよびBashスキャナーと、JDKバージョンのチェックを含みます。