
 #1
静的および動的コード分析、SAST、DAST、コードレビューツール。
Kitploit おすすめ
 theopaid/cve-2026-66731-negative-chunk-size-parsing-causes-memory-corruption-leading-to-server-crash
facil.io HTTP/1.1チャンクエンコーディングパーサーのバグに対する根本原因分析、PoCエクスプロイト、修正提案を含むCVE-2026-66731のセキュリティアドバイザリ
 mehdichyhab/cve-2025-64512-exploit
CVE-2025-64512 - pdfminer.six リモートコード実行エクスプロイト
 oscerd/cve-2026-46590
CVE-2026-46590 の再現コード:Apache Camel camel-pqc キーライフサイクルにおける安全でないデシリアライゼーション(FileBasedKeyLifecycleManager のレガシー .key マイグレーション、ObjectInputStream…
 razureink/cve-2024-50330-ivanti_epm_sqli_reproduction
CVE再現: cve-2024-50330-ivanti_epm_sqli_reproduction
 oscerd/cve-2026-46457
CVE-2026-46457 の再現コード — Apache Camel camel-nats のインバウンドヘッダーインジェクション (NATS パブリッシャーを介した Camel コントロールヘッダーインジェクション; CamelHttpUri -> SSRF)
 p4x1s/cve-2023-33829-poc
SCM Manager XSS
 lucifer0xf/wp2shell-wordpress-town
WordPress Coreにおける非認証のリモートコード実行(RCE)では、攻撃者がCVE-2026-63030とCVE-2026-60137を連鎖させることで、ログインせずに任意のコードを実行でき、サイト全体が完全に侵害される可能性があります。
 toanln-cov/cve-2026-78071
DPCalendar FreeのLocation Title経由の格納型XSS
 squeeze440/gortex-poc
PoC — Gortex の search_text を介したリポジトリ外コンテンツ漏洩につながるシンボリックリンク追跡(GHSA-6vhf-4wcm-2r83、CVE-2026-87003、CVSS 5.5)。
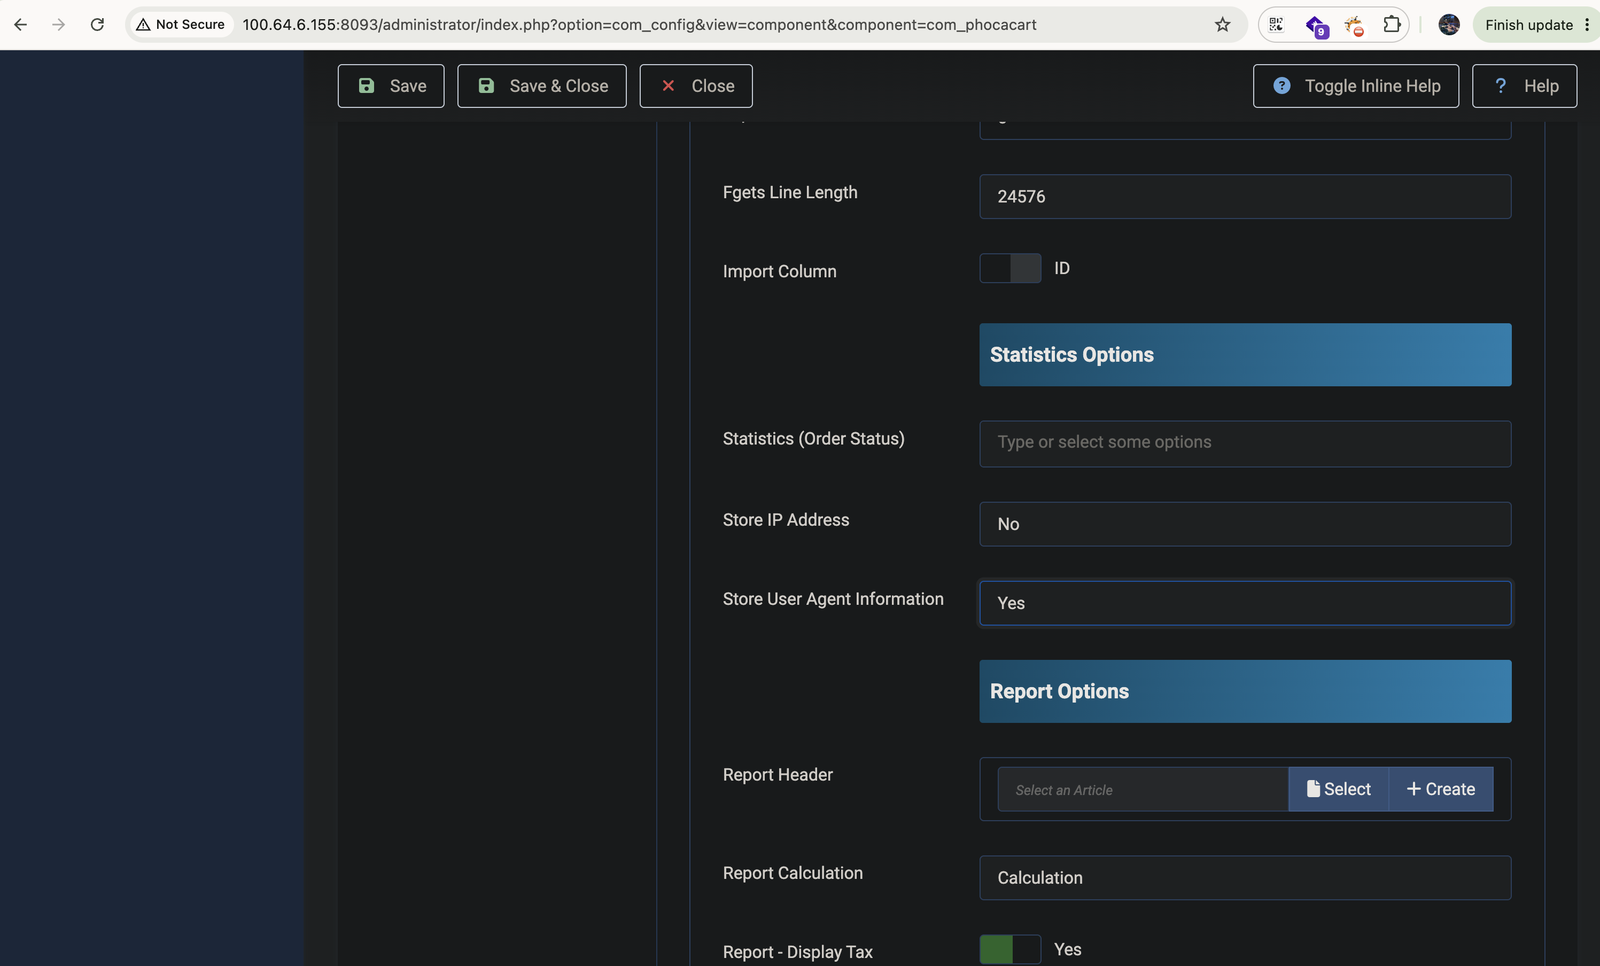 toanln-cov/cve-2026-76564
PhocaCart 管理画面の注文表示における User-Agent 経由の Stored XSS
 whu-enjoy/cve-2015-8660
このコードには、CVE-2015-8660脆弱性のエクスプロイトコード、コメント、問題のあるソースコード、パッチ適用後のコードが含まれています。
 ludovicpatho/cve-2022-22965_spring4shell
JDK 9+ で実行される Spring MVC または Spring WebFlux アプリケーションは、データバインディングを介したリモートコード実行 (RCE) に対して脆弱である可能性があります。この特定のエクスプロイトには、アプリケーションが WAR デプロイメントとして Tomcat…
 romain-deperne/cve-2026-33980
adx-mcp-server における table_name パラメータを介した KQL インジェクションの概念実証エクスプロイトであり、Azure Data Explorer でのデータ窃取や破壊的なコマンドの実行を可能にします。
 saku0512/cve-2026-72815-poc
Local Go PoC demonstrating CVE-2026-72815, an X-Forwarded-For IP spoofing flaw in go-chi/chi middleware.RealIP that bypasses IP-based ACLs, with a…
 entr0pie/demo-cve-2022-22947
Spring Cloud GatewayのCVE-2022-22947エクスプロイトのデモ。セキュリティテストと脆弱性分析のための概念実証を提供。
 squeeze440/obsidian-note-toolbar-poc
PoC — Obsidian用Note Toolbarにおけるfrontmatter駆動の任意JavaScript実行(GHSA-q8cw-3m8c-5pf2、CVE-2026-87002、CVSS 7.0)。
 nixon-h/cve-2025-68147-ospos-stored-xss
CVE-2025-68147 用の PoC リポジトリ: OpenSourcePOS における保存型クロスサイトスクリプティング (XSS)。この脆弱性により、Store Config モジュールへの悪意のある JavaScript…
 nice1st/cve-2023-24998
Apache Commons FileUpload のセキュリティ脆弱性テスト








