
 #1
静的および動的コード分析、SAST、DAST、コードレビューツール。
Kitploit おすすめ
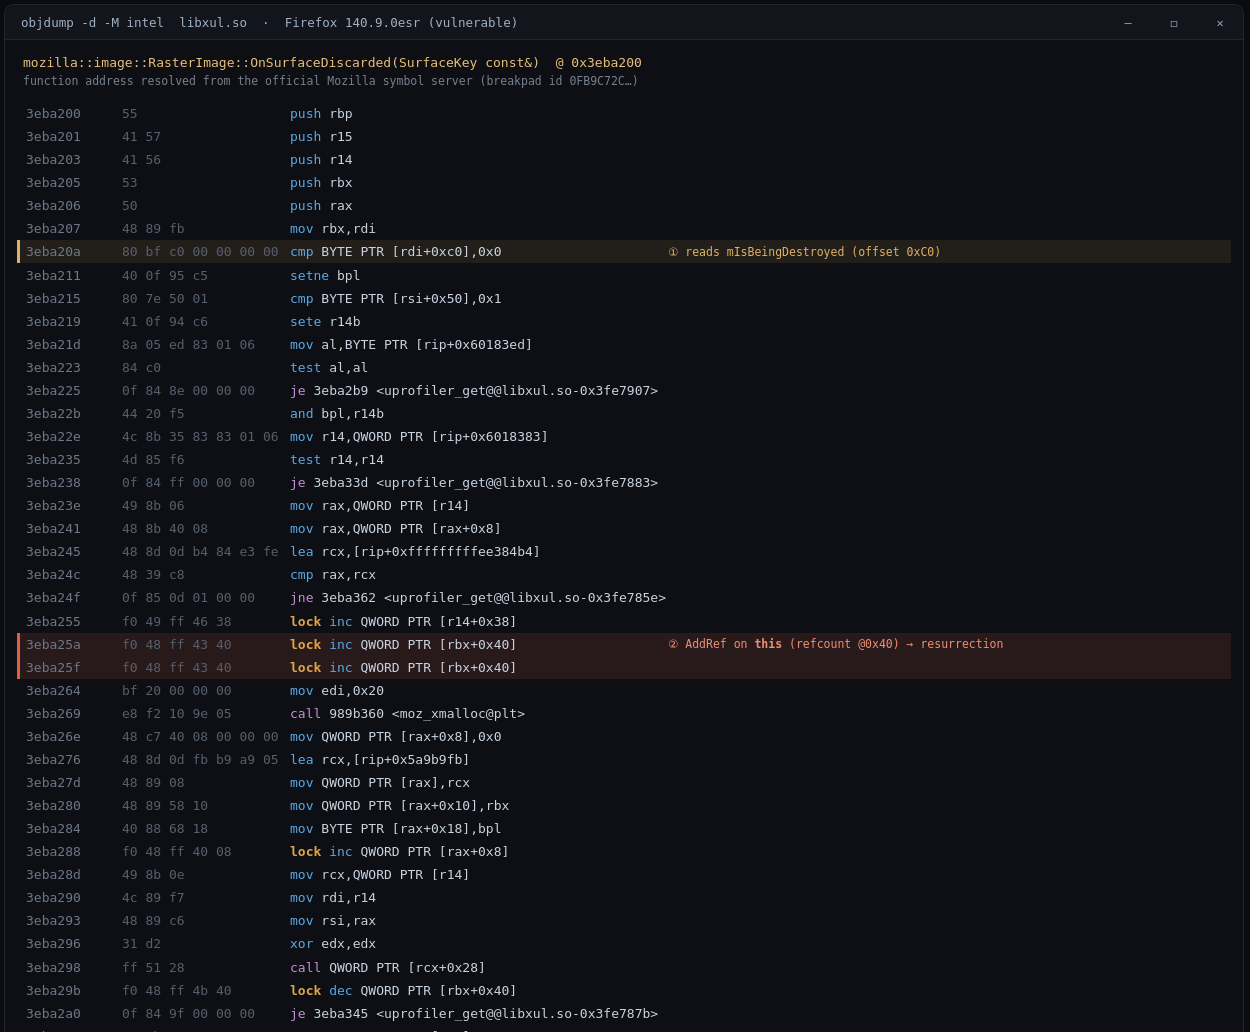
 defineid/revenant
CVE-2026-74943、Firefox RasterImageにおける解放後使用(sec-high)
 oscerd/cve-2026-49098
CVE-2026-49098(Apache Camel camel-kafka)用のPoC再現コード:Camelプレフィックスが付かない kafka.OVERRIDE_TOPIC ヘッダーが上流のHTTPヘッダーフィルターをすり抜け、プロデューサーに設定されたトピックを上書きして、攻撃者が偽造したレ…
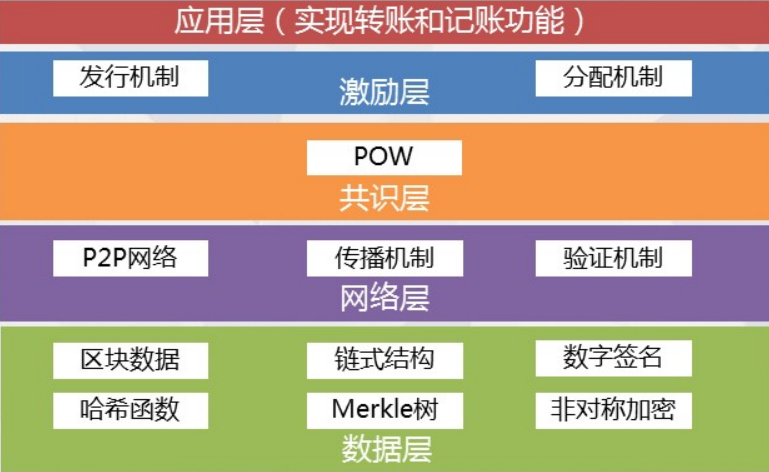 al1ex/blockchainconstruction
ブロックチェーンセキュリティ構築
 trachinus/cve-2026-4813
Lutece Core における XSLT インジェクションを介した認証済みリモートコード実行の概念実証エクスプロイト。細工された XSL スタイルシートによるコマンド実行を実証します。
 razureink/cve-2026-63030_60137-wordpress_rce_reproduction
CVE 再現: cve-2026-63030_60137-wordpress_rce_reproduction
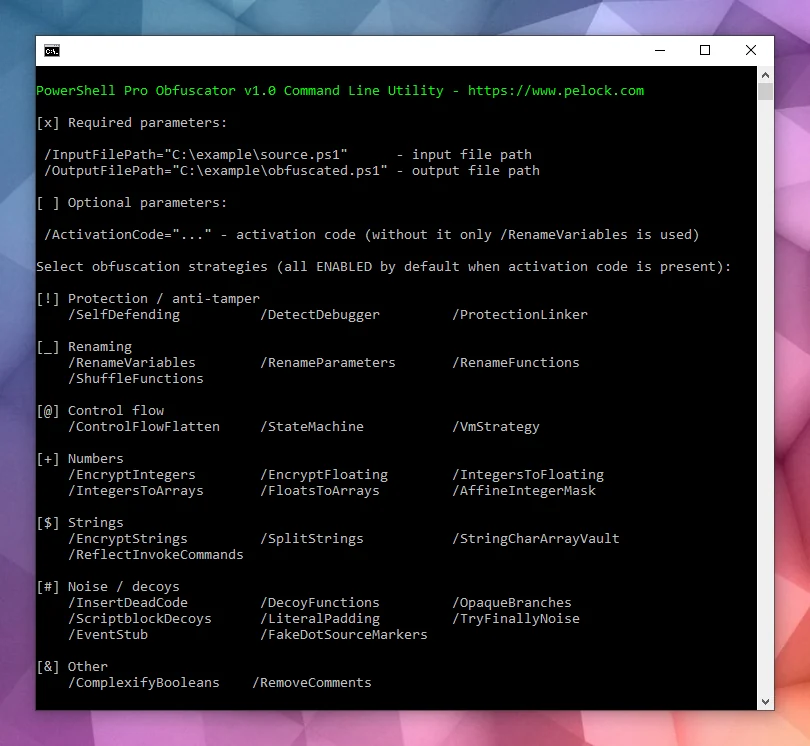 pelock/powershell-pro-obfuscator-python
PowerShellスクリプトのソースコード難読化と仮想化を、Python用の柔軟なWeb API(pipパッケージ)で自動化します。
 romain-deperne/cve-2026-77262
mcp-atlassian の confluence_upload_attachment におけるパストラバーサルを介した任意ファイル読み取りの概念実証エクスプロイト。分析と再現スクリプト付き。
 ilhomjonr/cve-2026-67598
CVE-2026-67598 — Emlog Pro: AIアシスタントでTLS証明書の検証が無効化(MITM→APIキー窃取)。CWE-295、CVSS 9.1。@IlhomjonR氏による報告。
 theopaid/cve-2026-66730-infinite-loop-dos-in-facil.io-mime-parser
セキュリティアドバイザリ: facil.io MIMEパーサーにおける無限ループ DoS(部分的なバウンダリ)
 biitts/cve-2026-52887-nocobase-sqli-rce
CVE-2026-52887 — NocoBase SQLインジェクション -> PostgreSQLスーパーユーザーRCE(myInAppChannels:listフィルタ、CVSS 10.0)。作者PoC + ソース解析 + dockerラボ。
 oscerd/cve-2026-46455
CVE-2026-46455 の再現スクリプト — Apache Camel camel-keycloak における TokenVerifier.IS_ACTIVE チェックの欠落(期限切れアクセストークンが受け入れられる)
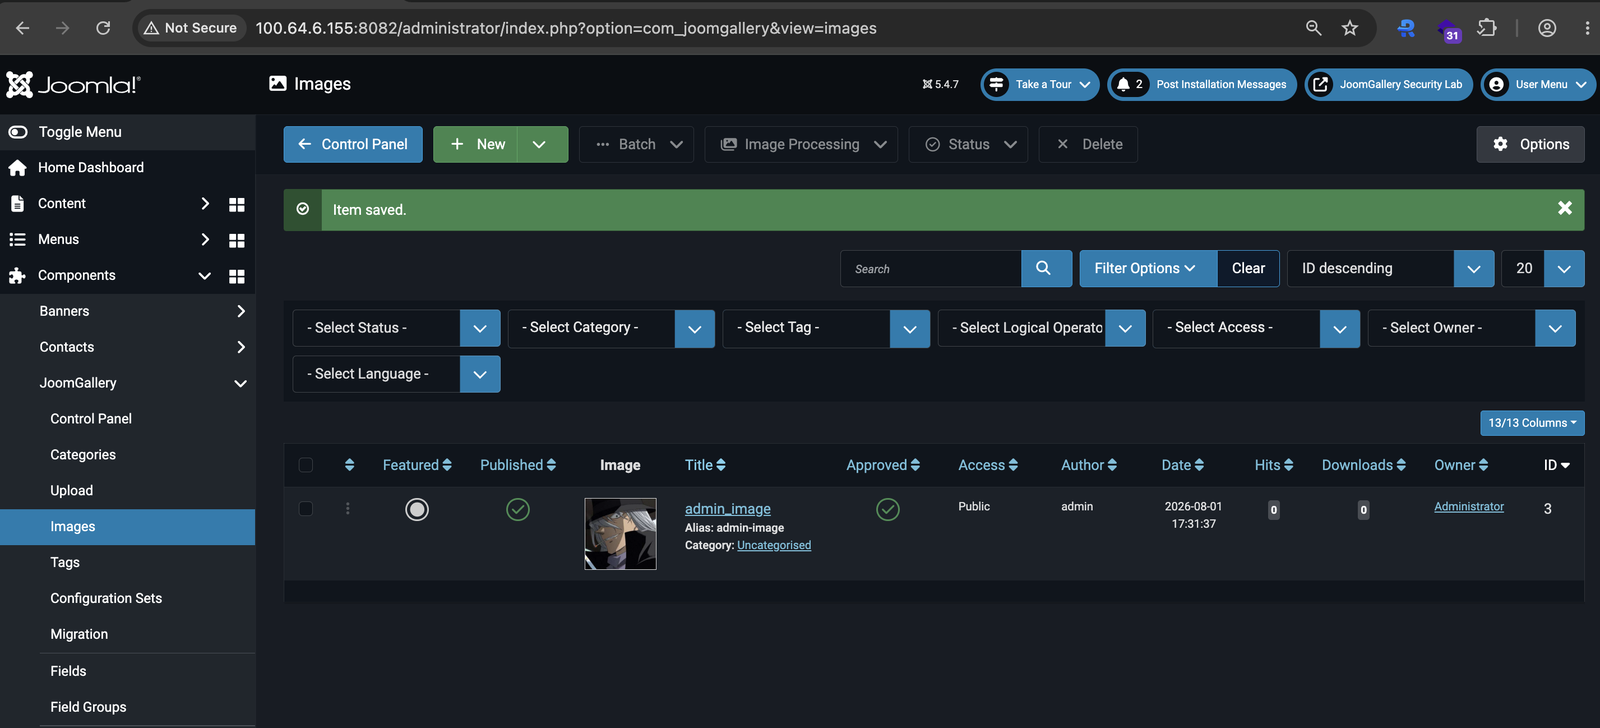 toanln-cov/cve-2026-66917
IDOR + 保存型XSS(JoomGalleryにおける壊れたオブジェクトレベル認可を介した攻撃)
 romain-deperne/cve-2026-48017
DbGateのloadReaderエンドポイントにおけるfunctionNameインジェクション経由のリモートコード実行 — CVSS 8.8
 20000419/cve-2026-39113
細工されたSZ値によって切り詰められた割り当てとzlibの境界外書き込みを引き起こす、SQLite SQLARのヒープバッファオーバーフローに対するアドバイザリとAddressSanitizer再現コード。
 kx00007/cve-2026-39902
Cacti ≤1.2.30における認証済みOSコマンドインジェクション(CWE-78)の概念実証エクスプロイトで、CVSS 7.2のリモートコード実行を実現します。
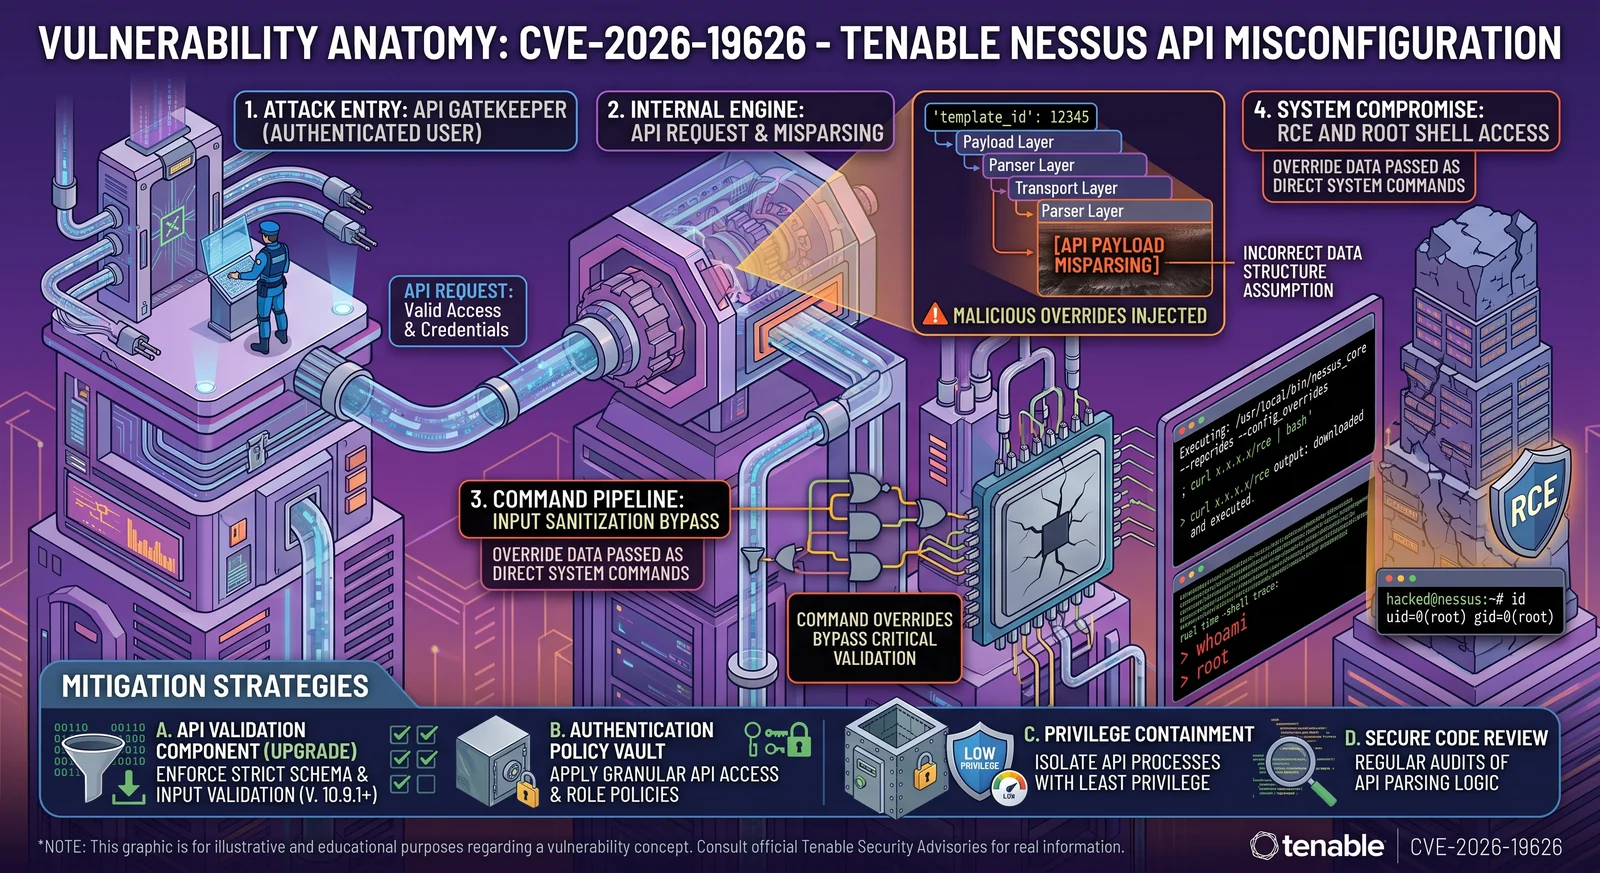 h00die/poc-cve-2026-19626
CVE-2026-19626 の概念実証エクスプロイト。SecurityCenter のレポート生成における認証済みリモートコード実行であり、グループ名インジェクションと PHP eval による非管理者チェーンを実証する。
 george0papasotiriou/cve-2026-1337-ai-coding-assistant-prompt-injection-to-sandbox-escape
サンドボックス内でAI生成の修正を実行するコードレビューボットにおけるプロンプトインジェクション。サンドボックスは危険なコマンドを防ぐためにブラックリストを使用しているが、ポリグロットペイロードがフィルターをバイパスしてリモートコード実行を達成する。
 theopaid/cve-2026-66731-negative-chunk-size-parsing-causes-memory-corruption-leading-to-server-crash
facil.io HTTP/1.1チャンクエンコーディングパーサーのバグに対する根本原因分析、PoCエクスプロイト、修正提案を含むCVE-2026-66731のセキュリティアドバイザリ








