#1
 oscerd/cve-2026-55994
CVE-2026-55994(Apache Camel camel-iggy)のPoC再現コード:コンシューマーがIggyメッセージのユーザーヘッダーをフィルタリングせずにExchangeへコピーするため、注入されたCamelHttpUriがサーバーサイドリクエスト(SSRF)を引き起こし、解決済み…
 p33d/cve-2024-43363
Pythonエクスプロイトスクリプトで、CactiインスタンスをCVE-2024-43363のRCE(ログポイズニング経由)についてテストします。バージョンを確認し、デバイス名にPHPペイロードを注入し、ログ実行を検証します。
 jax7sec/cve-2021-44529
CVE-2021-44529のエクスプロイト。Ivanti EPM Cloud Service Applianceのコードインジェクション脆弱性であり、認証なしでnobodyとして任意のコード実行を可能にします。
 george0papasotiriou/cve-2026-21012-rust-serde-deserialization-of-untrusted-enum-variant-injection-
信頼できないJSONが意図しないenumバリアントや不正なアクションを引き起こす可能性がある、Rust serdeの逆シリアル化の欠陥であるCVE-2026-21012を実証します。
 sourcegraph/log4j-cve-code-search-resources
コード検索を利用して log4j CVE-2021-44228 の修正・緩和を支援
 squeeze440/openlore-poc
PoC — OpenLore におけるサニタイズされていない LLM 由来のドメインフィールドを介したパストラバーサル(GHSA-5j8x-q7q6-58j5、CVE-2026-87001、CVSS 4.7)。
 lauxjpn/corruptqueryaccessworkaround
CVE-2019-1402で導入された「Query is corrupt」エラーの最新の回避策
 oscar-collado/langflow-cve-2026-17633-poc
CVE-2026-17633 の PoC — IBM Langflow OSS 1.0.0~1.10.3 における custom_component エンドポイント経由の認証済み RCE。CVE-2026-17632 の AST スキャナーバイパス調査を含む。
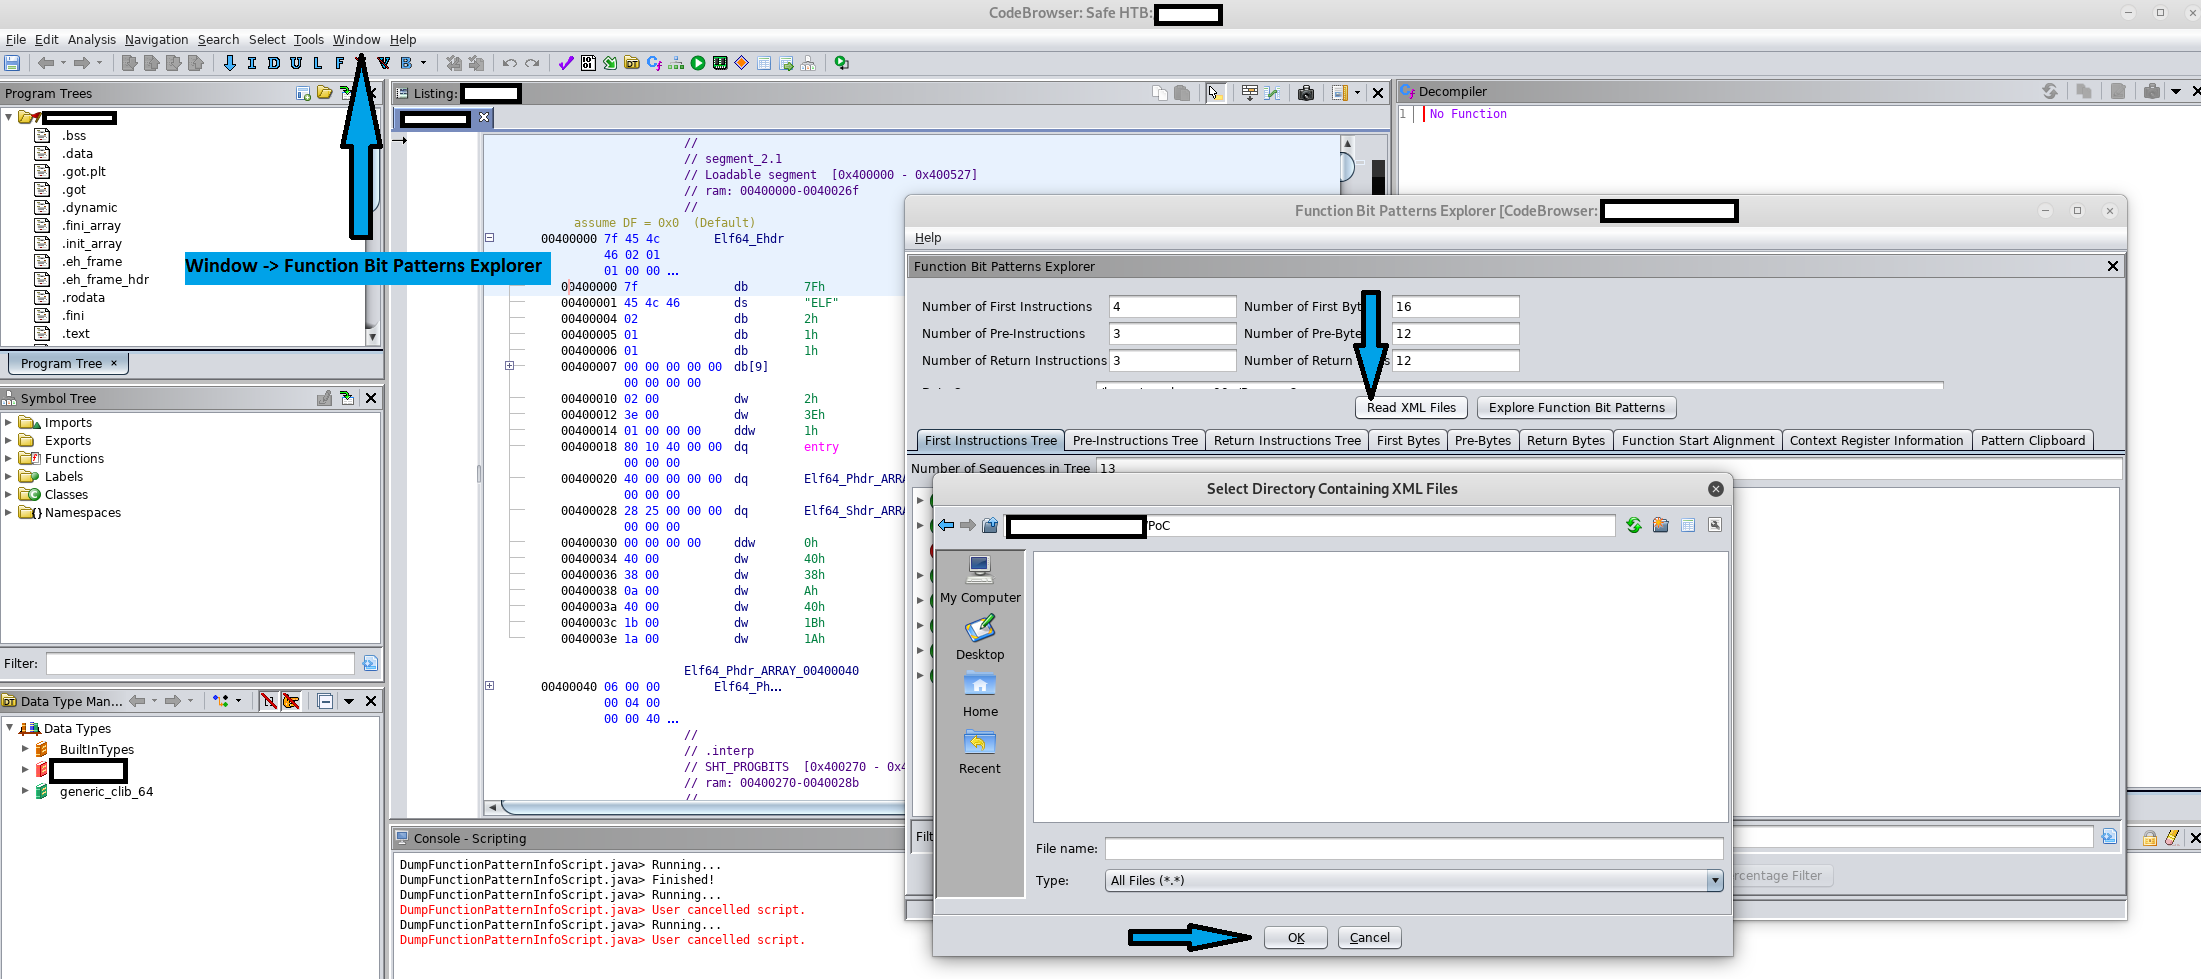 purpleracc00n/cve-2019-16941
CVE-2019-16941 用 PoC
 hunthubspace/cve-2024-3105-poc
CVE-2024-3105 の PoC エクスプロイト - The Woody code snippets – Insert Header Footer Code, AdSense Ads plugin における WordPress リモートコード実行 (RCE)
 kxisxr/bash-script-cve-2018-16763
FUEL CMS 1.4.1では、pages/select/ の filter パラメータまたは preview/ の data パラメータを介してPHPコード評価が可能です。これにより、認証前のリモートコード実行(Pre-Auth RCE)につながる可能性があります。
 0xmrma/cve-2026-14361
Consul Template の writeToFile ヘルパーは、オペレーターが指定した出力先を直接開き、リンクされたパスコンポーネントを辿るため、レンダリングされた出力が意図したディレクトリの外へ逃れ、既存のファイルを上書きする可能性がありました。
 gavmor/x86-cpp-reversing-skill
32ビットリトルエンディアンx86 C++バイナリ(vtable、RTTI、継承の復元)をリバースエンジニアリングするためのClaude Codeスキル
 mrmtwoj/fix-cve-2026-60137-cve-2026-63030-in-wordpress
CVE-2026-60137 CVE-2026-60137 & CVE-2026-63030 に対する一時的な緊急緩和策 (wp2shell)
 dottak/cve-2025-22783
CVE-2025-22783 の PoC
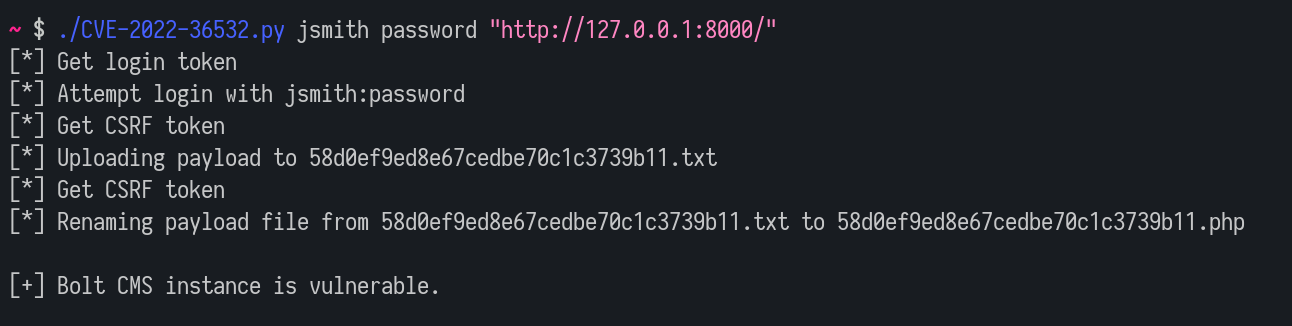 lutrasecurity/cve-2022-36532
CVE-2022-36532の概念実証エクスプロイトスクリプト。Bolt CMS 5.1.12以前において、ファイルアップロードを介した認証済みリモートコード実行を可能にします。
 iamsanjay/cve-2022-42899
Apache Commons Text 1.5-1.9のStringSubstitutor補間とscript:javascriptペイロードによるリモートコード実行を実証するCVE-2022-42899の概念実証エクスプロイト。