
 #1
semgrep
 semgrep/semgrep
 drunkenshells/cve-2021-2471
CVE-2021-2471 - MySQL Connector/J における XXE 脆弱性の PoC
 nyameeeain/cve-2022-28171-poc
Hikvision Hybrid SANデバイスを対象としたCVE-2022-28171のPythonエクスプロイト。ブラインドSQLインジェクションとコマンドインジェクションを自動化し、リモートコード実行を達成します。
 murataydemir/cve-2020-0688
[CVE-2020-0688] Microsoft Exchange Server 固定暗号鍵によるリモートコード実行 (RCE)
 motikan2010/cve-2023-6553-poc
Backup Migration WordPressプラグインのPHPフィルターチェーンを介した認証なしのリモートコード実行を実証するCVE-2023-6553用のPython概念実証エクスプロイト。
 barrersoftware/opencode-secure
OpenCodeのセキュリティ強化フォーク - 上流がパッチ適用を拒否しているCVE-2026-22812(CVSS 8.8 RCE)を修正

 iiictech/-cve-2020-0601-ecc---exploit
# CurveBall (CVE-2020-0601) - PoC CVE-2020-0601(通称CurveBall)は、楕円曲線暗号(ECC)を使用する証明書の署名が正しく検証されない脆弱性です。 …
 vighnesh91/-logicsentry-ai
ソースコードを解析し、HARトラフィックを再生してビジネスロジックの欠陥、BOLA、競合状態、権限の問題をローカルLLMトリアージで検出するオフラインSAST/DASTトリアージエンジン。
 pqcworld/pqaudit
コードベースをスキャンして量子攻撃に脆弱な暗号を検出します。Q-Dayの前にRSA、ECDSA、Ed25519、ECDHを検出します。CycloneDX CBOM + SARIF 出力。
 bob11vrdp/cve-2022-39425
CVE-2022-39425 PoC
 randomrobbiebf/cve-2024-9932
Wux Blog Editor 3.0.0 以下 - 認証なし任意ファイルアップロード
 smileostrich/text4shell-scanner
CVE-2022-42889 (Text4Shell) 用の脆弱性スキャナー
 zoly-zoly/cve-2025-3248
# CVE-2025-3248の教育的分析と概念実証エクスプロイト Langflowにおける重大な未認証コードインジェクション脆弱性であるCVE-2025-3248の教育的分析と概念実証エクスプロイト。緩和策のガイダンスも含む。
 suhanmen/sew
LLMが生成したPython、Java、C++コードに埋め込まれたキー付きスタイルベースのウォーターマークをCST書き換えによって検出し、機能的な正確性を維持しつつコード編集攻撃に耐性を持たせます。
 nulldreams/cve-2017-16082
NodeJS + Postgres(リモートコード実行)🛰
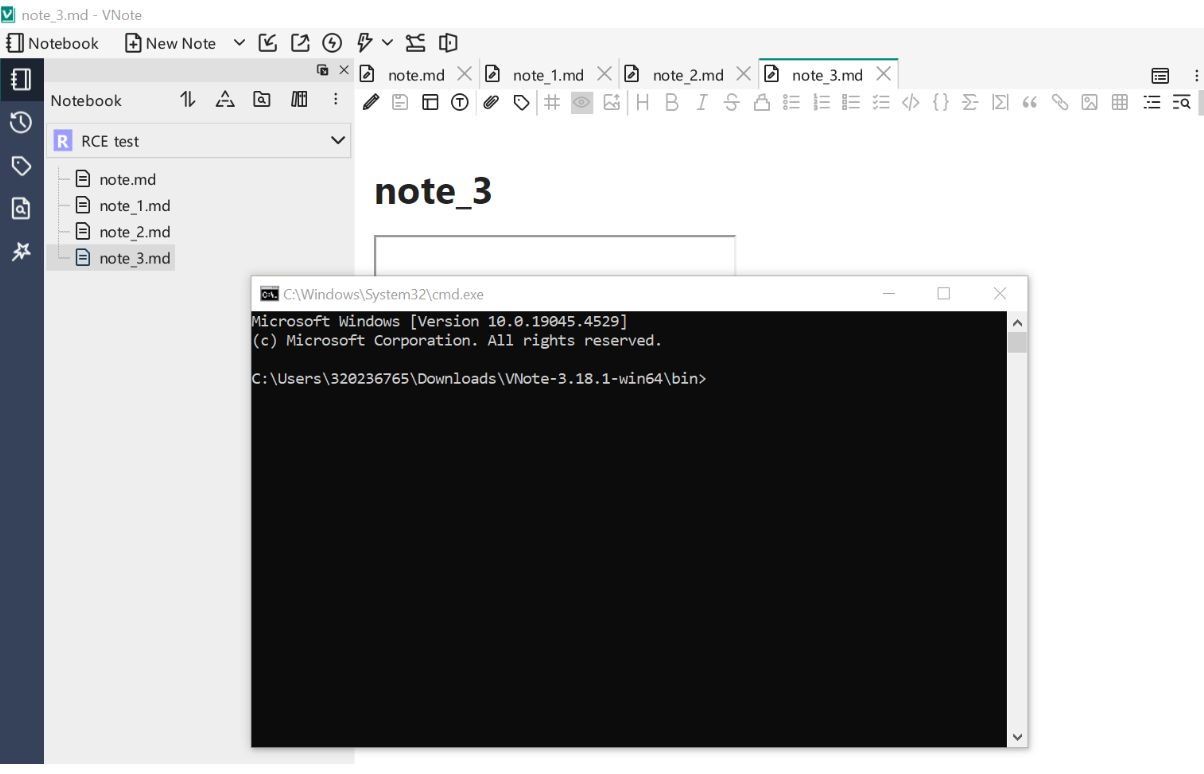 sh3bu/cve-2024-41662
VNote バージョン <=3.18.1 の Markdown XSS が RCE につながる
 rvzsec/cve-2023-46818
CVE-2023-46818 - ISPConfig PHPコードインジェクション PoCエクスプロイト (Bash)
 novysodope/cve-2020-26217-xstream-rce-poc
CVE-2020-26217 XStream RCE POC








