
 #1
 rippsec/cve-2025-49132-php-pear
CVE-2025-49132_PHP_PEAR_METHOD
 biitts/cve-2026-53753-crawl4ai-rce
CVE-2026-53753 — Crawl4AI <0.8.7 未認証のRCE(gi_frame.f_backを利用したASTサンドボックスエスケープ)。ラボ + PoC、エンドツーエンドで検証済み。
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530
 al1ex/cve-2020-26217
CVE-2020-26217 && XStream RCE
 piyush-bhor/cve-2024-11393
CVE-2024-11393 の技術的詳細とエクスプロイト
 edoardottt/openhands-disclosure
openhands <0.62.0 における複数のコマンドインジェクション脆弱性により、攻撃者は任意のシステムコマンドを実行できます。
 ejfkdev/jd
javascript-obfuscator(obfuscator.io)の出力を難読化解除し、AST変換、静的デコード、およびgojaサンドボックスへのフォールバックを用いてJavaScriptを非圧縮化するGo CLI。
 matesz44/cve-2025-64512
CVE-2025-64512: pdfminer.six pickle逆シリアル化RCE; .pickle.gz + カスタムペイロード付きPDFジェネレーター
 drunkenshells/cve-2021-2471
CVE-2021-2471 - MySQL Connector/J における XXE 脆弱性の PoC
 nyameeeain/cve-2022-28171-poc
Hikvision Hybrid SANデバイスを対象としたCVE-2022-28171のPythonエクスプロイト。ブラインドSQLインジェクションとコマンドインジェクションを自動化し、リモートコード実行を達成します。
 murataydemir/cve-2020-0688
[CVE-2020-0688] Microsoft Exchange Server 固定暗号鍵によるリモートコード実行 (RCE)
 motikan2010/cve-2023-6553-poc
Backup Migration WordPressプラグインのPHPフィルターチェーンを介した認証なしのリモートコード実行を実証するCVE-2023-6553用のPython概念実証エクスプロイト。
 barrersoftware/opencode-secure
OpenCodeのセキュリティ強化フォーク - 上流がパッチ適用を拒否しているCVE-2026-22812(CVSS 8.8 RCE)を修正
 iiictech/-cve-2020-0601-ecc---exploit
# CurveBall (CVE-2020-0601) - PoC CVE-2020-0601(通称CurveBall)は、楕円曲線暗号(ECC)を使用する証明書の署名が正しく検証されない脆弱性です。 …
 vighnesh91/-logicsentry-ai
ソースコードを解析し、HARトラフィックを再生してビジネスロジックの欠陥、BOLA、競合状態、権限の問題をローカルLLMトリアージで検出するオフラインSAST/DASTトリアージエンジン。
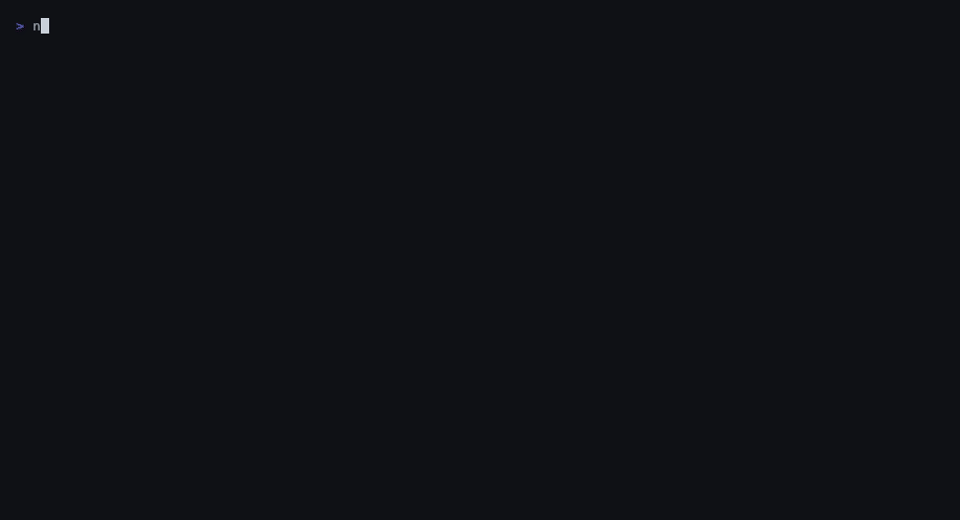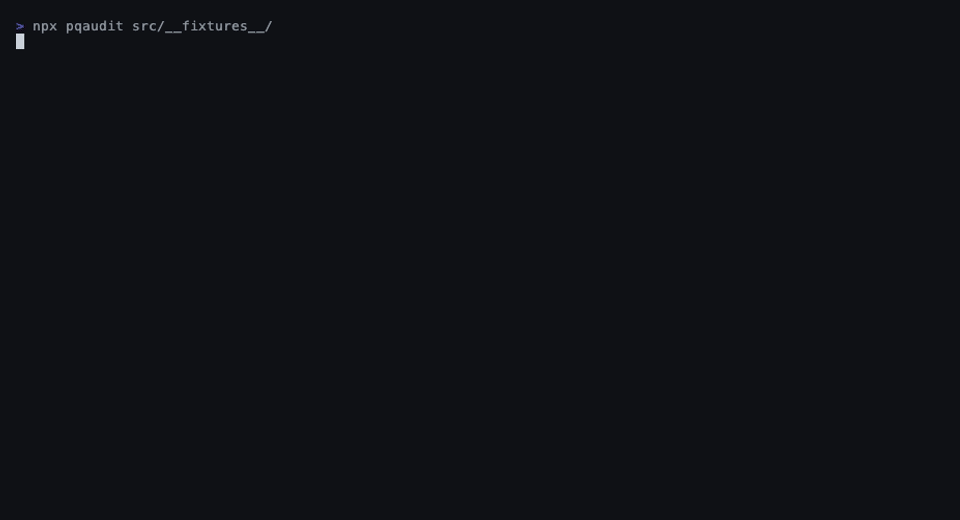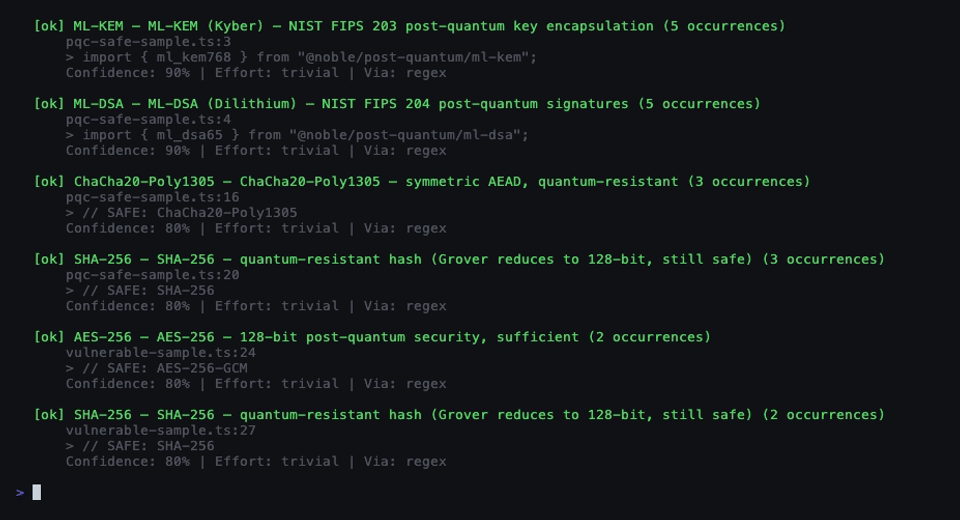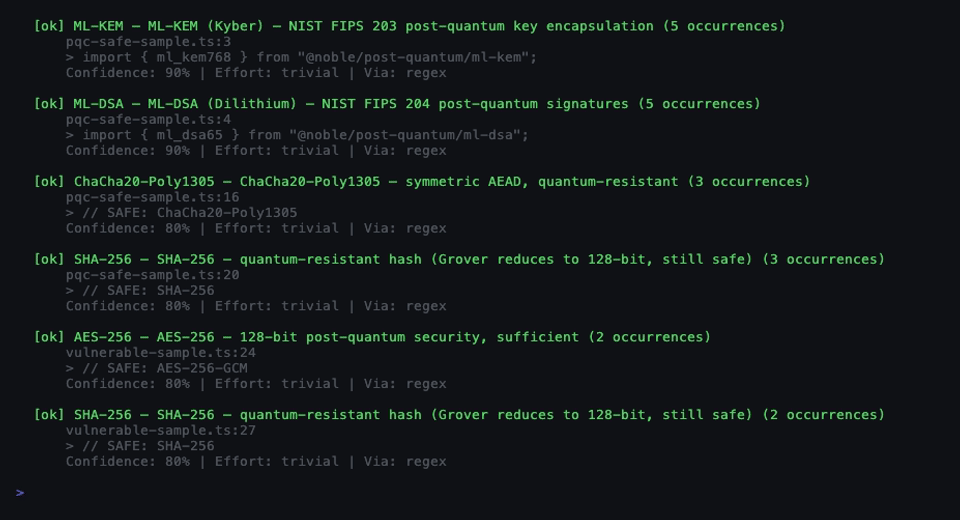 pqcworld/pqaudit
コードベースをスキャンして量子攻撃に脆弱な暗号を検出します。Q-Dayの前にRSA、ECDSA、Ed25519、ECDHを検出します。CycloneDX CBOM + SARIF 出力。









