#1
 hoangkien1020/cve-2021-21014
Magento バージョン 2.4.1 (およびそれ以前)、2.4.0-p1 (およびそれ以前) および 2.3.6 (およびそれ以前) は、ファイルアップロード制限の回避に対して脆弱です。攻撃者が認証済みである場合、悪用に成功すると任意のコード実行につながる可能性があります。
 jzheaux/cve-2023-34035-mitigations
CVE-2023-34035の脆弱性をSpring Securityで実証し、脆弱なサンプルアプリケーションと緩和されたサンプルアプリケーションを用いて、適切なサーブレットマッピングとリクエストマッチャーの構成を学びます。
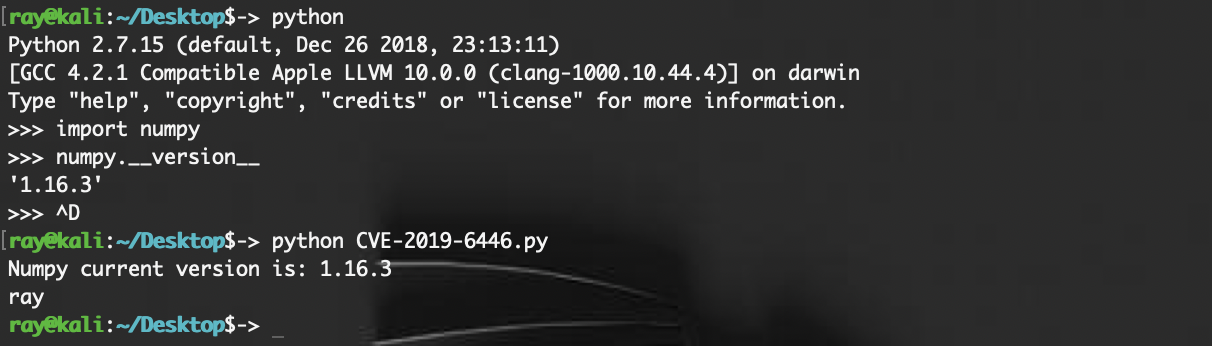 rayscri/cve-2019-6446
Numpyのデシリアライゼーションによるコマンド実行
 viszsec/cve-2024-23897
CLI経由の任意ファイル読み取り脆弱性を利用したJenkins POC。RCEにつながる可能性がある。
 yuriisanin/cve-2022-45771
[PoC] PwnDoCにおけるLFIを介した権限昇格とコード実行
 p33d/cve-2024-9441
CVE-2024-9441 のエクスプロイト:PHPのパスワードリセット機能における不適切な入力サニタイズによるリモートコード実行。悪意のあるスクリプトをアップロードし、システムコマンドを実行します。
 akiraaisha/shellshocker-python
これは、bashが動作するマシンがCVE-2014-6271に対して脆弱かどうかを検出するPythonアプリケーションです。
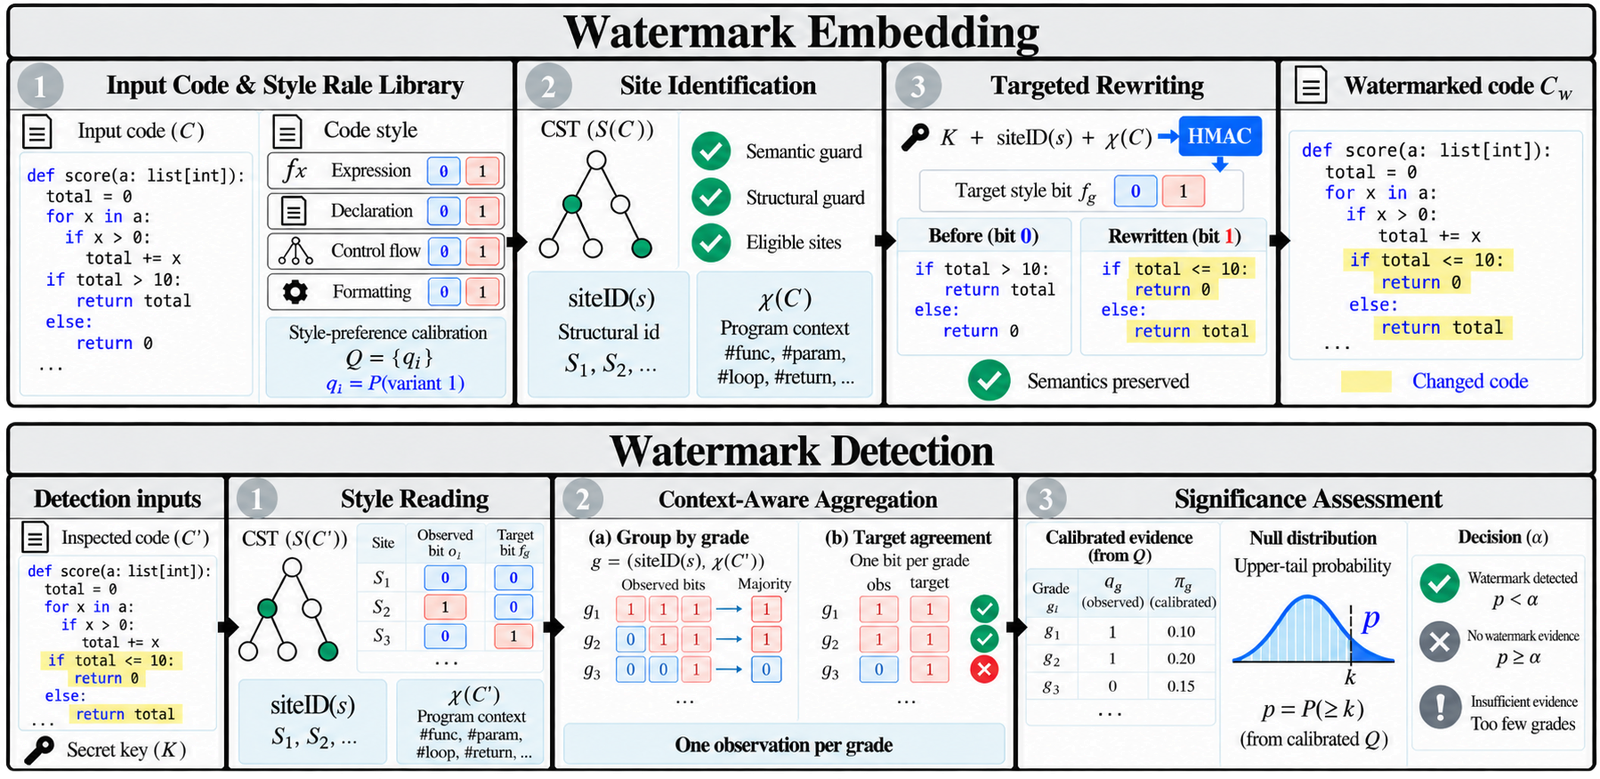 suhanmen/sew
LLMが生成したPython、Java、C++コードに埋め込まれたキー付きスタイルベースのウォーターマークをCST書き換えによって検出し、機能的な正確性を維持しつつコード編集攻撃に耐性を持たせます。
 ludy-dev/phpunit_eval-stdin_rce
(CVE-2017-9841) PHPUnit_eval-stdin_php リモートコード実行
 zihxs/check-react-rce-cve-2025-55182
Security scanner to detect CVE-2025-55182 & CVE-2025-66478 vulnerabilities in React Server Components (RSC) projects
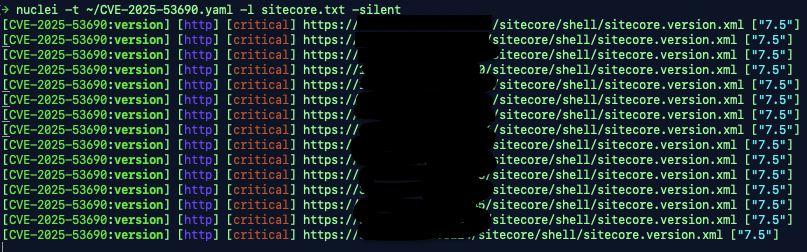 rxerium/cve-2025-53690
CVE-2025-53690 の検出
 d0rb/cve-2023-49606
Tinyproxyで発見された重大なUse-After-Free脆弱性
 owasp/trisuella-aidlca-framework
Policy統制されたLLMSecOpsフレームワーク。ASTベースのSAST、シークレットスキャン、サプライチェーンおよびマルチクラウドCSPMチェック、AI-BoM生成、CI/CDセキュリティゲートを提供します。
 ghostinexile/cve-2026-63030-wp2shell
WordPress REST API SQLi から RCE への PoC (CVE-2026-63030 & CVE-2026-60137)
 biitts/cve-2026-44789-n8n-prototypepollution-rce
CVE-2026-44789 — n8n <1.123.43 HTTPリクエストのページネーションにおけるprototype pollutionからRCE(NODE_OPTIONS runner-spawn gadget)。Lab + automated PoC、検証済みe2e。