
 #1

 elevenpaths/atomshields
リポジトリとソースコードのためのセキュリティテストフレームワーク
 werew/qsynth-artifacts
QSynth用のベンチマークデータセットと合成成果物。Tigressで難読化されたC関数、x86_64バイナリ、実行トレース、グラウンドトゥルース、および合成されたAST結果を含む。
 synacktiv/action-octoscan
📦 :octocat: GitHub Actionsのセキュリティスキャンを実行するGitHub Actionです。
 csenox/cve-2021-21425
GravCMS における認証されていない任意 YAML 書き込み/更新によるコード実行 (CVE-2021-21425)
 dollarboysushil/dolibarr-17.0.0-exploit-cve-2023-30253
Dolibarr 17.0.0 で CMS Website プラグイン(コア)が有効になっている場合、認証済みの攻撃者は、アプリケーションの制限をバイパスする PHP コードインジェクションを介してリモートコマンド実行を行うことができます。
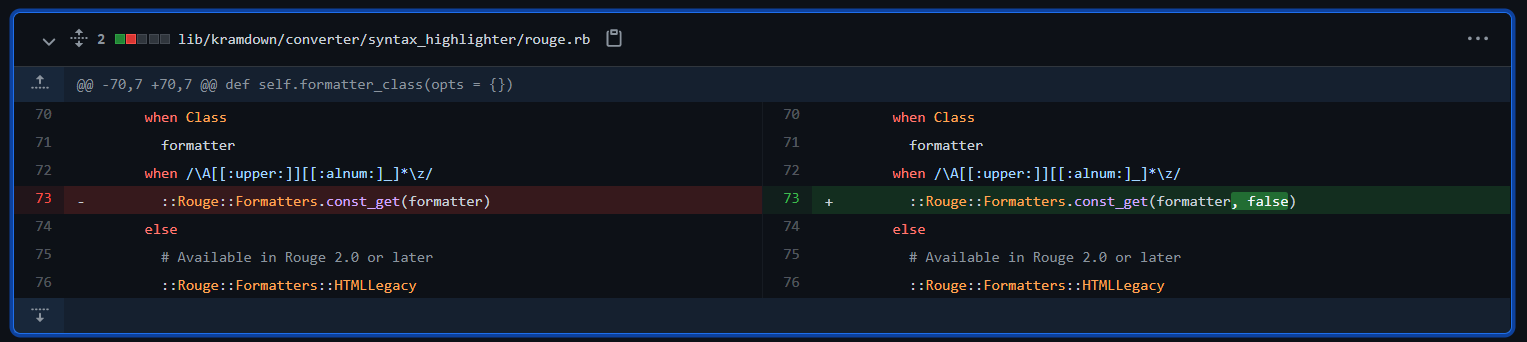
 chybeta/cve-2018-11235-demo
CVE-2018-11235の悪用を示し、GitサブモジュールのRCE脆弱性であり、教育目的のビルドスクリプトと分析を含みます。

 bytehackr/cve-2022-0853
JBossクライアントでUserTransactionを繰り返し使用する際のメモリリークを実証します。CVE-2022-0853のPoCと分析を含みます。
 vinsontang1/vultriage
VulTriage:LLMベースの脆弱性検出のためのトリプルパス・コンテキスト拡張のコード
 gmh5225/cve-2022-35737
CVE-2022-35737の概念実証エクスプロイトコードと技術分析。SQLite3のsqlite3_str_vappendf関数における整数オーバーフローで、スタックバッファオーバーフローと潜在的な任意コード実行を可能にします。
 mindpatch/vulfy
🐺 Vulfy – Rustベースの高速パッケージバージョンスキャナー
 4nnns/cve-2022-22947
Spring-Cloud-Spel-RCE
 rvermeulen/codeql-workshop-cve-2021-21380
CVE-2021-21380 をカバーする CodeQL ワークショップ
 fuzzlove/fudforum-xss-rce
FUDForum 3.0.9 - XSS / リモートコード実行 (CVE-2019-18873, CVE-2019-18839)
 babyteam1024/cve-2021-2394
CVE-2021-2394のエクスプロイトコードで、Javaの脆弱性であり、セキュリティテストと研究のための概念実証を提供します。
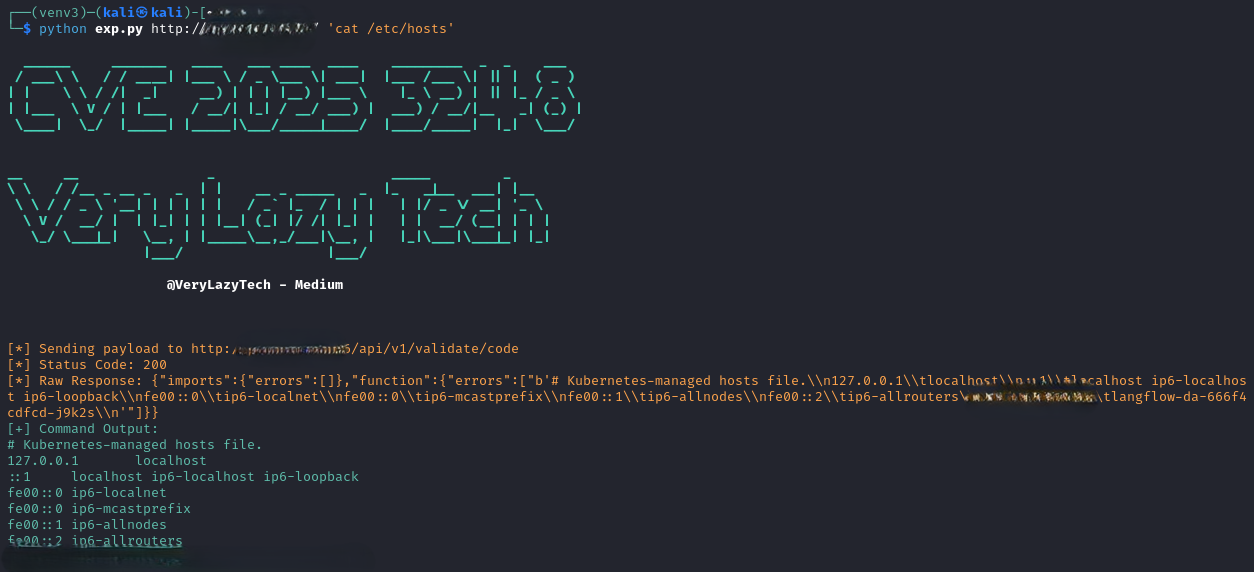 verylazytech/cve-2025-3248
CVE-2025-3248の概念実証エクスプロイト。Langflow 1.3.0以前に存在するリモートコードインジェクションの脆弱性です。/api/v1/validate/codeエンドポイントを介して、細工したHTTPリクエストを送信し、任意のコードを実行します。









