#1
 dor-tumarkin/cve-2019-17564-fastjson-gadget
Alibaba FastJson + Spring ガジェットチェーンを作成するための基本コード。CVE-2019-17564 で Apache Dubbo を悪用するために使用されます。詳細情報は…
 giovannigatti/cve-bench
実世界のセキュリティ脆弱性を修正するAIエージェントを評価するためのベンチマーク。
 theori-io/reactguard
ReactGuard は、CVE-2025-55182 (React2Shell) 向けのフレームワークおよび脆弱性検出ツールを提供します。
 bankkroll/quickcheck-cve-2025-55182-react-and-cve-2025-66478-next.js
CVE-2025-55182 (React) および CVE-2025-66478 (Next.js) を迅速に確認するスクリプト - React Server Components (RSC) “Flight” プロトコルにおける、認証不要の重大なRCE脆弱性。
 jweny/cve-2022-22980
CVE-2022-22980の概念実証エクスプロイト。Spring Data MongoDBのユーザー名パラメータにおけるSpELインジェクションによるリモートコード実行の脆弱性です。
 nccgroup/lightweight_static_analysis
オープンソースツール + 少量の自作コードを使用して、便利で軽量な静的解析を作成する
 openbreach/canop
AI生成コードをSQLインジェクション、安全でないリフレクション、ハードコードされたシークレットなどの脆弱性についてスキャンする静的解析CLI。SARIFエクスポートとCI/CDゲーティングを備える。
 nzkoz/bigdecimal-segfault-fix
Rubyのsegfaultバグ(CVE-2009-1904)に対する迅速な回避策を提供します
 ztcoalson/if-guide
[NeurIPS '25] 論文"IF-Guide: 影響関数に基づく有害な学習データの抑制によるLLMの毒性低減"のコード
 sudistark/vscode-rce-electrovolt
CVE-2021-43908 の再現を試みる
 simplylu/cve-2021-42574
最近公開されたbidi攻撃(CVE-2021-42574)を使用して悪意のあるファイルを生成
 secprbench/secprbench
9つのC、C++、Rustプロジェクトにわたる265件の実際の脆弱性を導入するコード変更のベンチマーク。ペアのレビュータスク、Dockerサンドボックス、ジャッジ、評価ハーネスを備える。
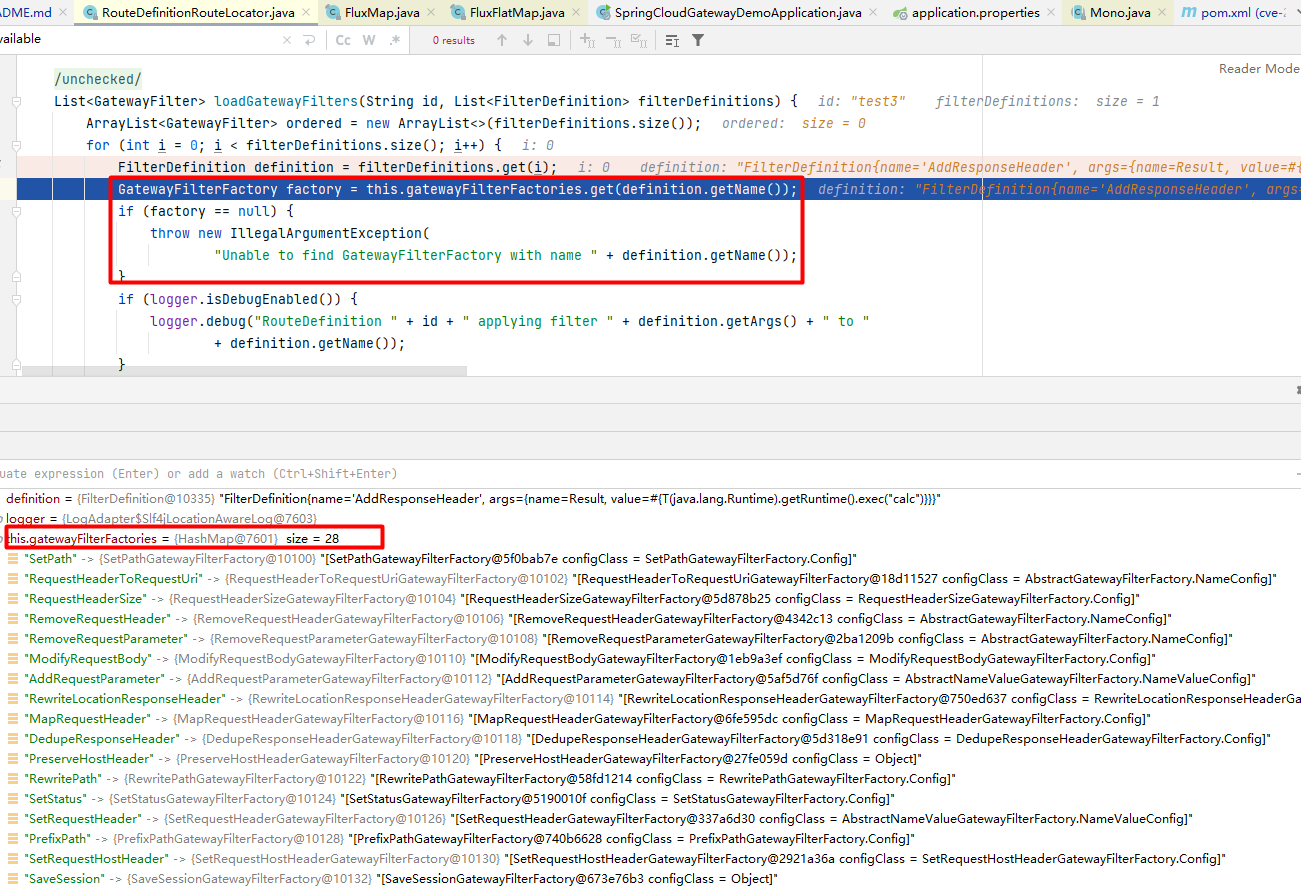 enokiy/cve-2022-22947-spring-cloud-gateway
CVE-2022-22947の詳細な分析とエクスプロイト。Actuator APIにおけるSpELインジェクションを介したSpring Cloud Gatewayのリモートコード実行(RCE)脆弱性です。PoC、メモリシェルインジェクション、根本原因の分析を含みます。
 neurosaki987/qvm-tool
ACE .qvm0で保護されたPEイメージ向けの静的解析および構造復元ツールキット
 hunntr/cve-2023-46818
ISPConfig 3.2.11p1 より前のバージョンで問題が発見されました。admin_allow_langedit が有効な場合、管理者が言語ファイルエディタで PHP コードインジェクションを実行できます。

 elpe-pinillo/cve-2023-6246
Cベースの概念実証エクスプロイト(CVE-2023-6246)で、Linuxカーネルのシステムコールにおける権限昇格の脆弱性を標的としています。Fedora WS 38でテスト済み。