
 #1
クラウド環境(AWS、Azure、GCP)とそのサービスを評価、テスト、および保護するためのツール。
Kitploit おすすめ

 moshuum/tf-log4j-aws-poc
このプロジェクトのファイルは、TerraformのInfrastructure-as-a-Code手段を使用して、AWS上でのlog4jの脆弱性(CVE-2021-44228)の概念実証(PoC)を示しています。
 oscerd/kroxylicious-pqc-filter
クライアントコードの変更を一切必要とせず、Apache Kafka向けに透過的な耐量子(ML-KEM + AES-256-GCM)レコードレベル暗号化を提供するKroxyliciousフィルタープラグイン。
 gonsarrabia/minimus-junior-backend-exercise
Junior Backend Candidate Exercise: Packaging the dasel CLI (v3.3.1) with Melange, fixing CVE-2026-33320, and building a minimal container image using…
 0xblackash/cve-2026-40175
CVE-2026-40175
 aman-sharma-dev/netsentryx
Npcapによるライブパケットキャプチャ、低遅延トラフィック分析、PyTorchオートエンコーダを用いた教師なし脅威検出を実行し、非同期マルチチャネルアラートエンジンを備えたイベント駆動型ネットワーク監視プラットフォーム。
 simoesctt/ctt-serverless-rce-v1.0---convergent-time-theory-enhanced-mcp-exploit
Serverless Framework MCP Server (CVE-2025-69256) 基本スコア: 9.4/10 → CTT強化スコア: 9.9/10 Serverless FrameworkのMCP(Model Context…
 radyio/cve-2014-6271
CVE(ShellShock)のプレゼンテーションプロジェクト。PDF、技術デモ、再現可能な手順を含む。
 glutenfree69/zigraceexploit
CVE-2021-25741 POC in Zig
 scumfrog/fiberbreak
React2Shell エクスプロイトツール (CVE-2025-55182)
 regaan/cve-2026-33340
CVE-2026-33340: lollms-webui /api/proxy における重大なSSRF - 未認証の任意リクエスト偽造 (CVSS 9.1)
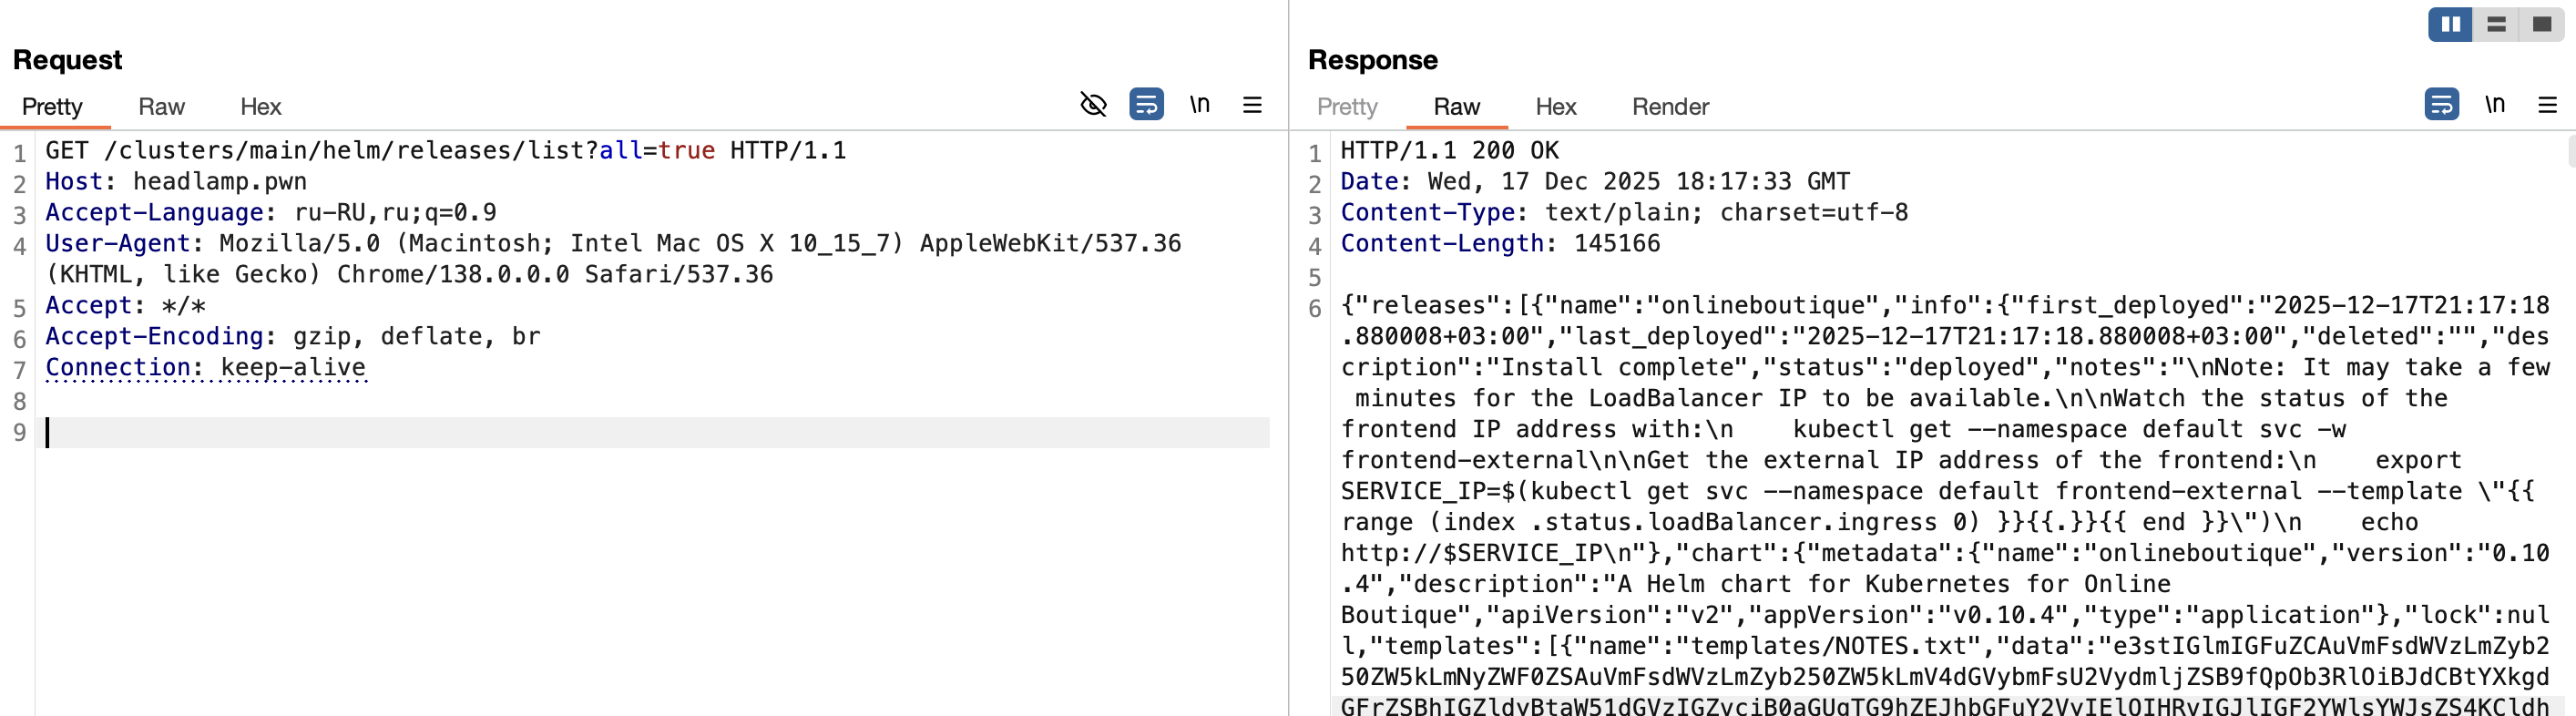 r0binak/cve-2025-14269
CVE-2025-14269 PoCエクスプロイト
 poxsky/cve-2026-24516-digitalocean-rce.
CVE-2026-24516 の技術分析と PoC: DigitalOcean Droplet Agent における未認証の root リモートコード実行 (CVSS 10.0)。
 b0b0haha/cve-2026-29955
CVE-2026-29955の概念実証。KubePlus kubeconfiggeneratorにおけるコマンドインジェクションの脆弱性で、Kubernetesクラスターでのリモートコード実行とServiceAccountトークンの窃取を可能にします。
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914 は Azure Networking における重大な欠陥を露呈しており、攻撃者が権限を昇格させ、サブネット間のルーティングを制御できるようにします。この記事では、“GetRouteTable” API…
 sudo-wp/sudowp-adminer
WordPress向けの安全なゼロトラストデータベース管理ツール。ローカル接続のみを強制することで、重大なSSRF脆弱性(CVE-2021-21311)を修正します。
 pvharmo2/gha-lab-5511dc3f73
# 認可されたセキュリティ研究ラボによる CVE-2026-45131 の再現(.github/workflows/pull-request.yaml における pwn リクエスト)— CloudPirates-io/helm-charts @ 9f5a7186 のスナップショット
 chernandez321/cve-2025-9074-docker-escape
このスクリプトは教育目的およびHackTheBoxのような許可された環境での使用を目的としています。明示的な許可なくシステムに対して使用することは違法です。
 rrespxwnss/cve-2025-63571
ChatGPTにおけるServer-Side Request Forgery(SSRF)を実証する概念実証であり、攻撃者がAIに任意のHTTPリクエストを強制させ、内部インフラストラクチャやクラウドメタデータを露出させることが可能になります。








