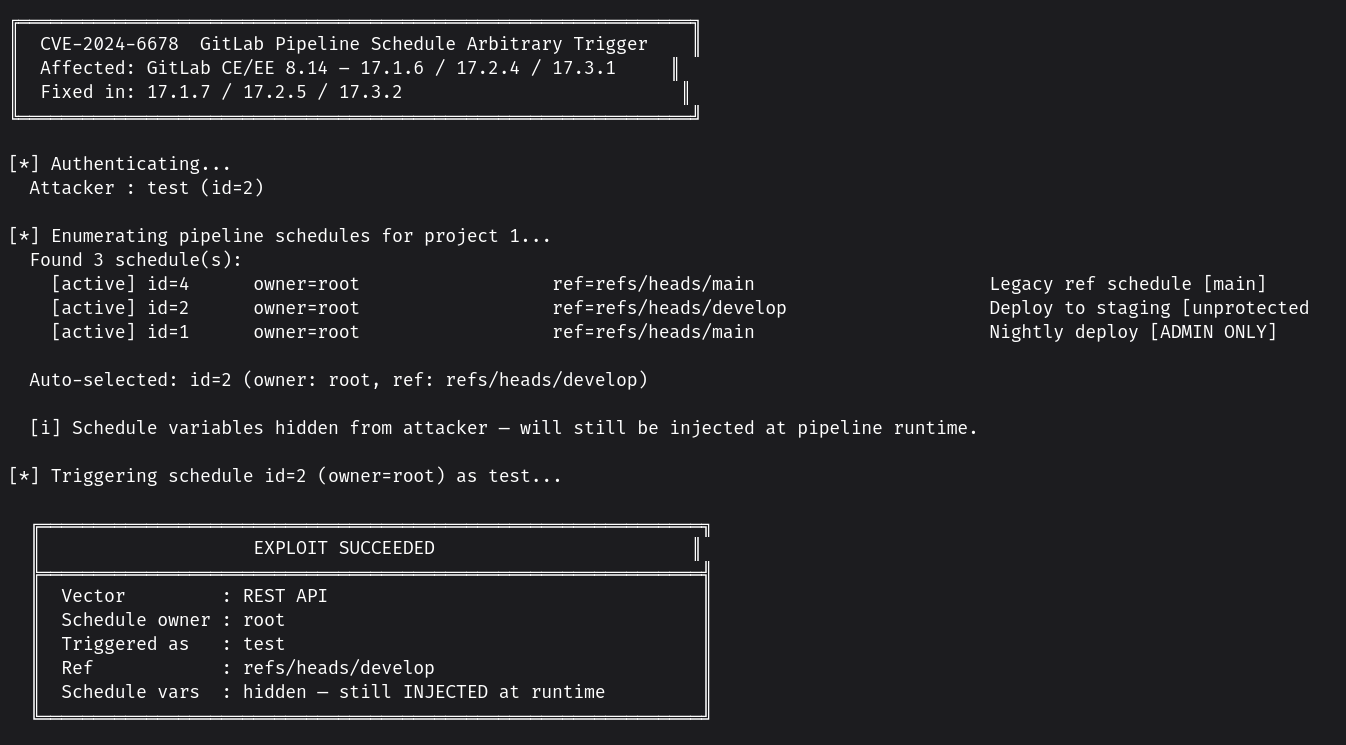
#1

 ajf8729/blacklotus
BlackLotus(aka CVE-2023-24932)の検出/修復スクリプト(Intune、ConfigMgr、および汎用利用向け)
 all3xj/fixing-google-secops-detections
Google Chronicle Curated Detections のチューニングとリファクタリングにより、アラート疲れを解消し、ロジックのギャップやバグを修正します。
 atlasvector/kestra-cve-2026-53576
Kestraにおける未認証RCEであるCVE-2026-53576のエンドツーエンドの再現とクロスレイヤー検出 - 基本的なPoCを超えて、よくあるDockerソケットの設定ミスがどのようにコンテナrootをホスト全体の侵害へと発展させるかを示します。
 cmnatic/dockerized-cve-2019-14287
CVE-2019-14287脆弱性のコンテナ化およびデプロイ可能な利用。詳細はREADME.mdを参照してください。
 gunyakit/cve-2025-1974-poc-exploit
Kubernetes Ingress-nginx RCE (IngressNightmare)
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Kubernetes上の15のAIサービング、ベクトルデータベース、MCP Helmチャートのセキュリティデフォルトに関するSoramiテクニカルレポートのためのエビデンスとデータ。
 gteissier/cve-2017-10617
Juniper Contrail XXE 脆弱性 (CVE-2017-10617) の概念実証エクスプロイト。Docker ベースのラボ環境でローカルファイル開示と資格情報抽出を実証します。
 damnkrishna/cve-2025-32433-lab
Erlang/OTP SSHサーバーにおけるSSHプロトコルのメッセージ処理の欠陥により、悪意のある攻撃者が有効な認証情報なしで影響を受けるシステムへ不正アクセスし、任意のコマンドを実行する可能性があります
 fabriziosalmi/tanstack-compromise-checker
TanStack npm サプライチェーン攻撃の兆候(CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)を検出するシェルスクリプト
 aoripus-ltd/januscape-hotfix
KVM/x86 shadow MMUのゲストからホストへの脱出脆弱性(CVE-2026-53359)の完全な修正コレクション。ゼロダウンタイムのライブパッチからカーネルアップグレードまで、すべての運用シナリオをカバーします。
 murrez/cve-2026-100835
CVE-2026-100835 の Python PoC: Contrast マニフェストの AllowedChipIDs/AllowedPIIDs を監査し、バージョンを検出し、Coordinator エンドポイントをプローブして aTLS アテステーションリレーのリスクを評価します。
 rahulreddykarne/cve-2026-15911-confluent_kafka
confluent-kafka における HashiCorp Vault KMS の TLS 証明書検証の無効化
 abhaybansal16/cve-2025-55182-lab
Dockerベースのラボで、React Server Components Flight Protocolにおける未認証RCEであるCVE-2025-55182(React2Shell)を再現し、PoCエクスプロイトとパッチ適用済みの比較を提供します。
 yifengchen-cc/cve-2026-8933
CVE-2026-8933の概念実証コード(C言語)。cgroupフリーズ、シンボリックリンク競合、udevルールインジェクションを利用してroot権限でコマンドを実行する、snap-confineのローカル権限昇格脆弱性です。
 cirocosta/lighty-sqlinj-demo
lighttpdのmod_mysql_vhostにおけるCVE-2014-2323 SQLインジェクションの教育用エクスプロイトデモ。Dockerベースのラボで実践的な脆弱性分析とパッチ適用を提供。
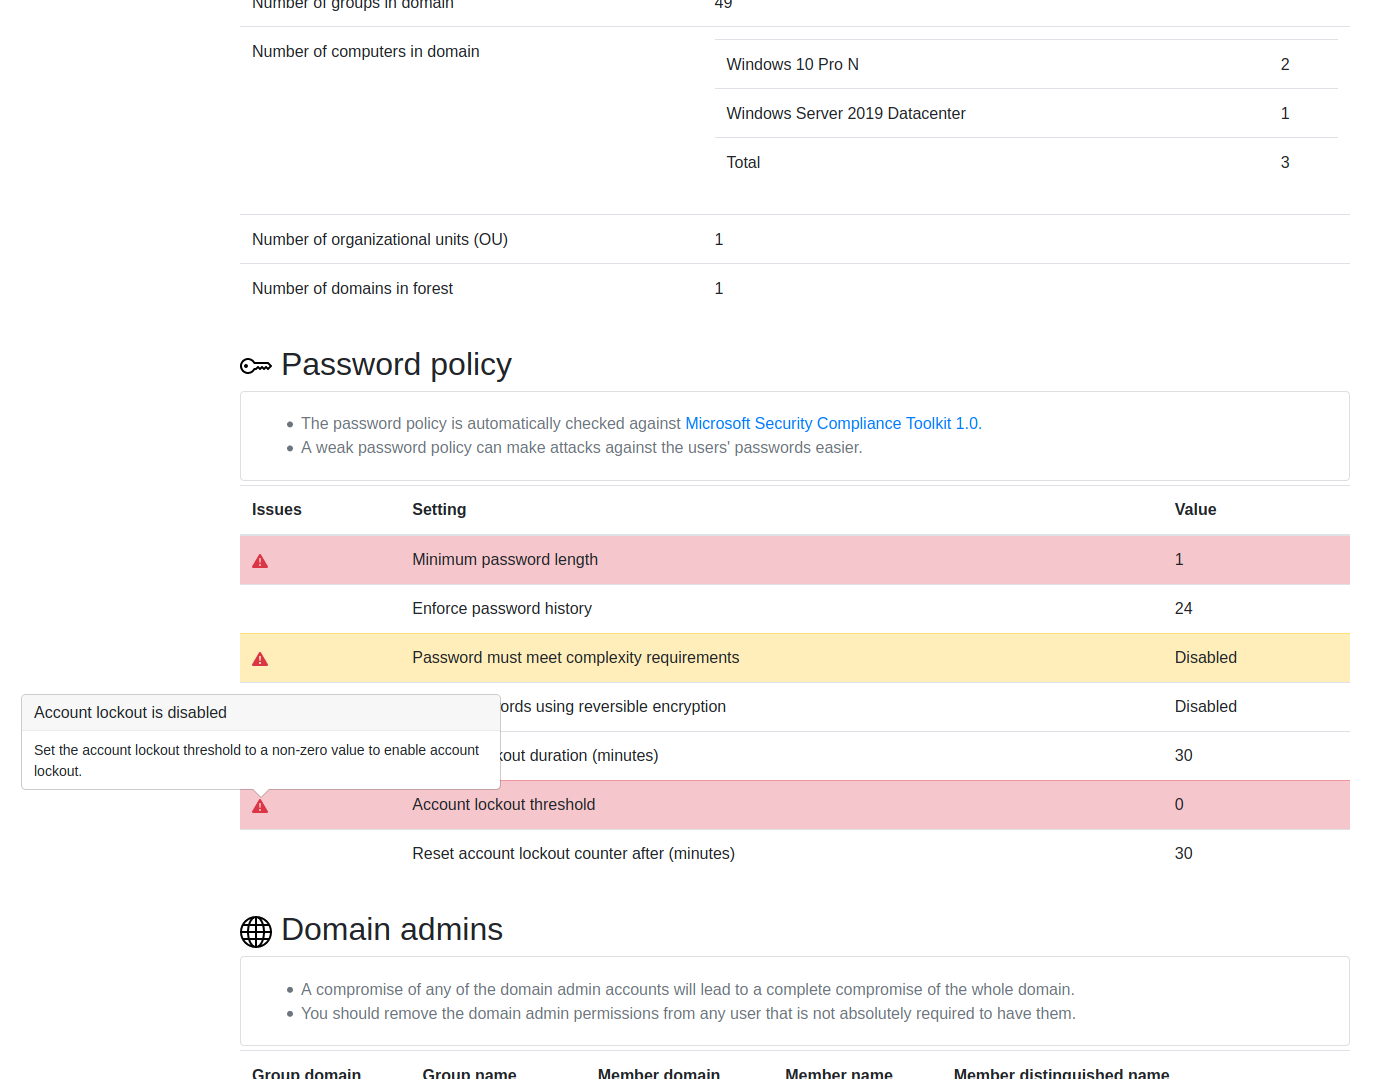 ncsc-fi/tiuku
Tiukuは、様々なシステムや環境をスキャンしてセキュリティ関連情報を収集し、結果をブラウザベースのユーザーインターフェースで表示するツールです。
 sdodson/cve-2026-46595-proof
golang.org/x/crypto/ssh における CVE-2026-46595 を実証する Go の概念実証。ストリップされたバイナリのシンボル検査とイメージスキャンを用いて、脆弱な NewServerConn の使用を検証する。