
 #1
クラウド環境(AWS、Azure、GCP)とそのサービスを評価、テスト、および保護するためのツール。
Kitploit おすすめ

 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431(Copy Fail)の検出スクリプト。カーネルバージョン、パッチの有無、カーネル設定、AF_ALGソケットの利用可能性、setuidバイナリ、および緩和策をチェックし、Linuxシステム上の脆弱性ステータスを判定します。
 blueteamsteve/cve-2021-41773
CVE-2021-41773用の脆弱なDockerイメージ
 xtuc/airgap
現代AI時代のセキュリティ:悪意のあるAIエージェントと悪質なnpmパッケージから防御する
 ajutamangdev/hatiyar
モジュール式侵入テストフレームワークであり、Metasploit風の対話型シェル、事前構築済みCVEエクスプロイトモジュール、および許可されたセキュリティ評価のためのクラウド/ネットワーク偵察機能を備えています。
 nightwatchcybersecurity/airflowscan
Apache Airflowのセキュリティを向上させるためのチェックリストとツール
 helixar-ai/mcp-security-checklist
MCPの採用が急速に進んでいます。セキュリティガイダンスは遅れを取っています。このチェックリストは、セキュリティエンジニア、プラットフォームチーム、技術リーダーに対して、内部ツールであれ顧客向けAIエージェントであれ、MCPデプロイメントを保護するための明確で実践可能なベースラインを提供します。
 abraxas/cve-2026-103956-loom-unauth
CVE-2026-103956 - Loom for AWS - 重大 - 認証バイパス - IdPが設定されていない場合、未認証のスーパー管理者
 parasimpaticki/awesome-appsec-interview
アプリケーションセキュリティ(AppSec)面接の準備に役立つ、厳選されたリソース、練習問題、学習教材のリスト
 aquasecurity/trivy-plugin-kubectl
KubernetesリソースのイメージをスキャンするTrivyプラグイン
 pokerfacesad/cve-2021-1056
GPUコンテナセキュリティに関連するCVE-2021-1056のPoC
 typhoon1217/cve-2026-98432-mitigation
CVE-2026-98432(Linux IPv4 TCP ireq_opt の use-after-free)に対する一時的な緩和策:IP オプション付きの IPv4 TCP をドロップし、MPTCP を無効化します。テスト済みスクリプト+検証付き。EN/KO。
 ustayready/outpost
AWSテストおよびレポート管理ツール
 darryk10/cve-2021-25735
CVE-2021-25735 用のエクスプロイトで、ノードラベル操作による Kubernetes Validating Admission Webhook のバイパスを実証します。デプロイ可能な Docker コンテナと Webhook 登録スクリプトを含みます。
 falconforceteam/falcondash
Azure 検出パフォーマンスメトリクスを可視化・探索するワークブックダッシュボード。セキュリティチームが検出ルールを測定し、プロアクティブに維持するのに役立ちます。
 ecomtech-oss/pisc
公開OCIイメージ(Dockerイメージ)セキュリティチェッカー
 nccgroup/sfpoldevchk
Salesforceポリシー逸脱チェッカー
 knqyf263/cve-2018-1111
Dockerベースのラボ環境で、CVE-2018-1111(DynoRoot)を再現・悪用し、自動化された攻撃者スクリプトと被害者スクリプトを用いて実践的なセキュリティトレーニングを行うための環境です。
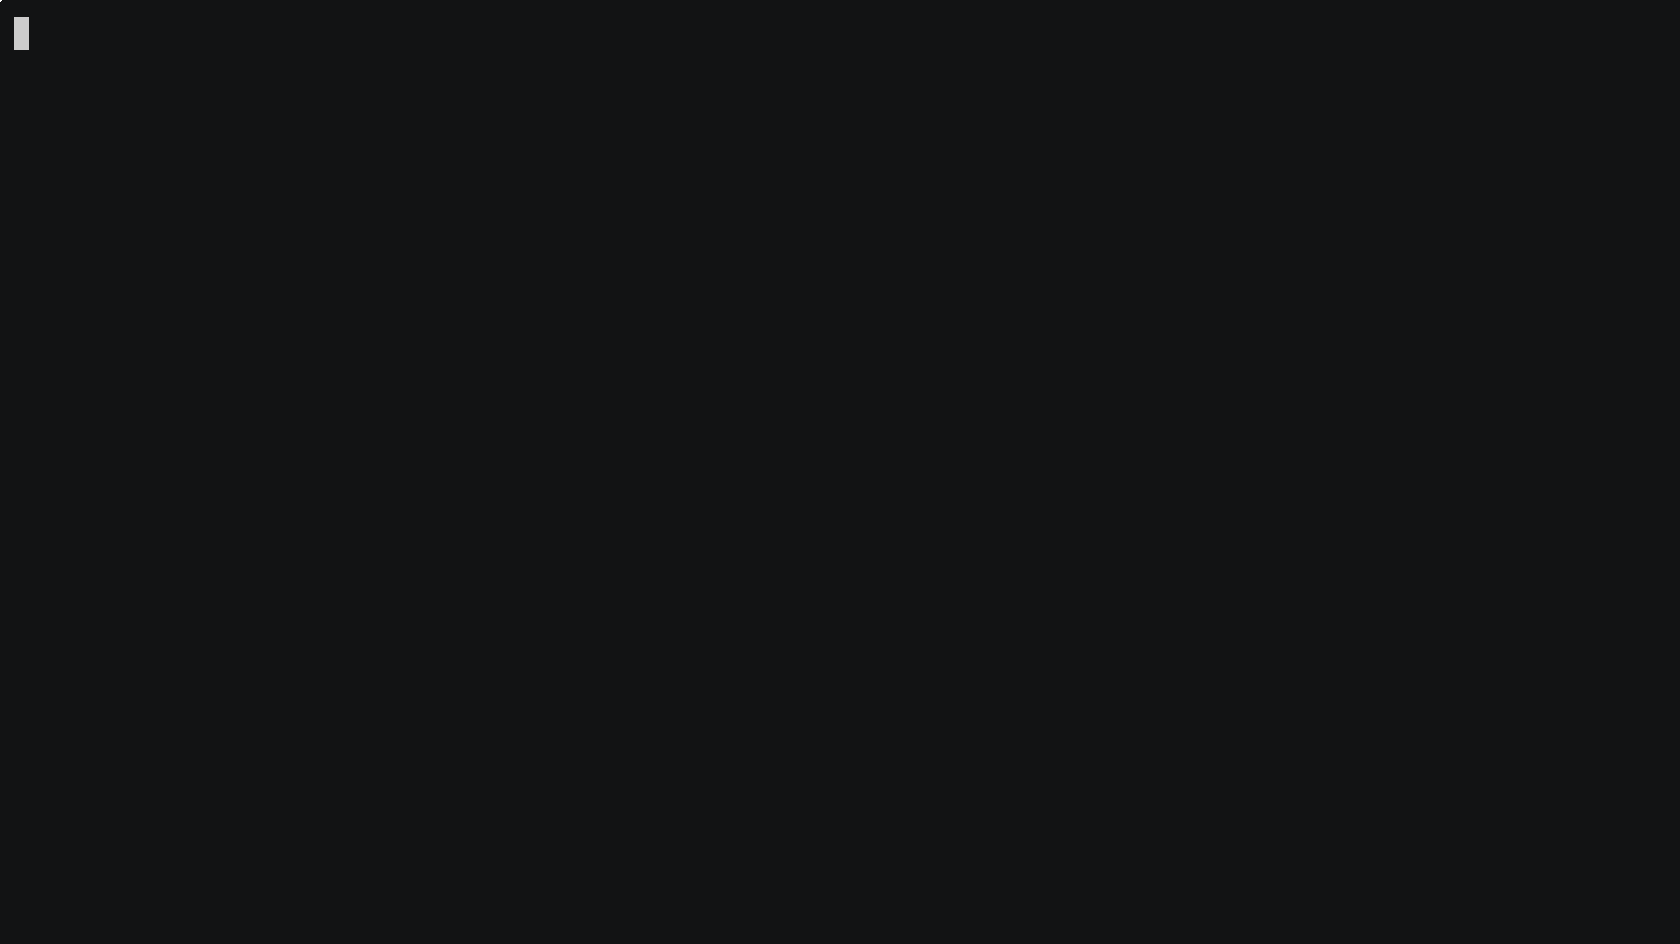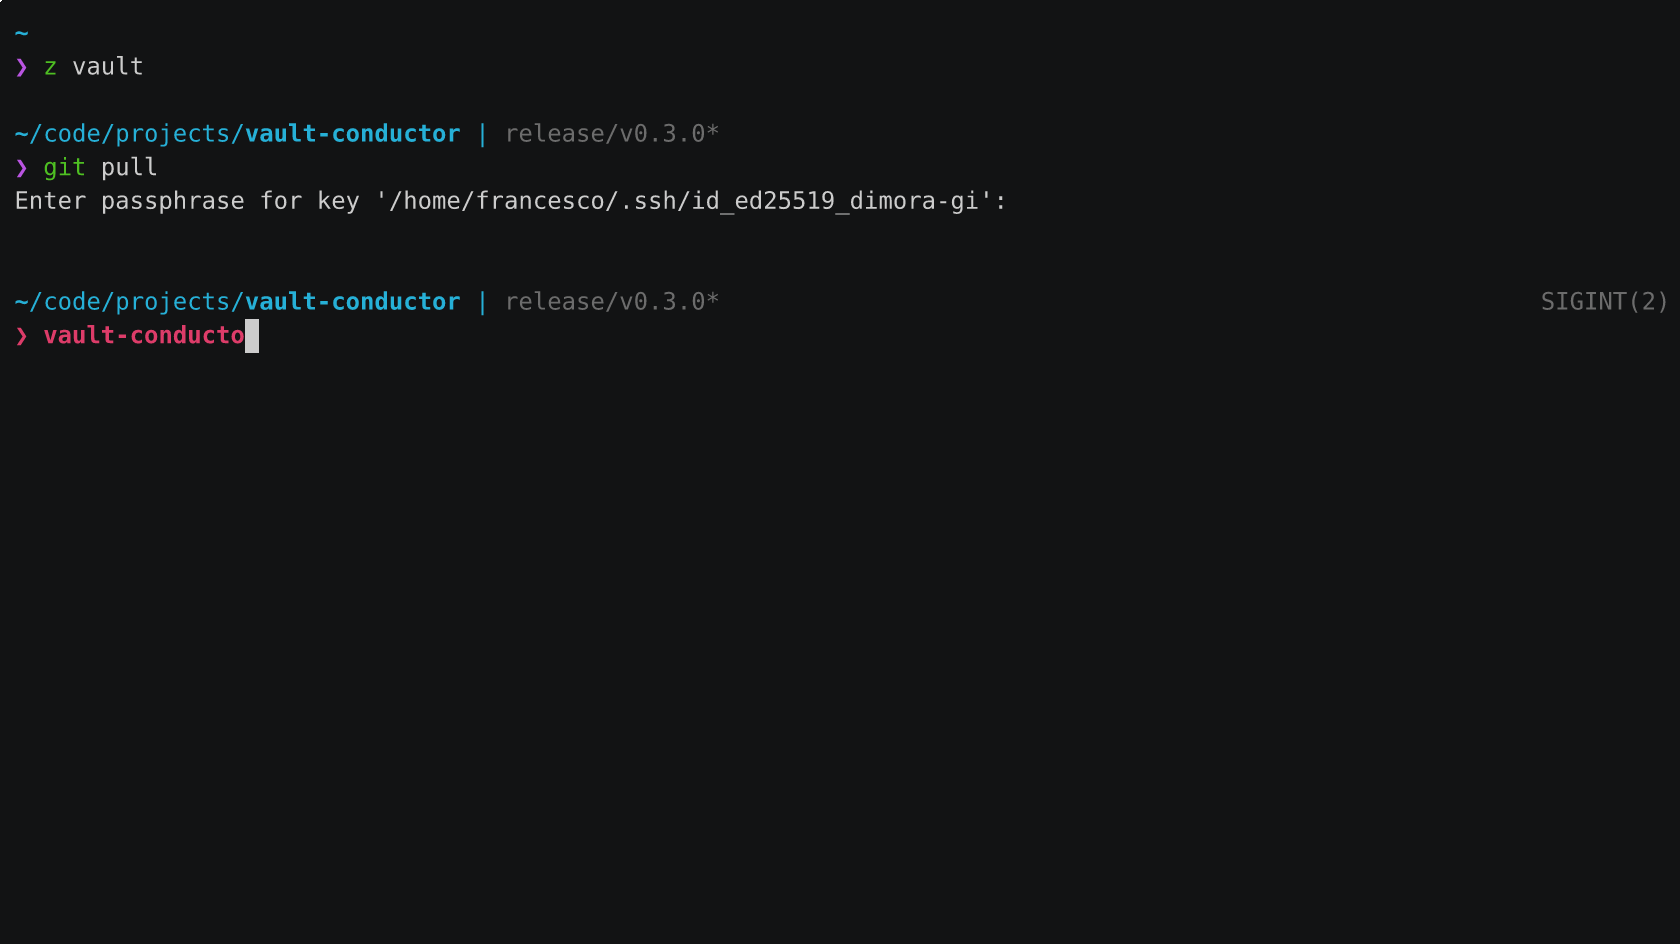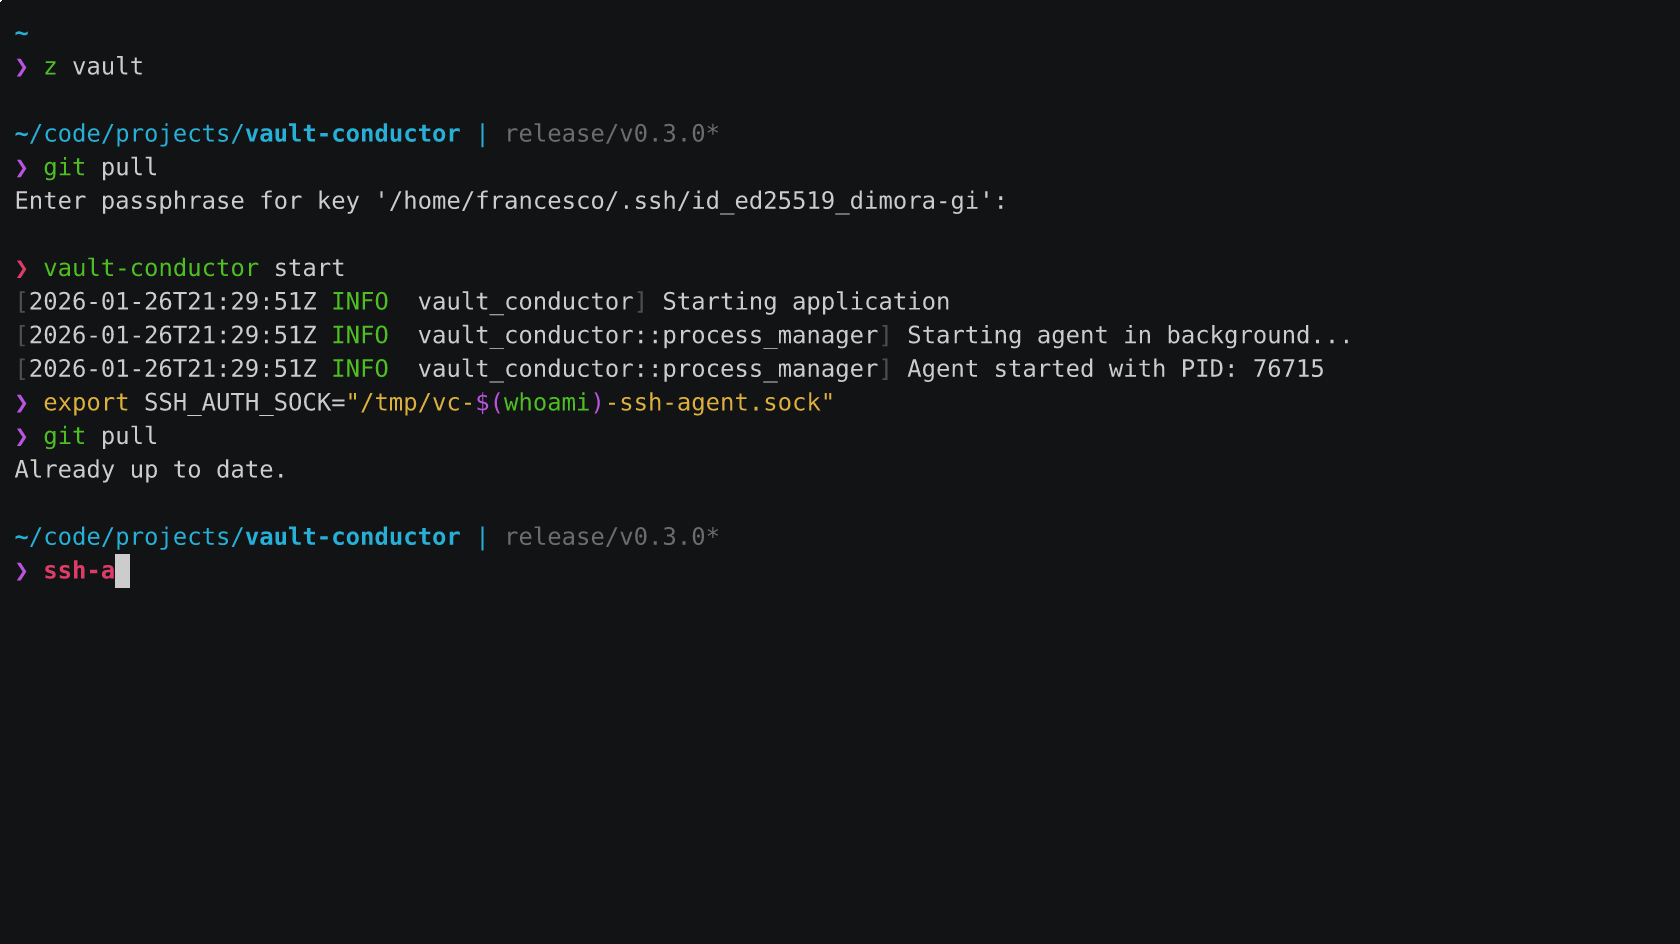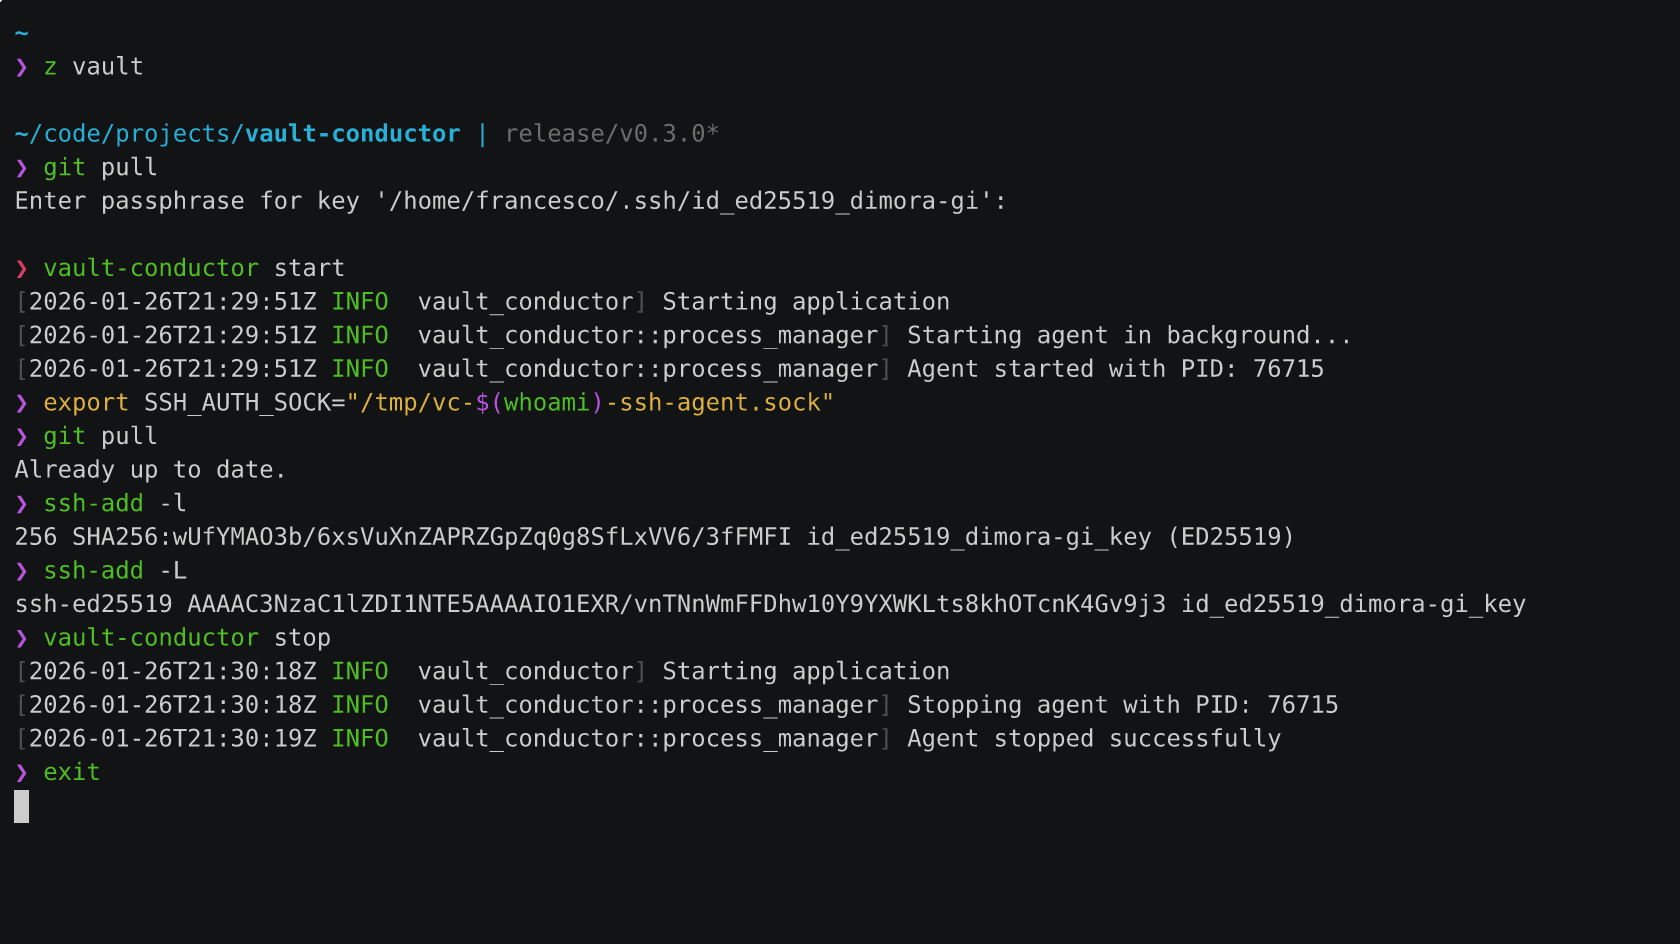 pirafrank/vault-conductor
Bitwarden Secrets Managerに保存されたSSH鍵を提供するSSHエージェント








