#1

 lucab85/log4j-cve-2021-44228
Ansibleプレイブックで、Red HatのLog4j検出スクリプトを自動化し、GPG検証付きでLinuxホストをCVE-2021-44228(Log4Shell)脆弱性についてスキャンします。
 makerchecker/makerchecker
AIエージェント向けのオープンソースセキュリティゲートウェイおよび静的スキャナー。ロールベースのアクセス制御(RBAC)、ヒューマンインザループ承認、職務分離、暗号署名付きでオフライン検証可能な監査ログを適用します。
 manishrawat21/cisa-kev-threat-intel-orchestrator
新たに悪用されるCVEをCISA Known Exploited Vulnerabilities (KEV) カタログから、毎週自動的に本番対応のSigma検出ルールに変換するゼロタッチパイプライン。
 g4bri-3l3/idwolf
Read-only Active Directory & Microsoft Entra ID hygiene auditor in pure PowerShell. Collect once, analyze offline: deterministic findings, attack…
 nccgroup/cowcloud
リコン(偵察)および脆弱性スキャンのワークロードを分散するためのサーバーレスAWSソリューション。Web UIからタスクを送信し、EC2ワーカーがNmapなどのツールを使用したカスタムPythonスクリプトを実行します。
 rohansx/wardn
AIエージェントのためのクレデンシャル分離。エージェントは実際のAPIキーを一切見ることがありません - 構造的保証であり、ポリシーではありません。
 giordanosconti/icloudkitextractor
iCloud認証、CloudKit/MMCSバックアップのダウンロード、Octagon/PCS復旧(ADP、リカバリーキー、ロックダウンモード)に対応する実験的な.NET/WPFフォレンジックツールキット。Giordano Scontiによる研究用ソフトウェア —…
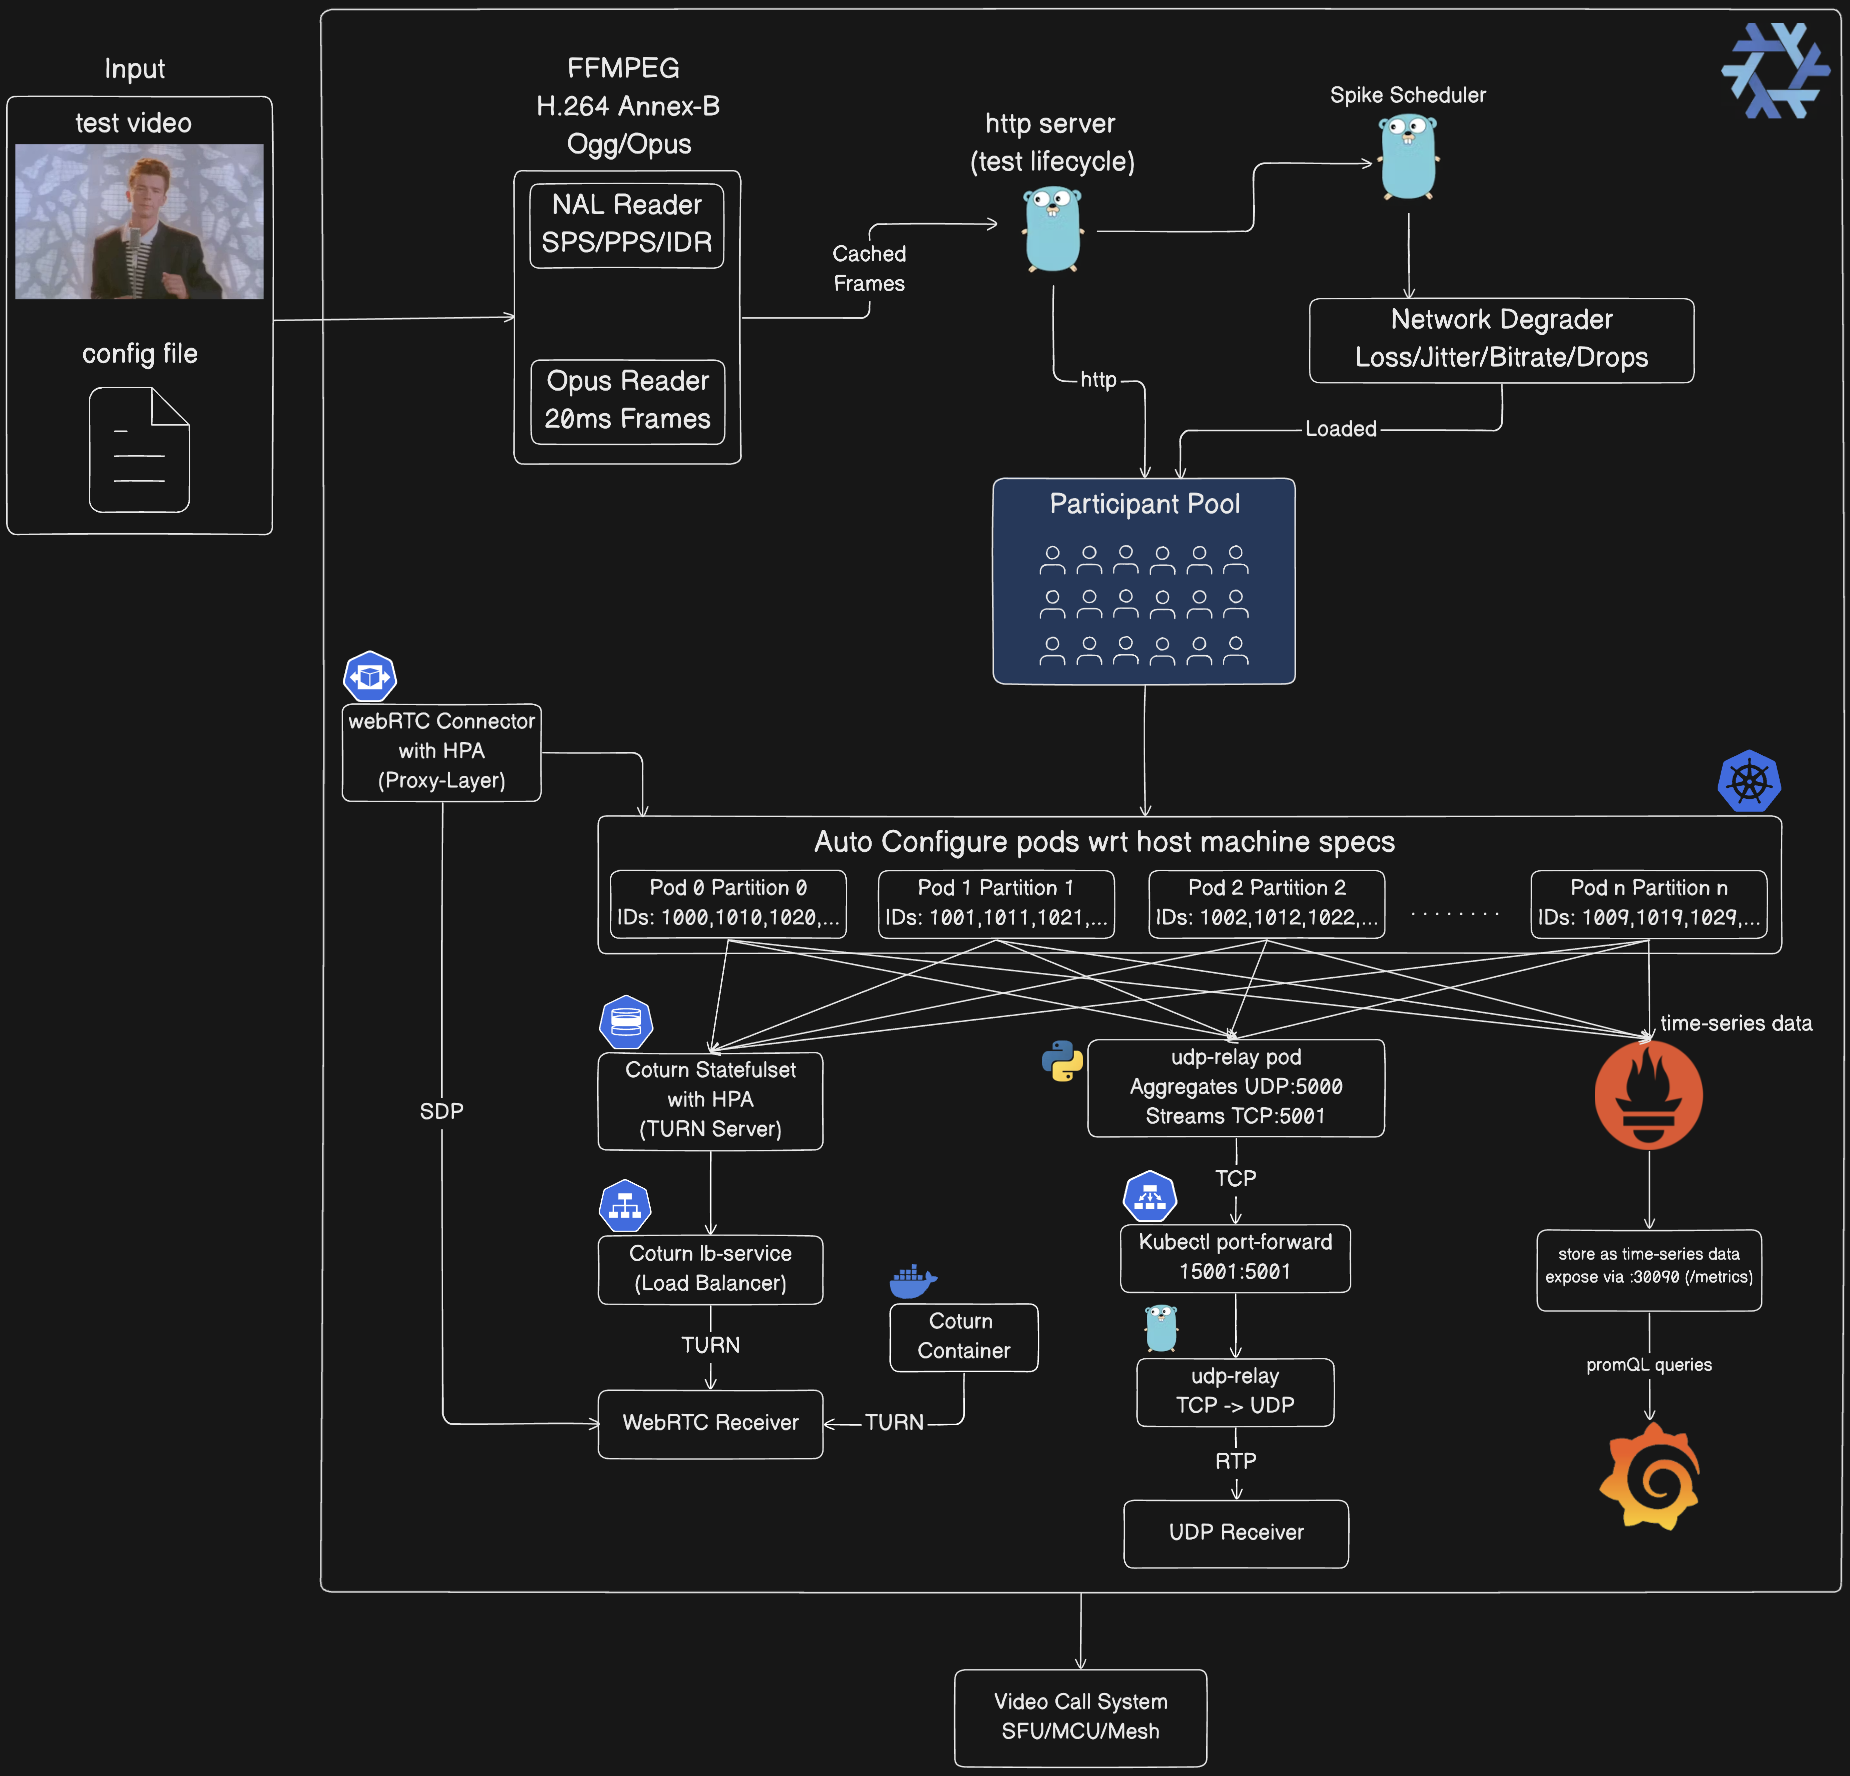 mdsadiqmd/av-chaos-monkey
Audio Video Testing(webRTCおよびUDP)向けのChaos Monkey
 wenekar/procinfo
プロセス情報をbashから直接取得、最小限の依存関係。

 wearecloudar/s3-account-search
S3 アカウント検索
 sandboxec/sandboxec
Linux向けの軽量なコマンドサンドボックスで、デフォルトでセキュア、Landlock上に構築されています。
 al0ne/cloud-audit
Tencent CloudとAWS向けに、異常検知、ブラックリストルール、ベースライン分析を使用してクラウドプラットフォームのログを定期的に監査し、AK/SK認証情報の不正使用を検出する自動化されたクラウドセキュリティ監査ツール。
 6mile/gimmepatz
バグ報奨金ハンター、ペンテスター、レッドチーム向けの Personal Access Token (PAT) 偵察ツール
 raesene/cve-2022-23648-poc
CVE-2022-23648 の PoC
 aquasecurity/trivy-plugin-aqua
TrivyをAqua Securityプラットフォームと統合し、IaC、パイプライン、依存関係の脆弱性と設定ミスをスキャンするためのプラグイン。
 owasp/vulnerable-container-hub
VULCONHUBは、セキュリティを学び実践するための、自分専用のハンズオン脆弱コンテナイメージを構築するファイルへのアクセスを提供します。