
 #1
クラウド環境(AWS、Azure、GCP)とそのサービスを評価、テスト、および保護するためのツール。
Kitploit おすすめ
 owasp/quantum-security-project
ベンダー中立のOWASPプロジェクトで、量子時代のセキュリティリスクをTop 10リスクリスト、緩和ガイダンス、ポスト量子暗号移行および量子プラットフォームセキュリティ向けの脅威モデルとともにマッピングします。
 awslabs/threat-modeling-mcp-server
構造化されたSTRIDEベースの脅威モデリングのためのMCPサーバー。自動コード検証、ビジネスコンテキスト分析、MarkdownおよびJSON形式での包括的レポート生成を備えています。
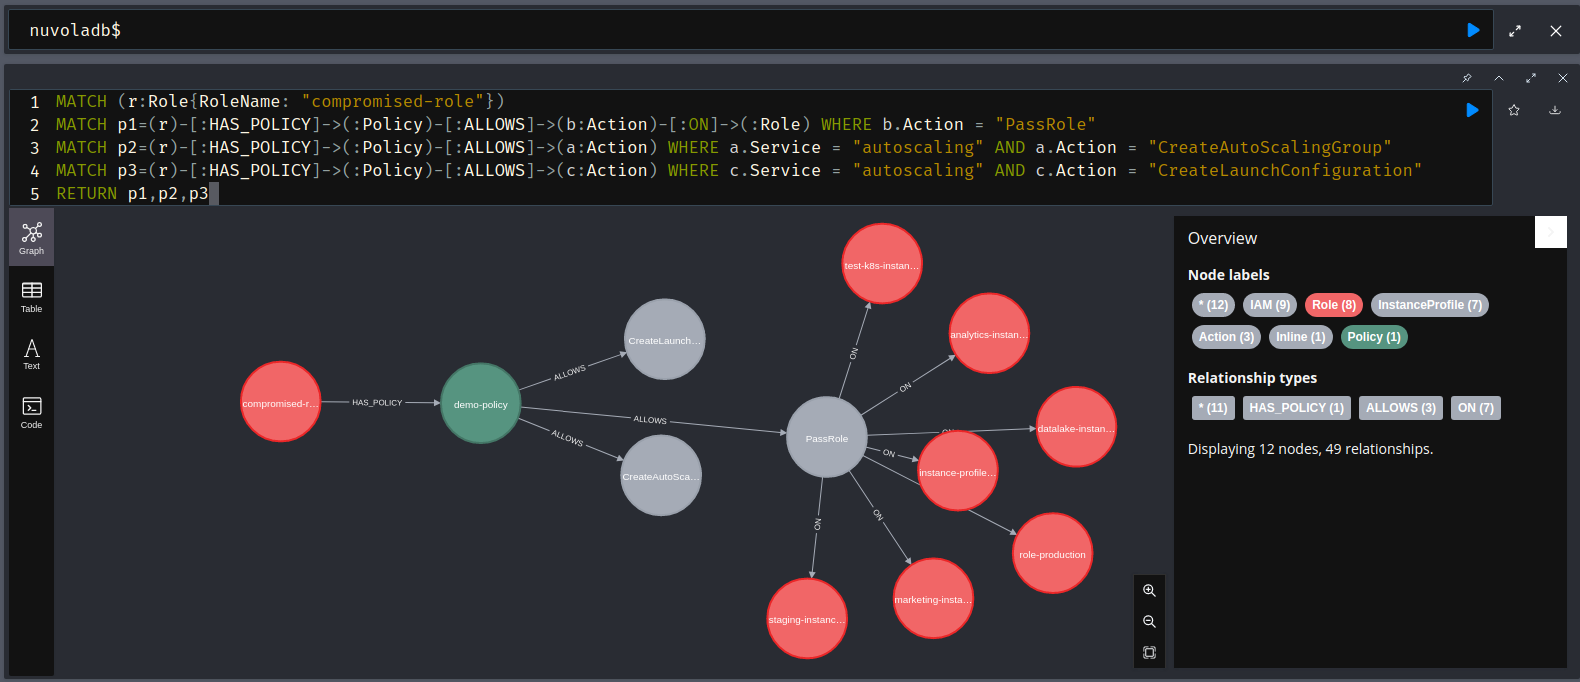 primait/nuvola
グラフベースのAWSセキュリティ分析ツール。クラウド設定をダンプし、誤設定を検出し、Neo4jデジタルツインと拡張可能なYAMLルールを使用して攻撃経路をマッピングします。
 anssi-fr/dfir-o365rc
Office 365およびAzureログ収集のためのPowerShellモジュール
 praetorian-inc/trajan
マルチプラットフォーム対応のCI/CD脆弱性検出および攻撃自動化ツールで、パイプライン構成のセキュリティ上の弱点を特定します。
 node9-ai/node9-proxy
AIエージェントのアクセス制御。Claude Code、Codex、Gemini、Cursor、および任意のMCPサーバーが実行を許可される操作を設定し、リスクの高いアクションを実行前にレビューし、すべてのアクションを記録に残します。
 shabarkin/aws-enumerator
600以上のAPI呼び出しを使用した読み取り専用のAWSサービス列挙ツール。ペネトレーションテスト中のクラウド偵察、情報ダンプ、結果分析に対応。
 dev-sec/ssh-baseline
DevSec SSH Baseline - InSpec Profile
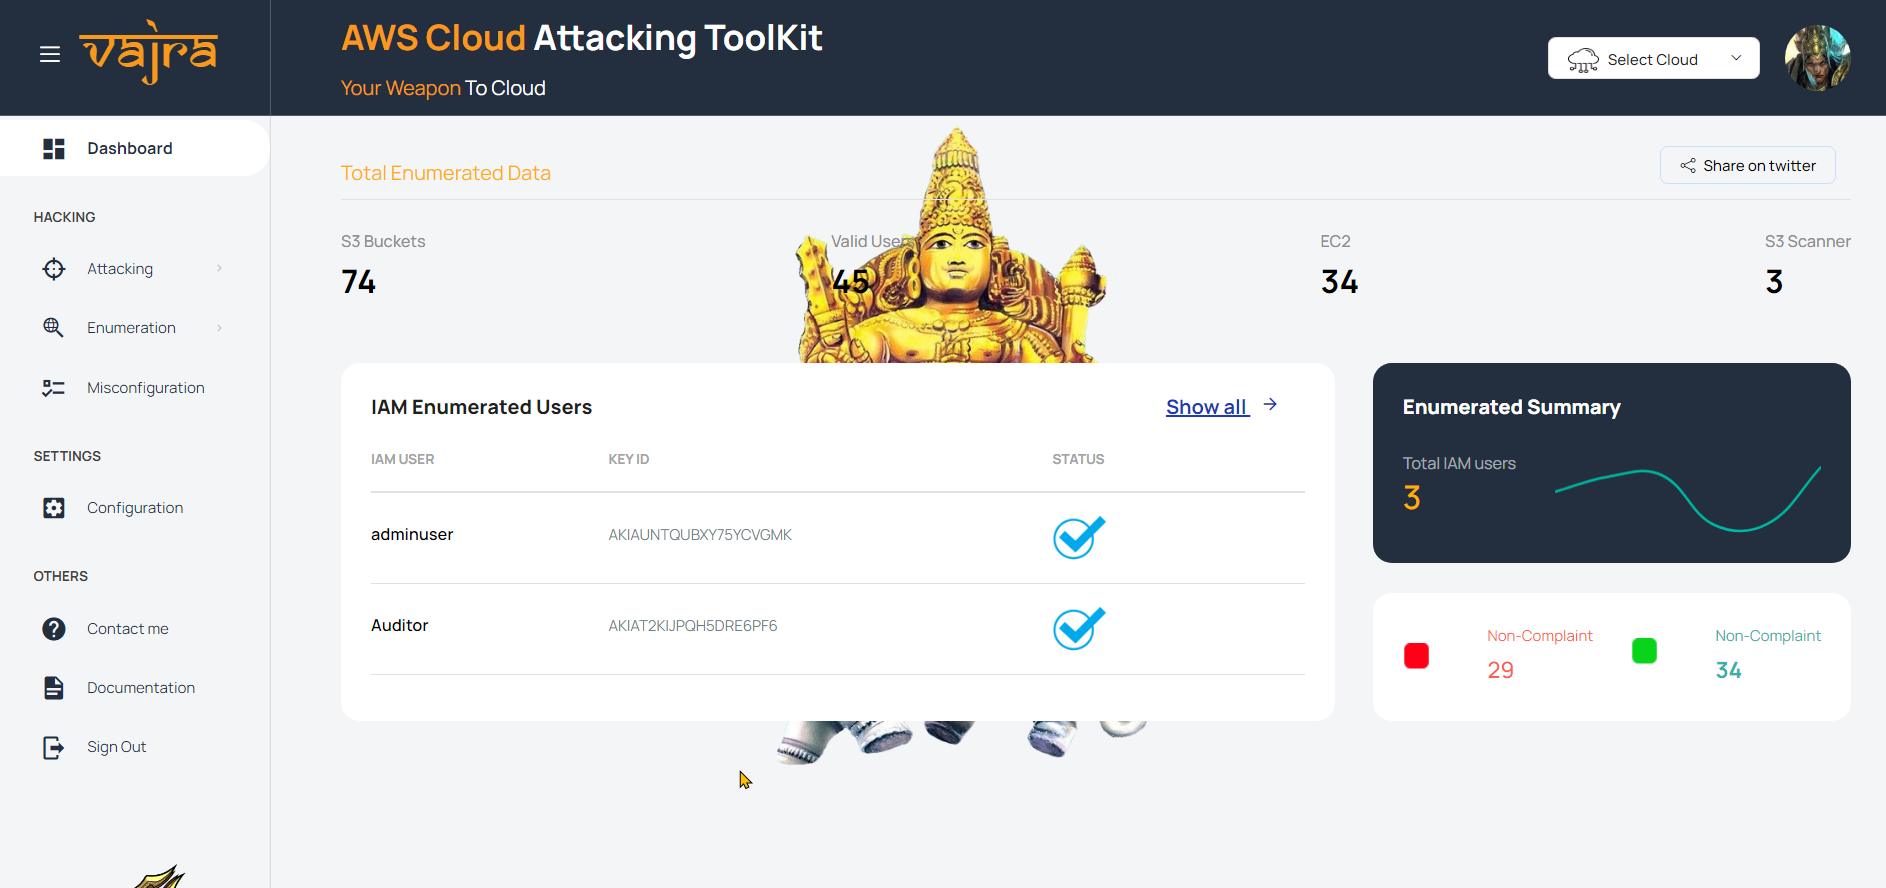 trouble-1/vajra
Vajraは、対象のAzureおよびAWS環境に対する攻撃と列挙を行うための複数の手法を備えたUIベースのツールです。より良いユーザー体験のために、Python Flaskモジュールで構築された直感的なWebベースのユーザーインターフェースを特徴としています。このツールの主な焦点は、さまざまな攻撃手…
 russellromney/turbolite
SQLite VFS with sub-100ms cold JOIN queries from S3 + page-level compression and encryption
 kstenerud/yoloai
あなたのエージェントはセキュリティリスクです。だから、そのように扱ってください。yoloAIはAIエージェントのサンドボックス化を正しく実現します。
 q3k/cve-2019-5736-poc
CVE-2019-5736(Dockerエスケープ)の非武装化された概念実証(PoC)
 videns/vulners-scanner
vulners.comの監査APIに基づく脆弱性スキャナー
 opsxcq/exploit-cve-2014-6271
Shellshockエクスプロイト + 脆弱な環境
 shipsecai/studio
セキュリティチーム向けのワークフロー自動化
 bert-janp/entratrace
Microsoft Entra IDを標的とする攻撃ツールの観測可能なAPIエンドポイントとユーザーエージェントを文書化する防御研究ツールであり、検知エンジニアリングとインシデント対応を支援します。
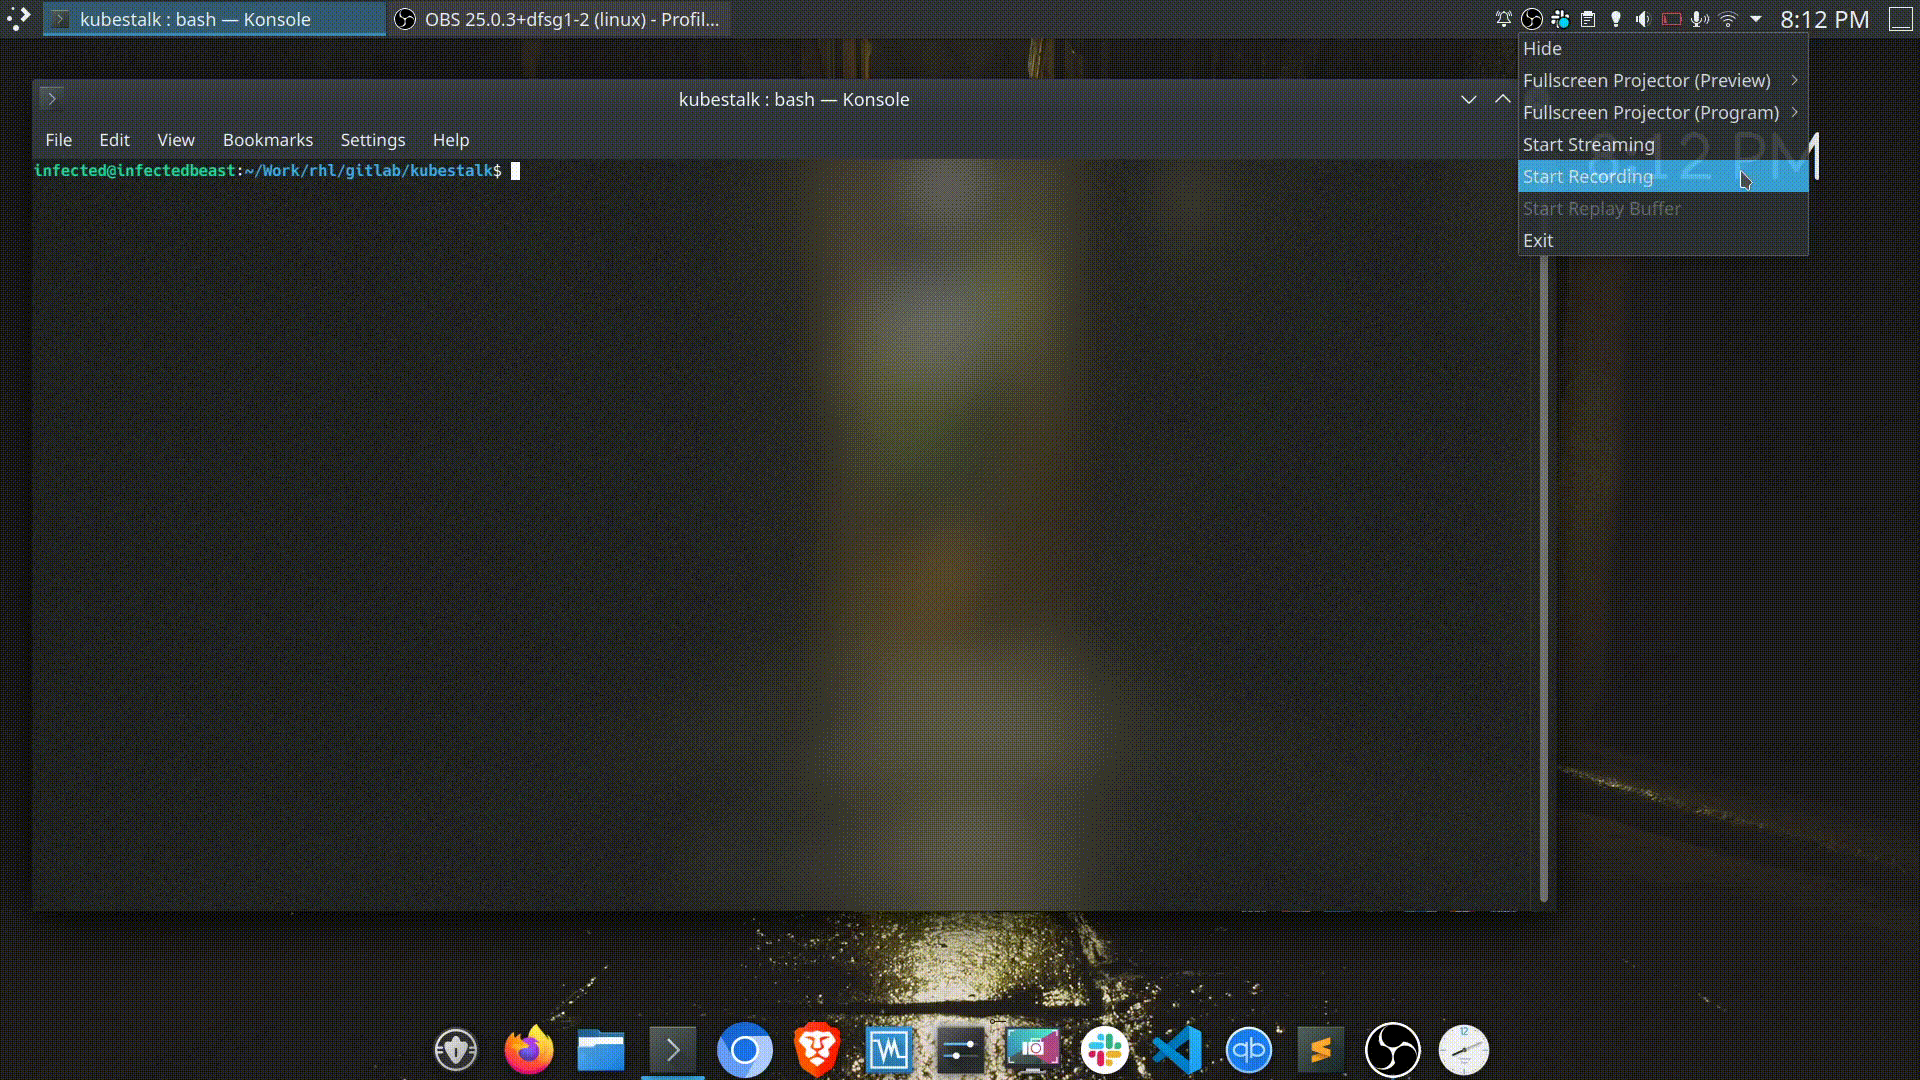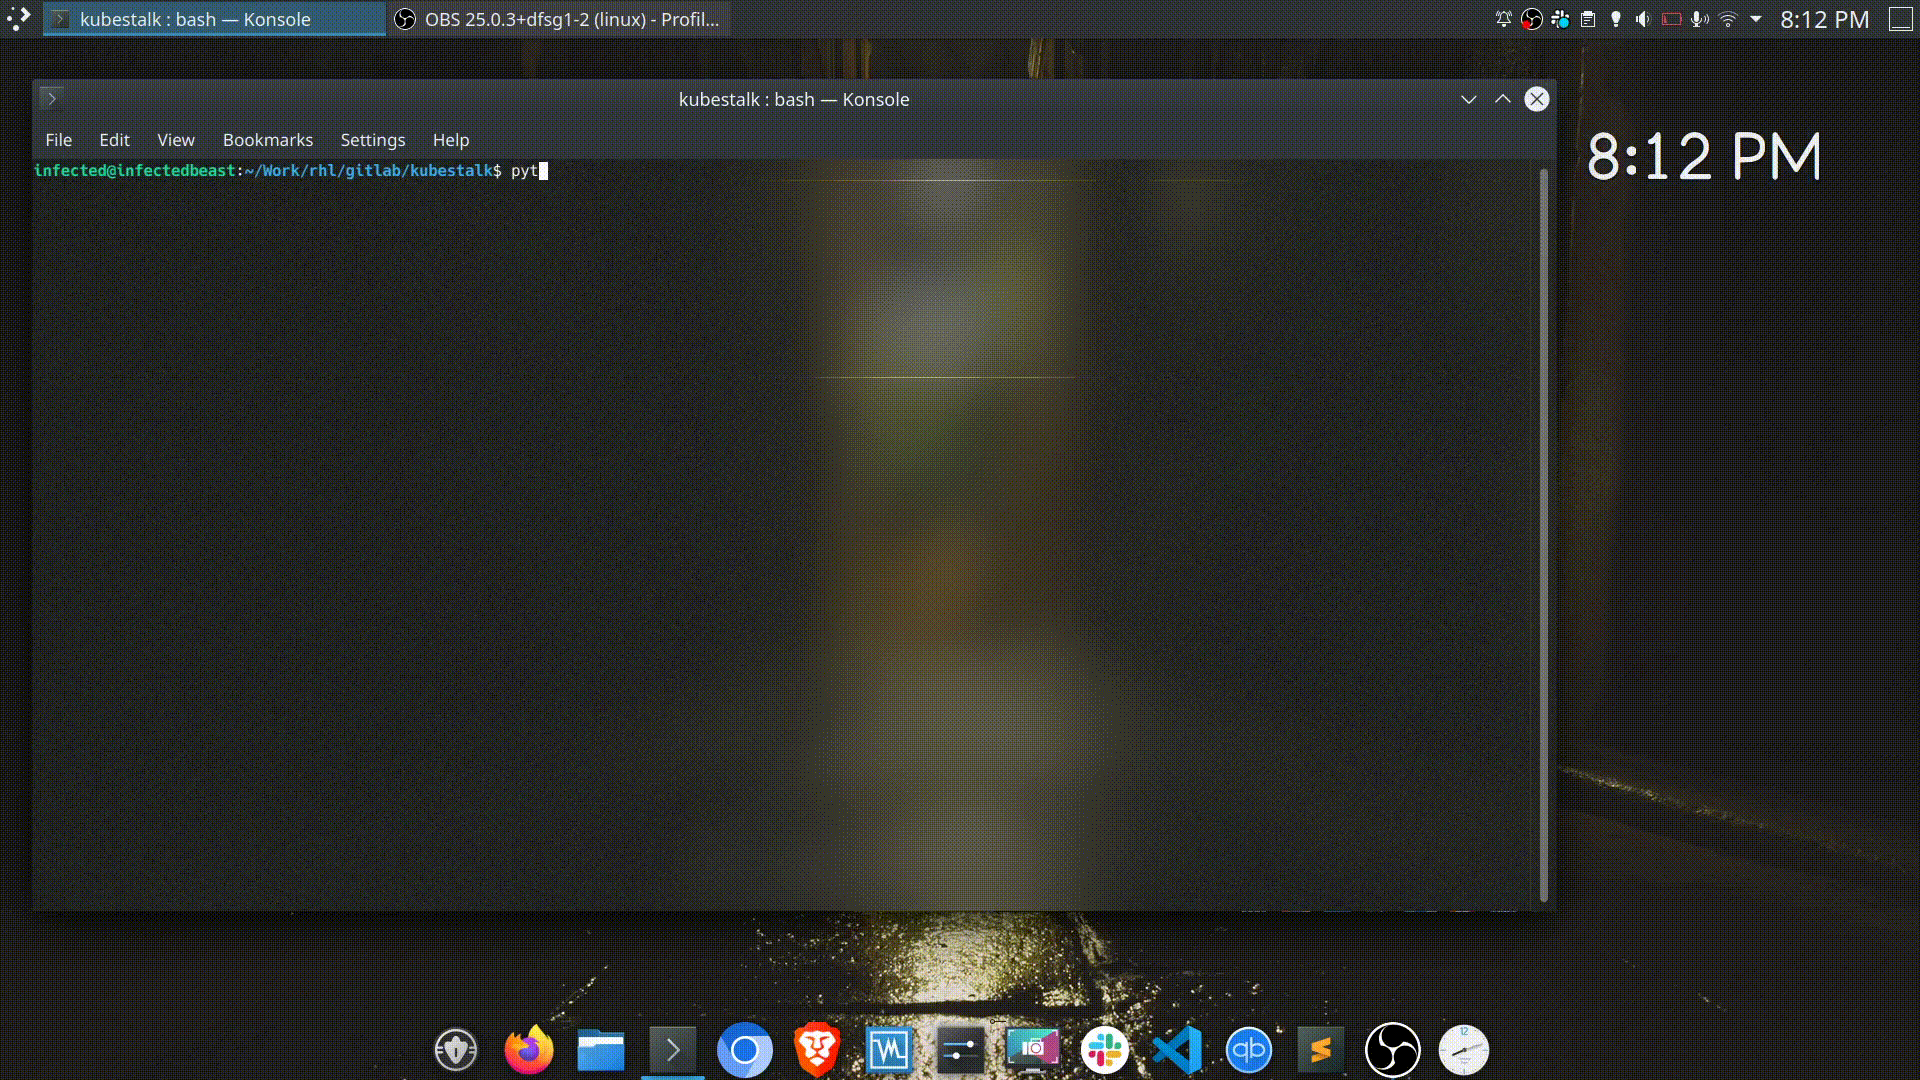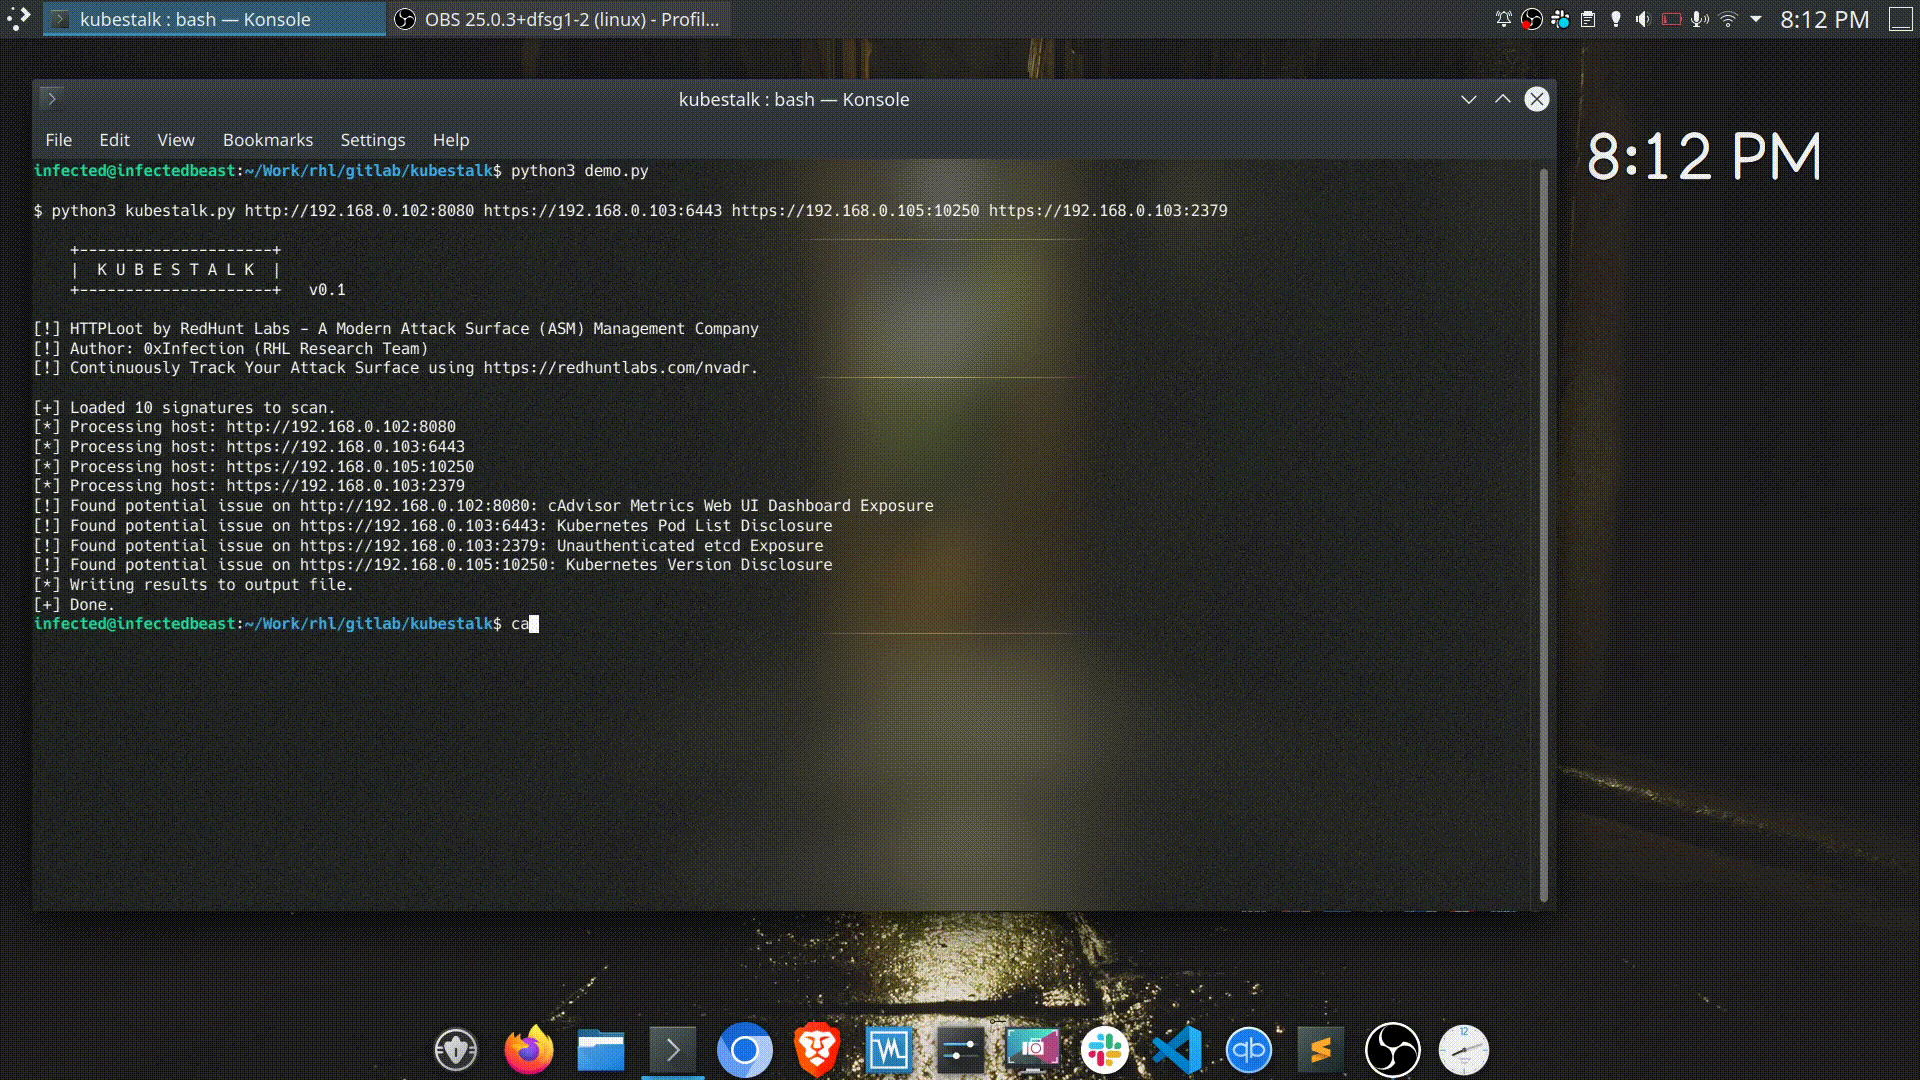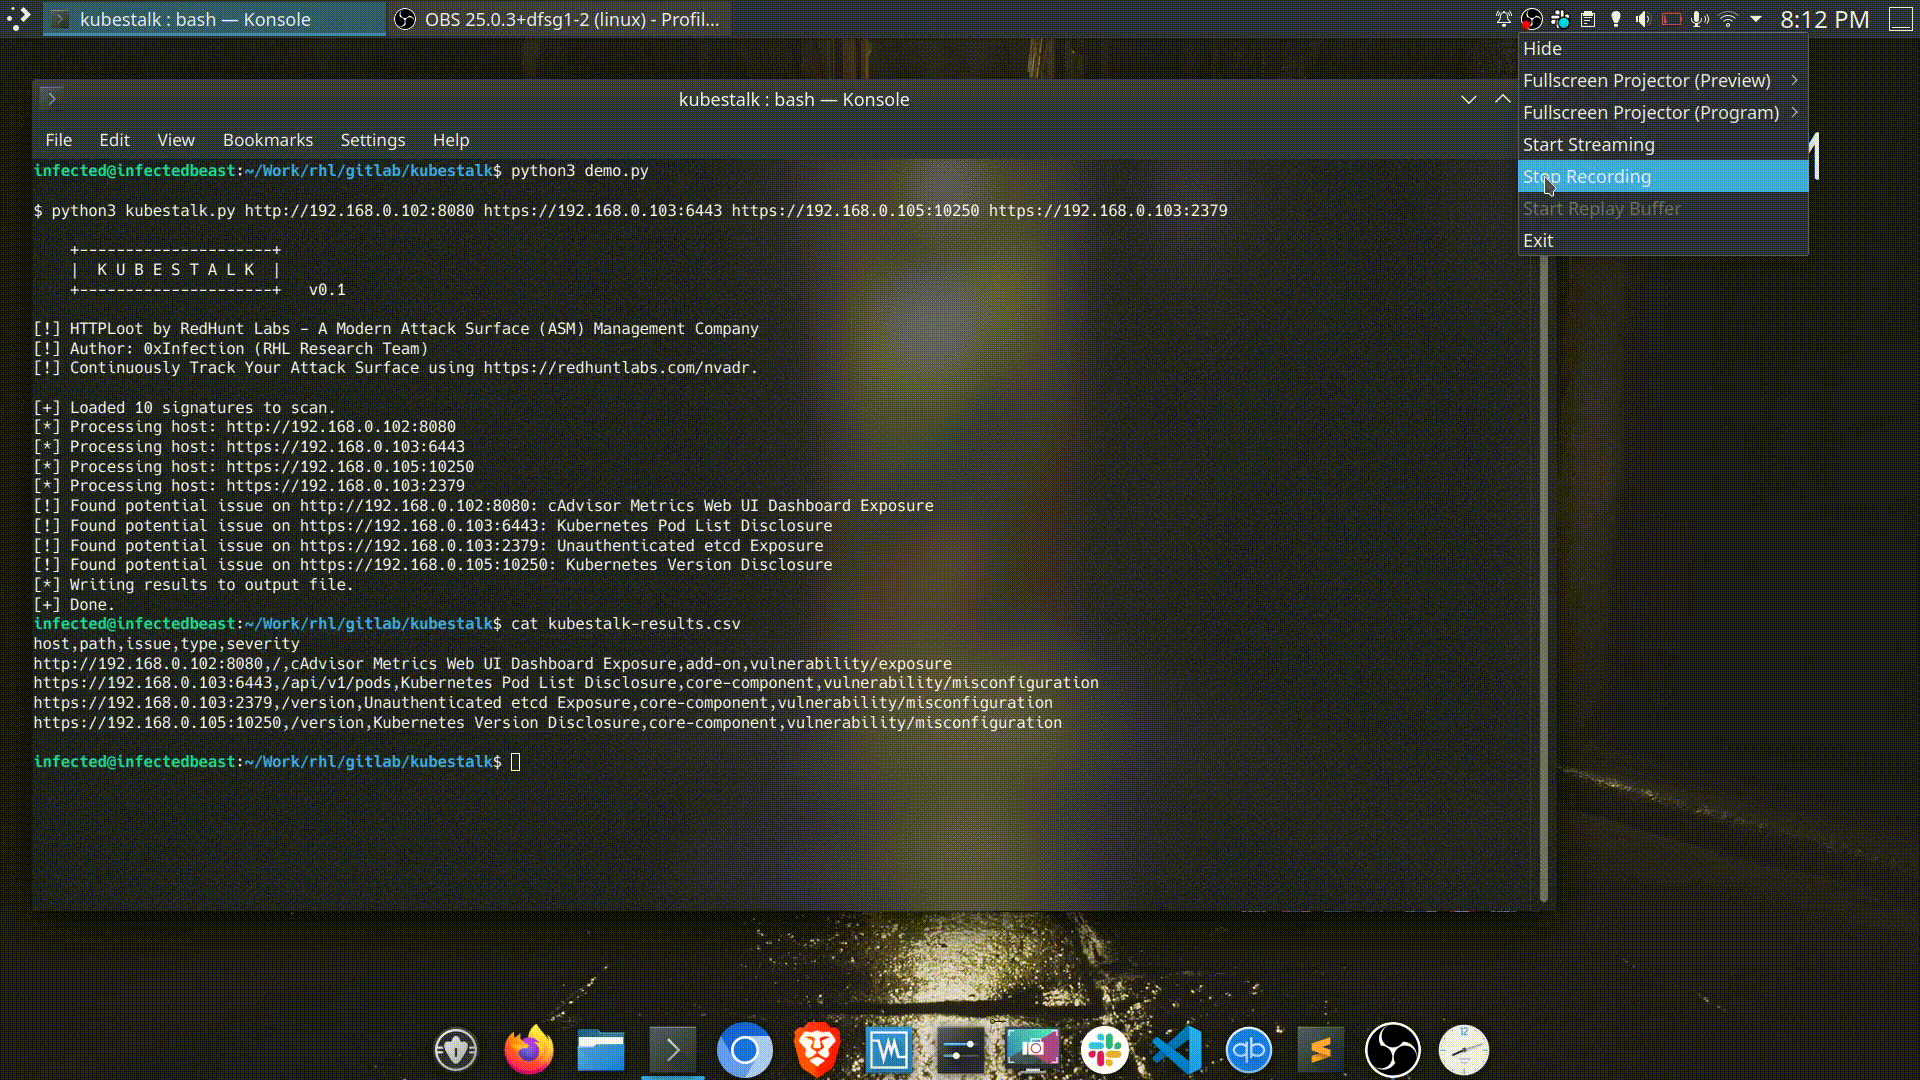 redhuntlabs/kubestalk
ブラックボックス型のKubernetes攻撃対象領域発見ツール。署名ベースのスキャンを使用して、保護されていないクラスター、露出したダッシュボード、および設定ミスを調査します。
 dipjyotimetia/hybridtestframework
Web、API、クラウド、イベント、およびセキュリティのエンドツーエンドテスト








