#1
 lightspin-tech/red-kube
kubectlベースのRed Team K8Sアドバーサリーエミュレーション
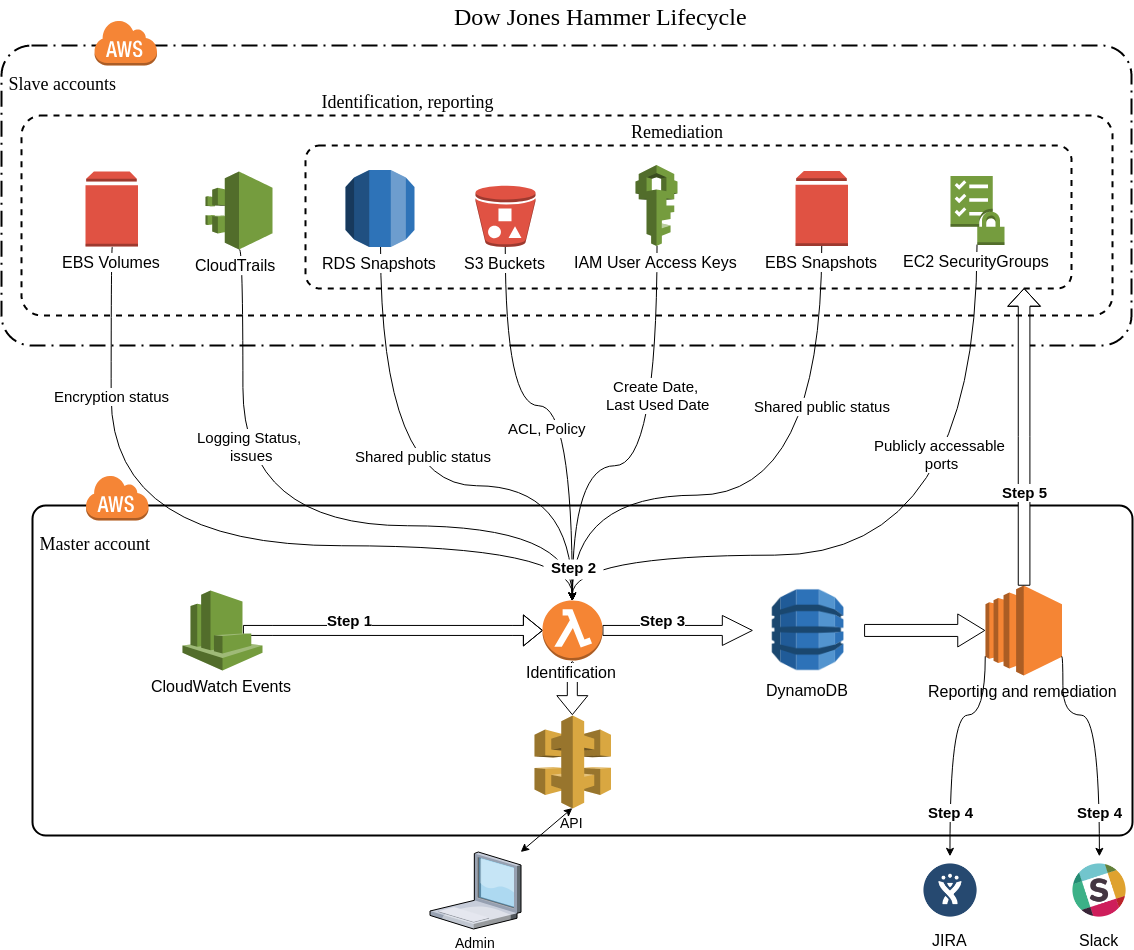 dowjones/hammer
Dow Jones Hammer : クラウドをクラウド(AWS)の力で守る
 dev-sec/chef-os-hardening
このChef Cookbookは多数のセキュリティ関連設定を提供し、包括的な基本保護を実現します。
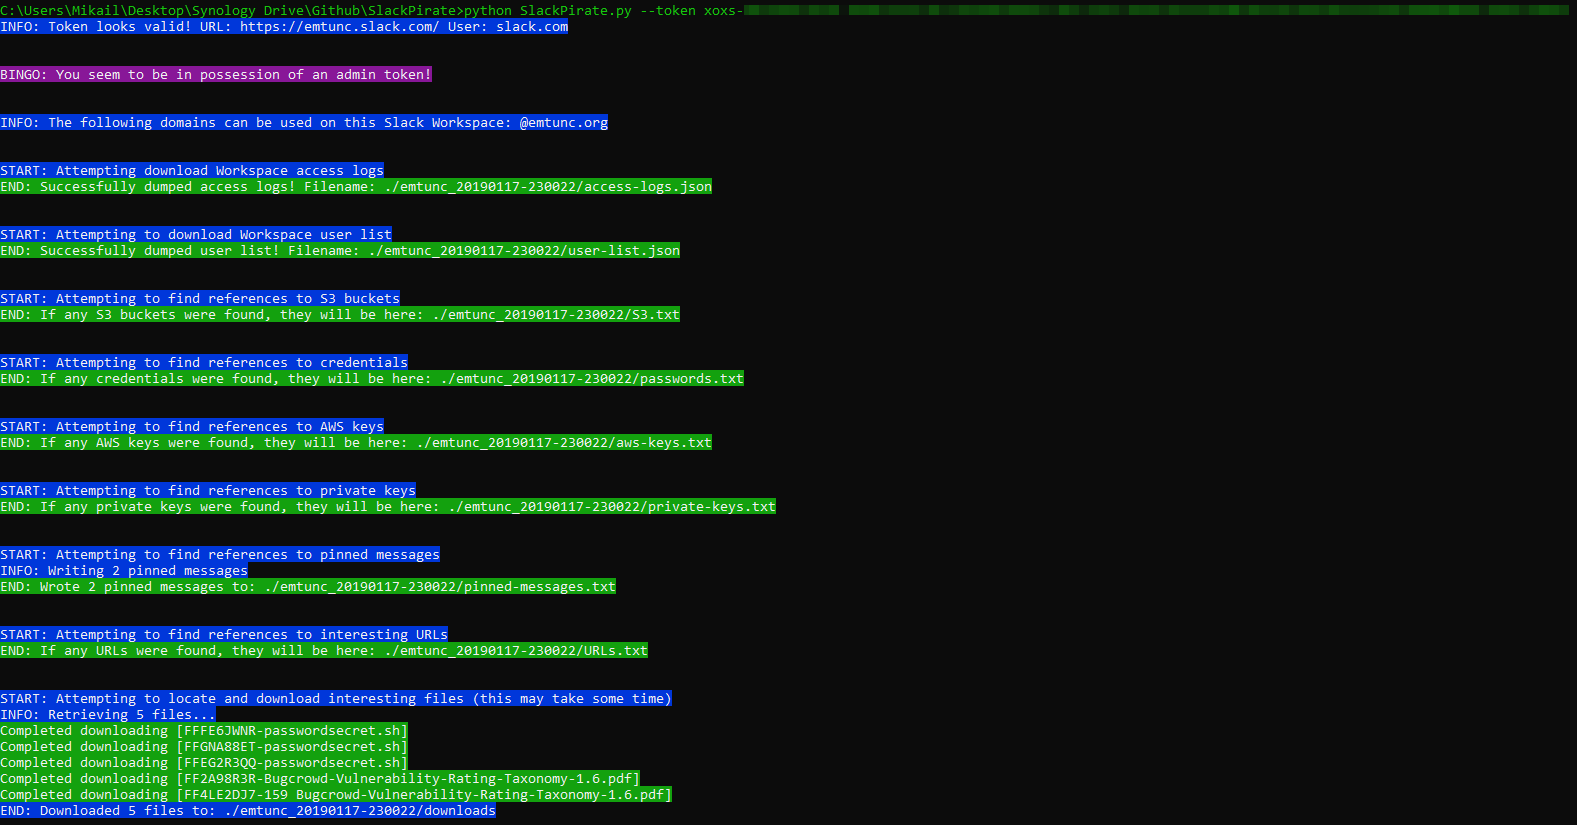 emtunc/slackpirate
Slack Enumeration and Extraction Tool - Slackワークスペースから機密情報を抽出する
 cosai-oasis/ws4-secure-design-agentic-systems
CoSAI Workstream 4のリポジトリ:エージェントシステムのためのセキュア設計パターン
 backbay-labs/clawdstrike
Policy engine and EDR for AI agent fleets and developer workstations. Monitors tool calls, file access, network flows, and process execution with…
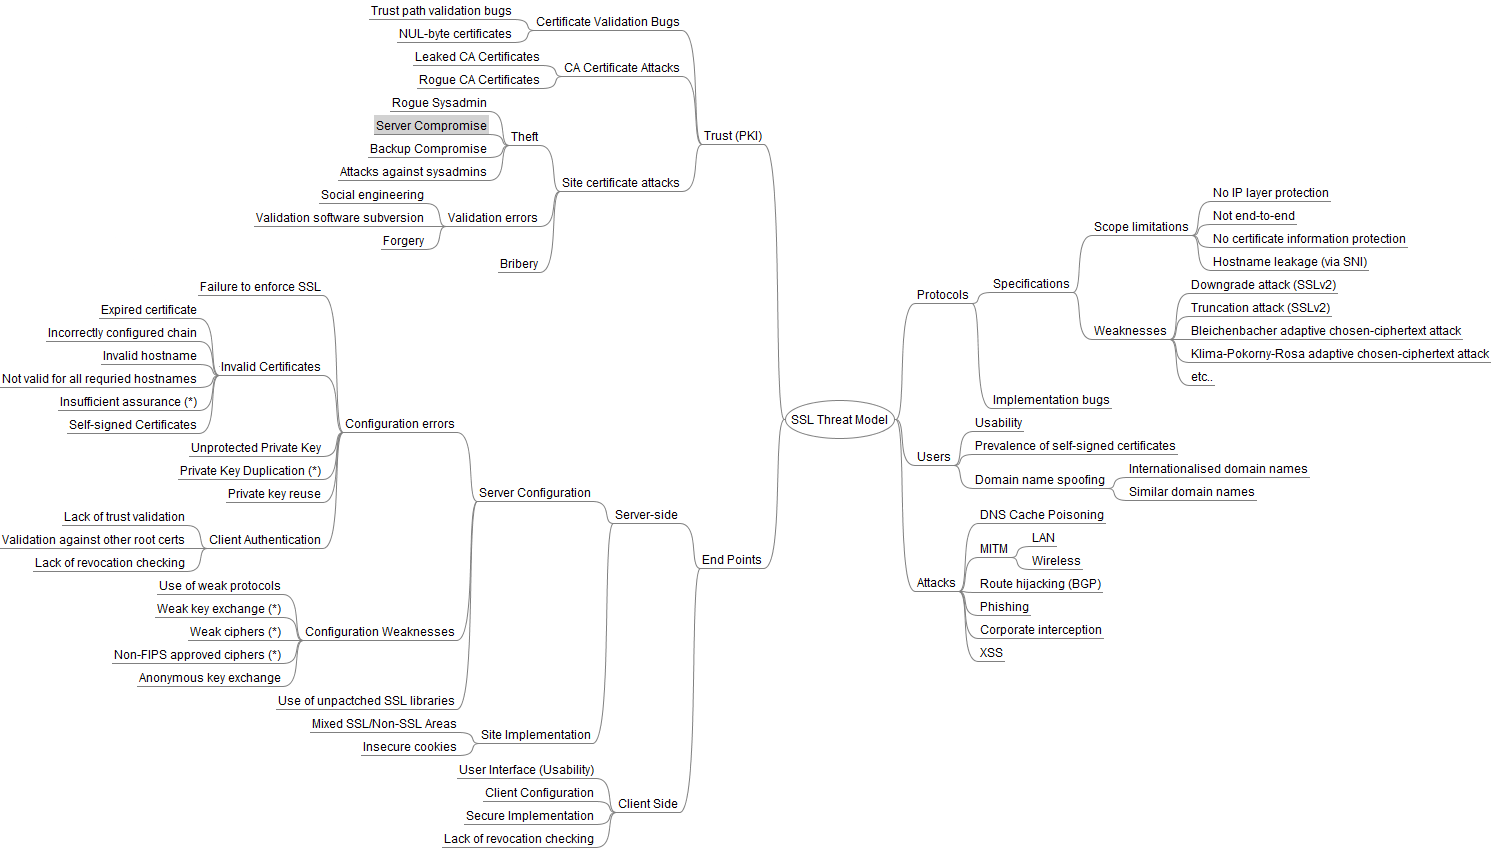 taleliyahu/threat_model_examples
さまざまなテクノロジーにわたる実際の脅威モデルの例のコレクションで、セキュリティリスクの特定と軽減に関する実践的な洞察を提供します。
 chrismaddalena/odin
ネットワークアセット、メール、ソーシャルメディアプロファイルの自動発見とカタログ化。
 bishopfox/dufflebag
露出したEBSボリュームからシークレットを検索
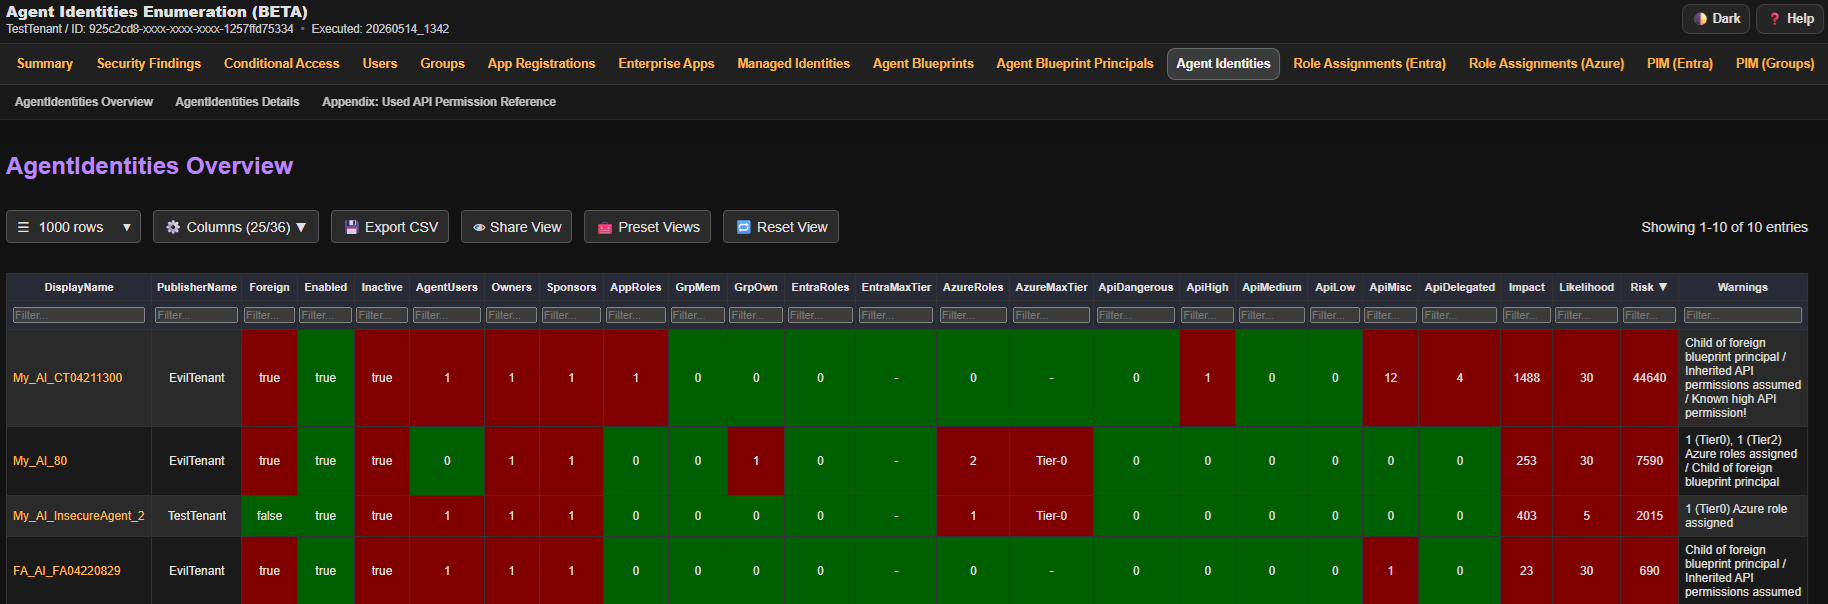 compasssecurity/entrafalcon
Microsoft Entra ID 環境のセキュリティ体制を評価するための軽量な PowerShell ツールです。特権オブジェクト、リスクの高い割り当て、潜在的な設定ミスの特定に役立ちます。
 darkquasar/azurehunter
クラウドフォレンジックのPowershellモジュールで、AzureとO365のデータに対して脅威ハンティングプレイブックを実行するものです。
 iknowjason/purplecloud
Azure Identityを試すための小さなツール - AzureおよびEntra IDラボ作成ツール。 ブログ: https://medium.com/@iknowjason/sentinel-for-purple-teaming-183b7df7a2f4
 shellphish/ictf-framework
オープンソースのフレームワークで、攻撃/防御CTF競技のホスティングを自動化。自動ゲームボット、スクリプト実行、VPNルーティング、教育者やトレーナー向けのクラウドベースインフラ管理を提供します。
 eshlomo1/microsoft-sentinel-secops
Microsoft Sentinel向けのSOC運用コンテンツ。Azureクラウド環境向けのハンティングクエリ、インシデント対応プレイブック、セキュリティイベント分析を含みます。
 manuelschipper/nah
壊滅的なエージェントの行動をブロックするガード
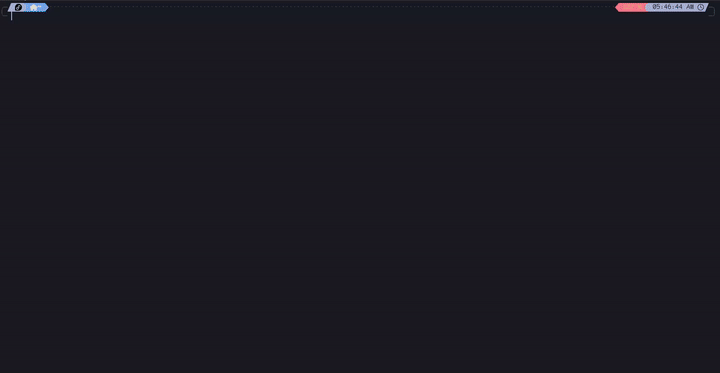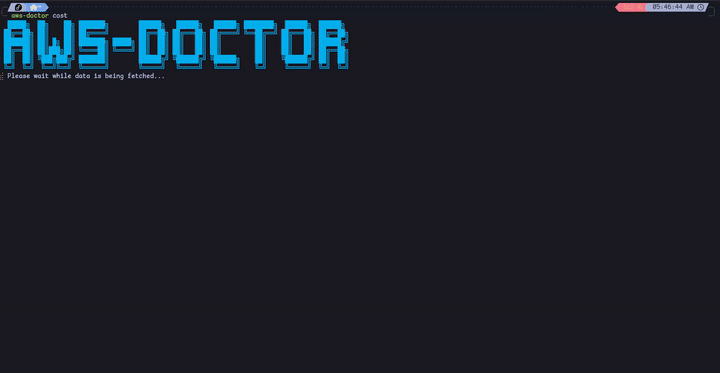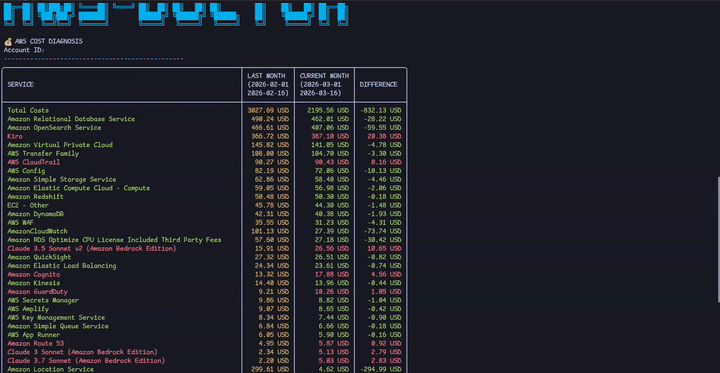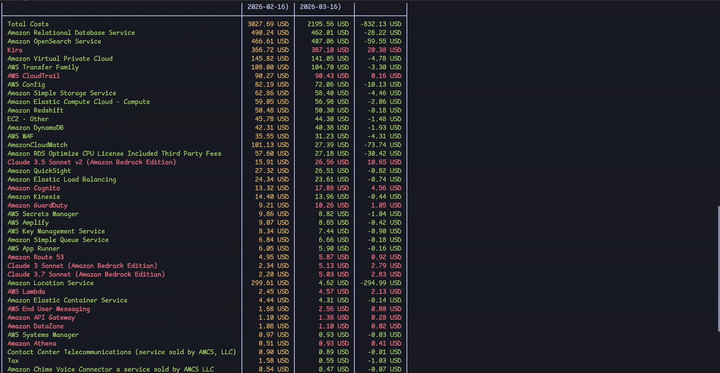 elc0mpa/aws-doctor
AWSにおけるセキュリティ、コスト、ベストプラクティスを監査するための強力なオープンソースCLI。🩺 ☁️
 cloudgraphdev/cli
AWS、Azure、GCP、K8s、tencent向けのユニバーサルなGraphQL APIおよびCSPMツール