
 #1
クラウドプラットフォーム(IaaS、PaaS)における構成、権限、およびサービスを監査するためのツール。
Kitploit おすすめ

 vighnesh91/cloudgarrison
オフラインブラウザベースのマルチクラウドポスチャワークベンチ。WebAssemblyを介してローカルで攻撃パスをシミュレートし、IaCコンプライアンスを監査し、IDグラフを分析し、監査ログをマッピングします。

 nihal799/zttp
ゼロトラストSSH踏み台プロキシ。Vaultをバックエンドとした鍵管理、RBACポリシー適用、完全なセッション録画、および本番インフラへの監査可能なアクセスを実現する管理用TUIを備えています。
 schroeder-sys/pantheon-souverainete
Infrastructure cloud modulaire, redondante et 100% souveraine pour s'affranchir des GAFAM. Guides techniques, architecture Zero-Trust et chiffrement…
 ejfkdev/oss
AWS、Aliyun、Tencent、Huawei などのクラウドを横断してバケットの一覧表示、エクスポート、ダウンロードを行う、S3 互換オブジェクトストレージ向けのクロスクラウド CLI。匿名ブラウジングとバケット探索スキャンを備えています。
 bishopfox/cirro-azcli-ext
Cirro コレクション用の Azure CLI 拡張機能
 leitwacht/leitwacht
Leitwacht control plane — GitLab Runner CI/CD 向けのランタイムセキュリティ: ポリシー作成、マルチテナント、監査、GitLab 統合
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
CopyFail (CVE-2026-31431) および DirtyFrag (CVE-2026-43284) の脆弱性を軽減するシンプルな Ansible Playbook
 imlzw/kubernetes-1.12.3-all-auto-install
個人で整理したCentos7.x + Kubernetes-1.12.3 + Dashboard-1.8.3 でCVE-2018-1002105脆弱性のないmasterノードの全自動高速ワンクリックインストール・デプロイファイルです。テスト環境や本番環境への迅速なインストールとデプロイに適しています…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0(KRaft)とKeycloak OAuth2認証をStrimziで使用 - CVE-2025-27817のURL許可リスト制限をバイパス
 vvpoglazov/cve-2024-41110-checker
並列SSHベースのスキャナで、DockerインストールにおけるCVE-2024-41110を検出し、脆弱なバージョンとAuthZプラグインを特定して、修復計画を生成します。
 h4wkst3r/dop2mop
BloodHound向けのOpenGraphコレクターで、DevOpsからMLOpsインフラへの攻撃経路をマッピングし、CI/CDパイプライン、サービスプリンシパル、MLプラットフォームリソースを収集して横方向移動の分析を行います。
 shahidmallaofficial/cpanel-cve-2026-41940-fix
cPanel/WHMサーバーがCVE-2026-41940を介して侵害された場合のワンショット検出と修復。IOCチェック、マルウェアのクリーンアップ、C2ブロッキング、パッチ適用を含みます。
 dmcdtc/openvz-cve-patch-2026
GhostLock - openVZ 7 用 CVE-2026-43499 バックポートパッチ
 placeos/auth
PlaceOS認証サービスおよびAPIゲートキーパー。
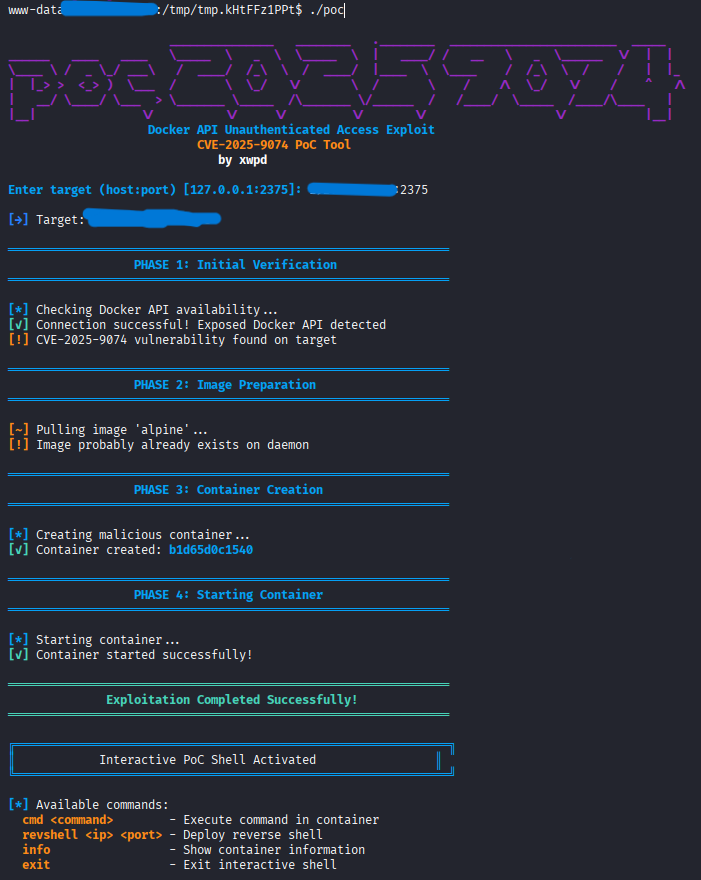 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (Proof-Of-Concept). CVE-2025-9074向けの高度な悪用フレームワーク。認証不要のDocker APIエンドポイントを標的とし、統合された対話型コマンドシェルを備えています。
 oseguera12/cowrie-honeypot-digitalocean
Cowrie、Loki、Promtail、Grafanaを使用して構築された中程度の対話型SSH/Telnetハニーポット - GitLab CI検証パイプラインを使用してTerraform経由でDigitalOcean上にプロビジョニング。
 mahdi13830510/cve-2026-31431-mitigation-suite
カーネルランタイム防御フレームワーク。AF_ALGの脆弱性に対応し、eBPFソケットトレーシング、Ansibleによる堅牢化、ドリフト検出用の暗号監査ツールを備えています。
 0xblackash/cve-2026-64531
LinuxカーネルのOpen vSwitchメモリ破壊の脆弱性に関する参考分析。根本原因、影響、検出コマンド、および防御側のセキュリティチーム向けの緩和策ガイダンスを網羅しています。








