
 #1
クラウドプラットフォーム(IaaS、PaaS)における構成、権限、およびサービスを監査するためのツール。
Kitploit おすすめ
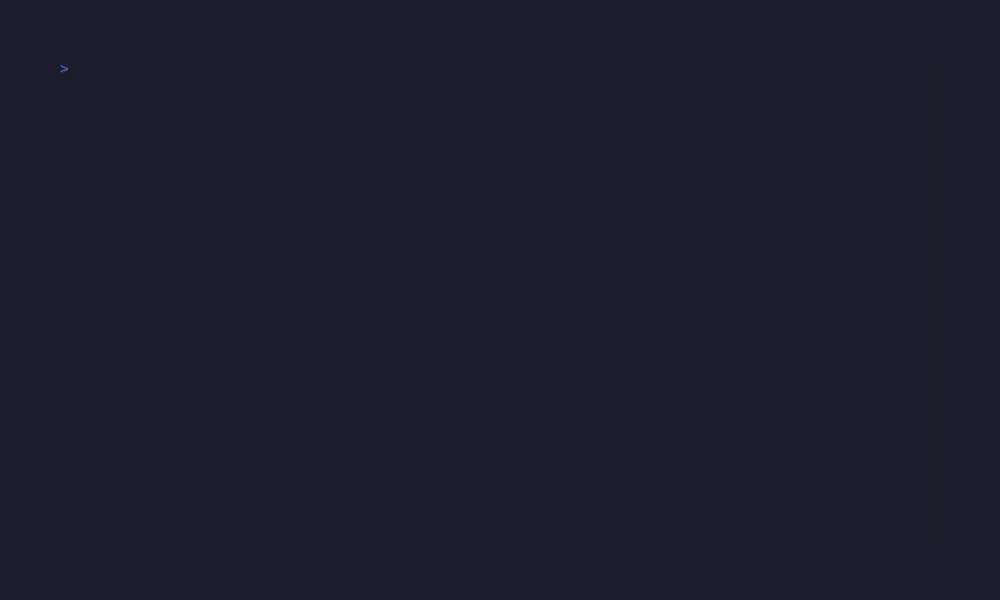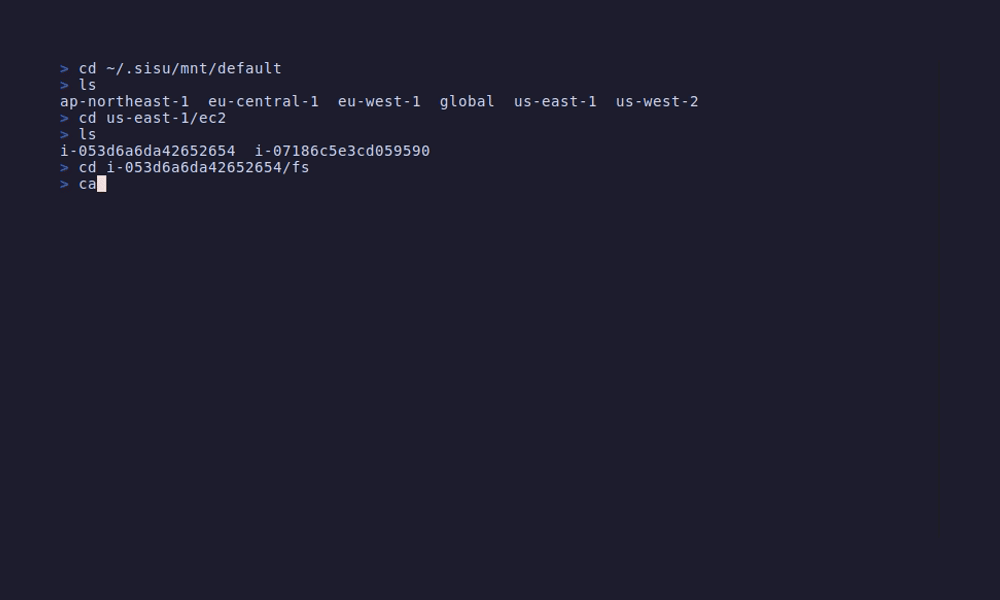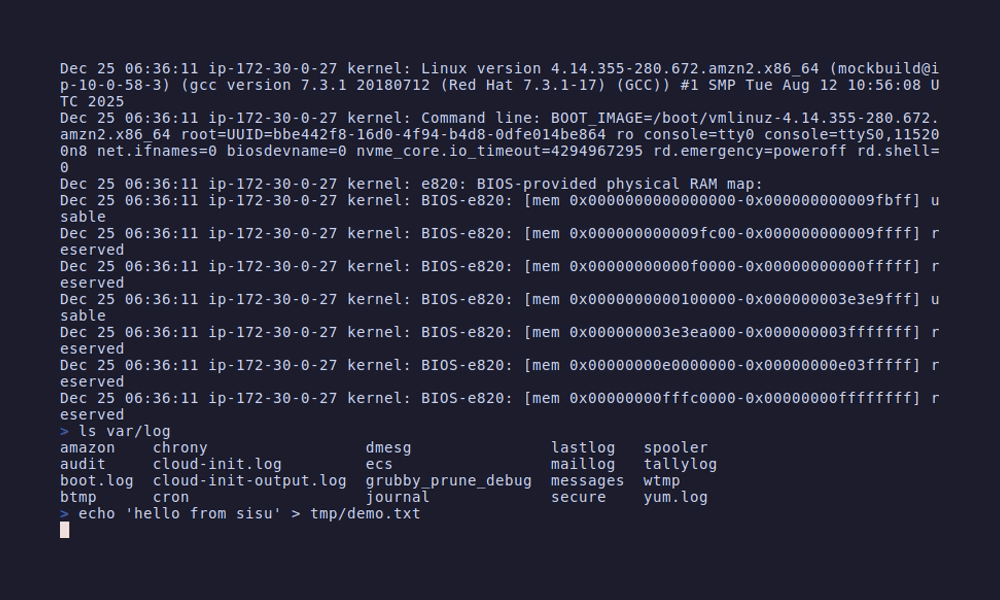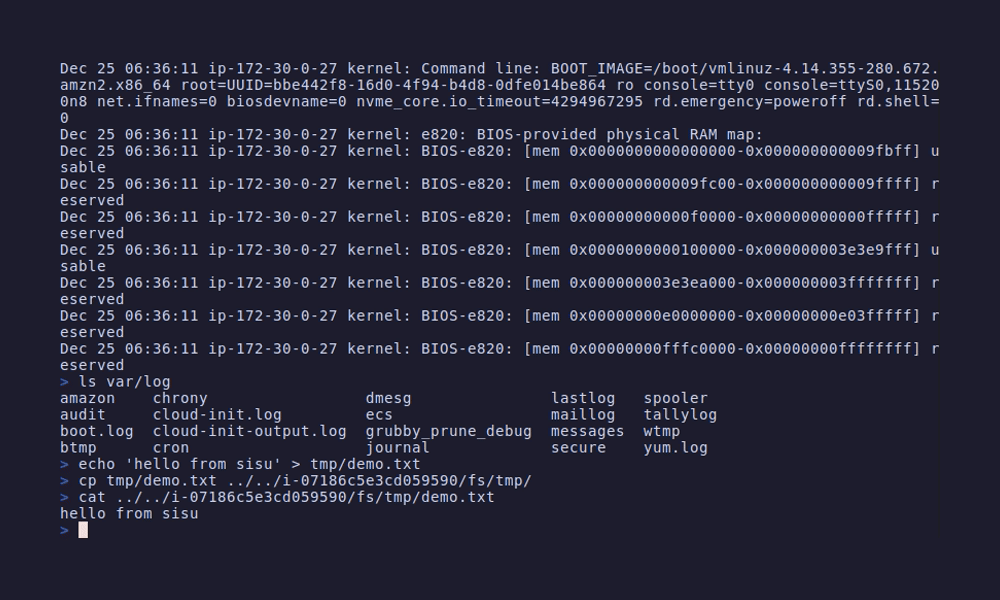
 semonte/sisu
AWSリソースをローカルファイルシステムとしてマウントし、grep、diff、catなどの標準的なUnixツールを使用してインフラストラクチャの探索、セキュリティ監査、設定分析を行うことができます。
 owasp/awscanner
AWSアカウント内のインターネット公開リソースを検出します
 jdauphant/patch-openssl-cve-2014-0160
openssl #heartbleed に ansible でパッチを当てる
 jas502n/cve-2019-5736
CVE-2019-5736のエクスプロイト:runcコンテナエスケープ。ホストのdocker-runcバイナリをペイロードで上書きし、docker execを介してトリガーされます。
 blake-fm/vcenter-log4j
VMware vCenterのlog4j脆弱性CVE-2021-44228に対する公式回避策を適用するスクリプト
 contrastsecurity/contrast
Java、JavaScript、.NETアプリケーション、およびAWS Lambda関数をスキャンし、コードの脆弱性や過度に寛容なIAMポリシーを検出するためのSAST CLI。
 seanrickerd/cve-2026-31431
LinuxカーネルCVE-2026-31431のエクスプロイト。authencesn AEAD操作によるページキャッシュ破損を引き起こし、コンテナおよびOpenShift環境での権限昇格を標的とします。
 jq6l43d1/proxmox-lxc-docker-fix
CVE-2025-52881 の回避策: Proxmox LXCコンテナ内で、AppArmorとrunc 1.2.7+の非互換性によって引き起こされるDocker/Podmanの破損を修正します。自動AppArmor構成を備えたcommunity-scripts用のユニバーサルラッパー。
 eduardolat/authkeysync
🔐 リモートURLからSSH公開鍵を取得し、ローカルのauthorized_keysファイルに同期するために設計された軽量CLIユーティリティ
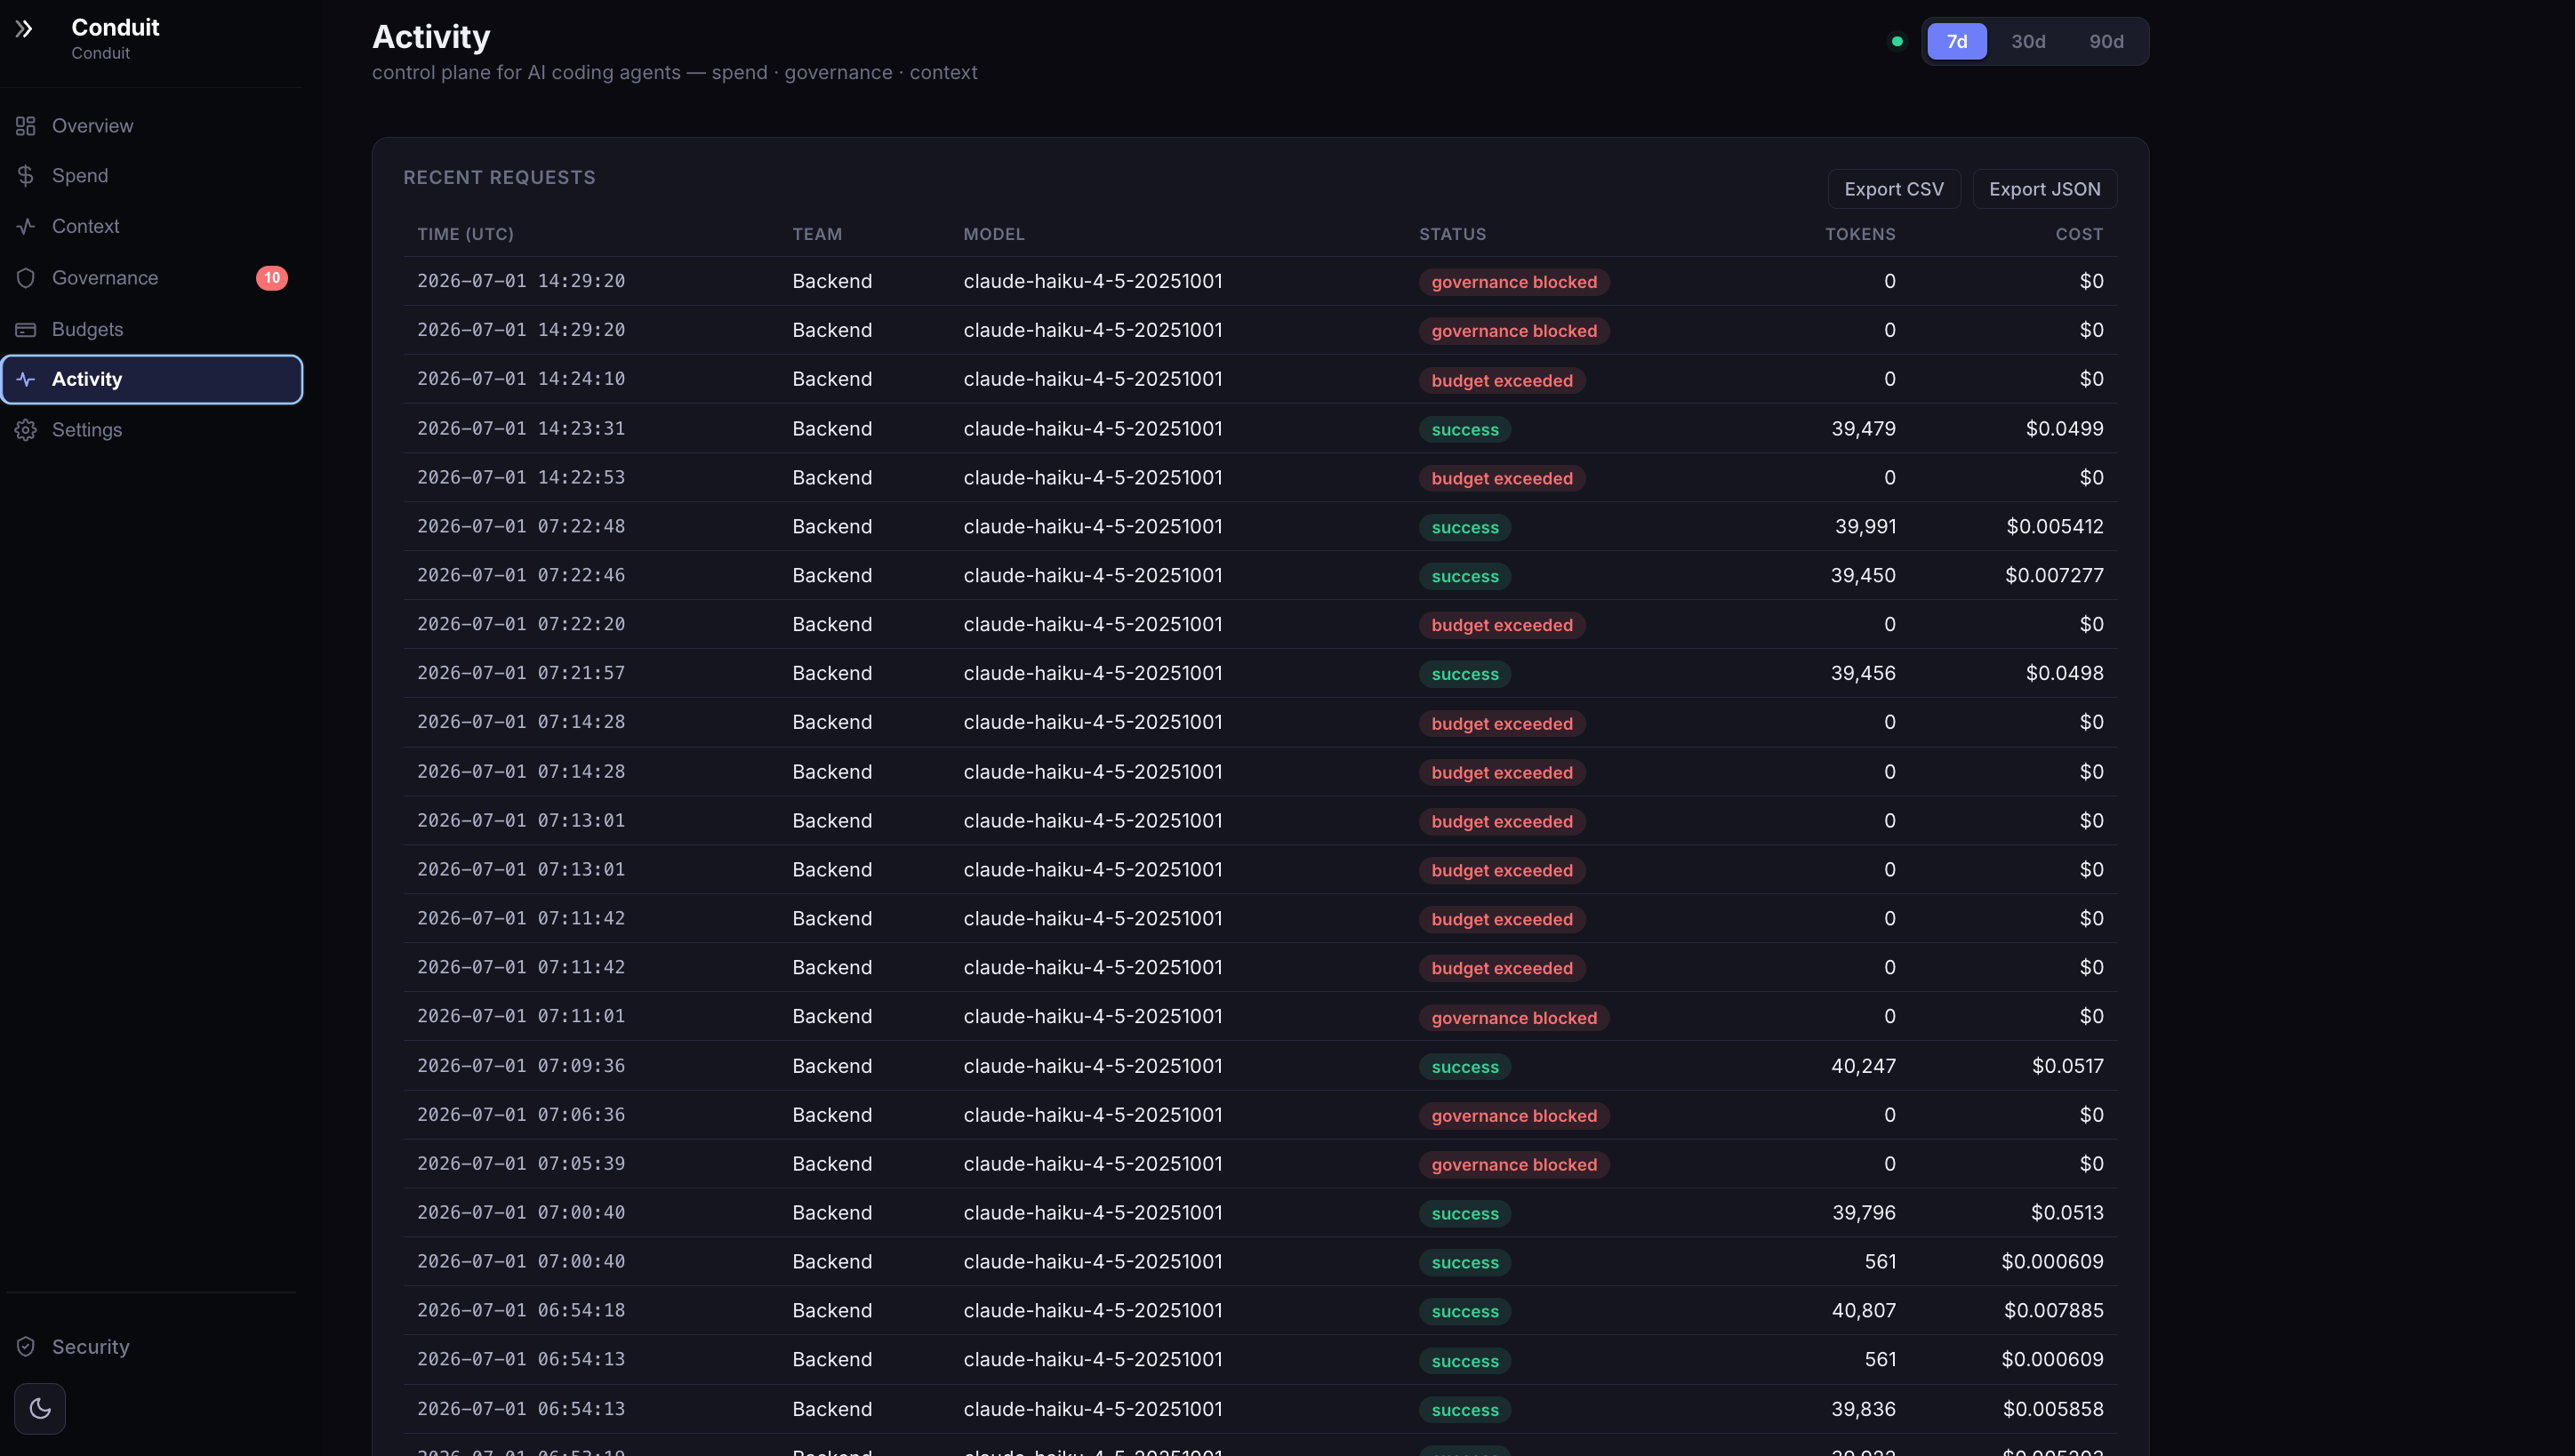 anee769/conduit
AIコーディングエージェント向けオンプレミスAPIゲートウェイ。エンジニアごとのコスト配分、厳格な予算、出力ガバナンス(シークレット/エンティティスキャン)、コンテキストローテーション観測性、監査対応エクスポートを備えています。お客様のVPC内で動作します。
 ooafa/bucketbuster
Yandex、VK、Selectel、Sber、Alibaba、Tencent、Huawei、Baidu のパブリッククラウドオブジェクトストレージエンドポイントをスキャンし、リスト可能なバケットと露出したオブジェクトを検出します。
 mitiga/log4shell-cloud-scanner
私たちは、DevOpsおよびセキュリティチーム向けに、AWSアカウント内でLog4jの脆弱性(CVE-2021-44228)に対して脆弱な可能性のあるクラウドワークロードを特定するスクリプトを提供しています。このスクリプトにより、セキュリティチームはエクスプロイトを実行して外部に公開されたAWSアセ…
 akhld/spark-exploit
保護されていないApache Sparkクラスターでの任意のコード実行
 d3vzer0/cnc-relay
C2リレーインフラを使用してビーコンの送信元IPを保持するDockerプロジェクト
 mandiant/vcsa-hardening-tool
VMware vCenter Server Appliance (VCSA)向けの自動化されたゼロトラストハードニングとフォレンジック監査
 atiilla/cve-2026-42897
CVE-2026-42897 - Exchange Health Checkerの盲点:アウトバウンドIIS URL Rewriteルールが静かに無視され、診断レポートでEOMTの緩和策が見えなくなる。
 tapanmeena/azpim
Azure Privileged Identity Management (PIM) ロールアクティベーションをターミナルから直接管理するためのコマンドラインインターフェースツールです。
 aoripus-ltd/januscape-hotfix
KVM/x86 shadow MMUのゲストからホストへの脱出脆弱性(CVE-2026-53359)の完全な修正コレクション。ゼロダウンタイムのライブパッチからカーネルアップグレードまで、すべての運用シナリオをカバーします。








